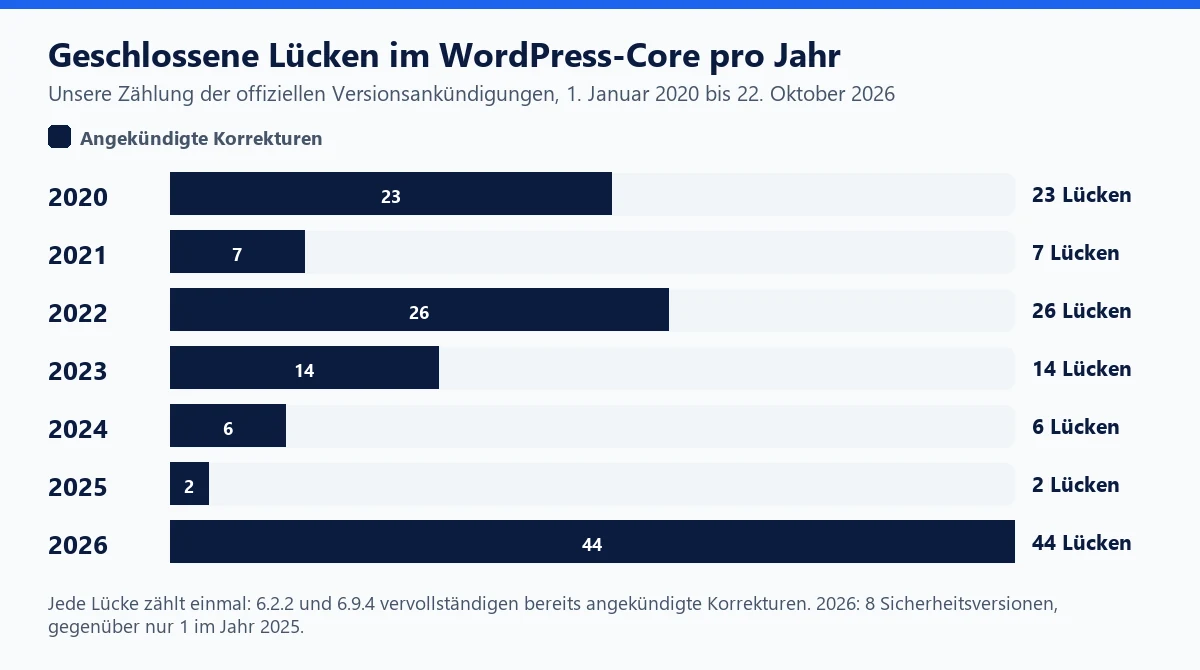
Zwischen Januar 2020 und dem 22. Oktober 2026 hat WordPress 27 Versionen veröffentlicht, die Sicherheitslücken im Core schließen, mit insgesamt 122 einzelnen Korrekturen. Diese Übersicht geht jede offizielle Ankündigung Version für Version durch: Datum, zurückportierte Zweige, Arten von Lücken, CVE, veröffentlichter Schweregrad und Entdecker. Danach kannst du eine Sicherheitsankündigung lesen und entscheiden, wie schnell du handeln musst.
Der WordPress-Core in Kürze
Der Core ist die Software, die allen WordPress-Websites gemeinsam ist, noch vor Plugins und Themes. Ein eigenes Sicherheitsteam nimmt Meldungen entgegen, unter anderem über HackerOne, und veröffentlicht die Korrekturen in Unterversionen (7.1.2, 7.1.3). Eine Lücke im Core betrifft also potenziell jede Website.
Trotzdem entfällt auf den Core nur ein kleiner Teil der Lücken im Ökosystem. Laut dem Jahresbericht von Patchstack wurden 2025 insgesamt 11.334 neue Sicherheitslücken erfasst: 91 % in Plugins, 9 % in Themes und nur 6 im Core, alle mit niedriger Priorität. Sieh dir auch unsere Chronologien zu Elementor, WooCommerce und LiteSpeed Cache an. Die prägenden Episoden findest du in unserer Geschichte der Core-Lücken; hier geht es um das Verzeichnis Version für Version.
Chronologie der Sicherheitsversionen
Methode: Wir haben alle Ankündigungen der Kategorien „Releases“ und „Security“ auf wordpress.org seit 2020 gelesen und die behalten, die mindestens eine Lücke schließen (keine reinen Wartungsversionen wie 5.5.3 oder 6.6.2). Die zurückportierten Versionsnummern stammen aus dem offiziellen Versionsarchiv.
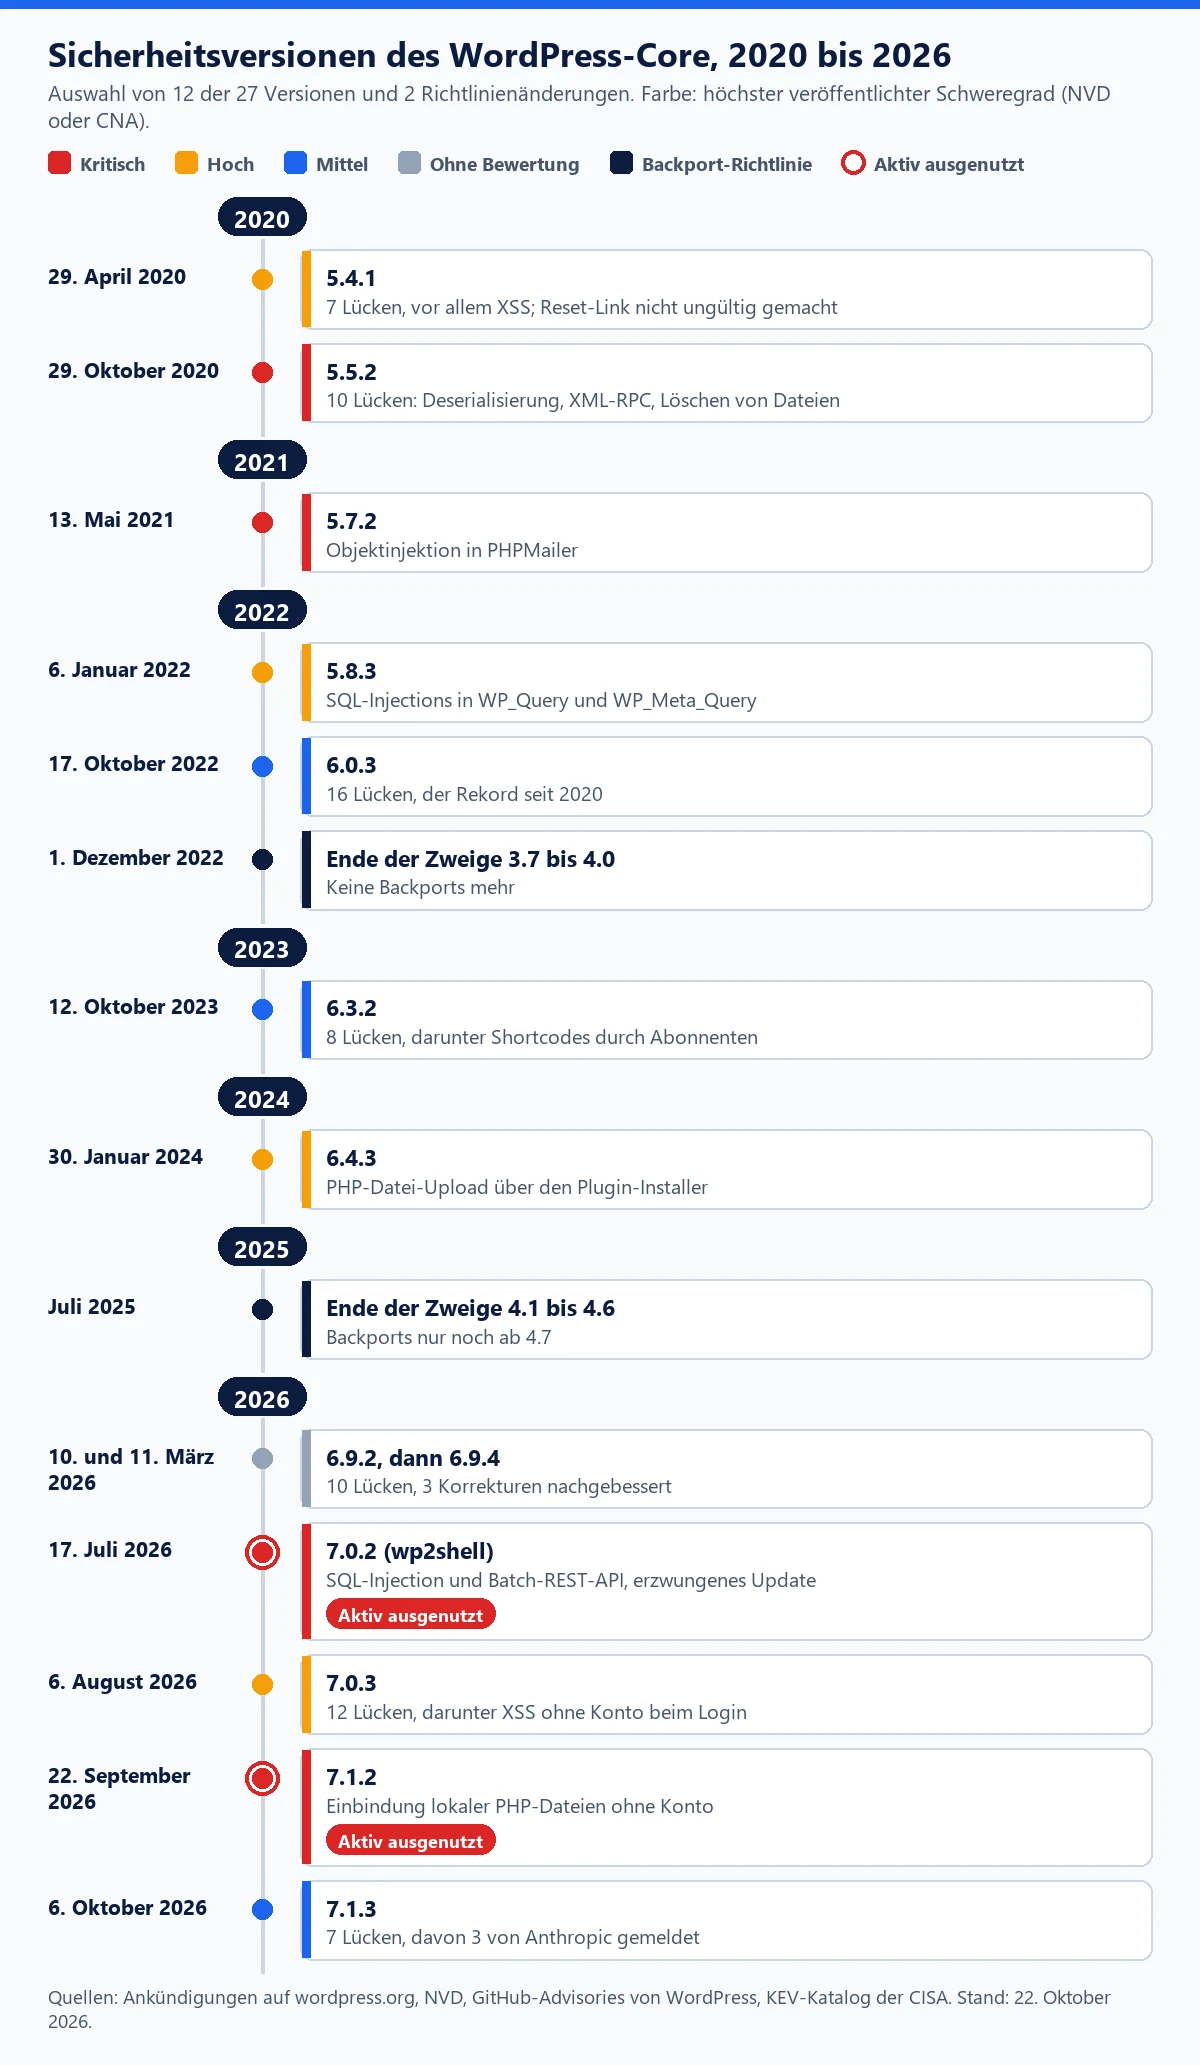
Die Spalte „Schweregrad“ nennt den höchsten veröffentlichten CVSS-Wert der Version, vom NVD oder von der Stelle, die die CVE vergeben hat (CNA). WordPress selbst veröffentlicht selten einen; ohne Wert schreiben wir „nicht veröffentlicht“.
2020: drei Versionen, 23 Lücken
| Datum | Versionen (und Backports) | Geschlossene Lücken | CVE | Schweregrad | Gemeldet von |
|---|---|---|---|---|---|
| 29. April 2020 | 5.4.1, dazu 3.7.33 bis 5.3.3 | 7: fünf XSS (Customizer, Suchblock, Objekt-Cache, Datei-Upload), nicht ungültig gemachter Link zum Zurücksetzen, private Beiträge ohne Konto sichtbar | CVE-2020-11025 bis CVE-2020-11030 | 8,1 (NVD) | Muaz Bin Abdus Sattar, Jannes, Evan Ricafort und weitere |
| 10. Juni 2020 | 5.4.2, dazu 3.7.34 bis 5.3.4 | 6: XSS (Block-Editor, Medien, Theme-Upload), offene Weiterleitung, Rechteausweitung über set-screen-option, Kommentare geschützter Beiträge sichtbar | CVE-2020-4046 bis CVE-2020-4050, CVE-2020-25286 | 6,8 (NVD) | Sam Thomas, Simon Scannell (RIPS) und weitere |
| 29. Oktober 2020 | 5.5.2, dazu 3.7.35 bis 5.4.3 | 10: Deserialisierung, zwei Rechteausweitungen über XML-RPC, Denial of Service mit Folge Codeausführung, Löschen von Dateien, XSS, CSRF, unerwünschte Einbettungen in Multisite | CVE-2020-28032 bis CVE-2020-28040 | 9,8 (NVD) | Sucuri, RIPS, WPScan, Justin Tran und weitere |
2021: vier Versionen, 7 Lücken
| Datum | Versionen (und Backports) | Geschlossene Lücken | CVE | Schweregrad | Gemeldet von |
|---|---|---|---|---|---|
| 15. April 2021 | 5.7.1, dazu 4.7.20 bis 5.6.3 | 2: XXE in der Mediathek unter PHP 8, Offenlegung passwortgeschützter Inhalte über den Editor | CVE-2021-29447, CVE-2021-29450 | 6,5 (NVD), 7,1 (CNA GitHub) | SonarSource, Mikael Korpela |
| 13. Mai 2021 | 5.7.2, dazu 3.7.36 bis 5.6.4 | 1: Objektinjektion in der Bibliothek PHPMailer | CVE-2020-36326, CVE-2018-19296 | 9,8 (NVD) | Korrektur des Sicherheitsteams |
| 9. September 2021 | 5.8.1, dazu 5.2.12 bis 5.7.3 | 3: Offenlegung von Daten über die REST-API, XSS im Editor, Update von Lodash | CVE-2021-39200, CVE-2021-39201, CVE-2021-23337 | 7,2 (NVD, Lodash) | Michał Bentkowski (Securitum), Sicherheitsteam |
| 10. November 2021 | 5.8.2, dazu 5.2.13 bis 5.7.4 | 1: Entfernung des abgelaufenen Stammzertifikats DST Root CA X3 | Keine | Nicht veröffentlicht | Nicht angegeben |
2022: vier Versionen, 26 Lücken
| Datum | Versionen (und Backports) | Geschlossene Lücken | CVE | Schweregrad | Gemeldet von |
|---|---|---|---|---|---|
| 6. Januar 2022 | 5.8.3, dazu 3.7.37 bis 5.7.5 | 4: SQL-Injections in WP_Query und WP_Meta_Query, XSS über Slugs, Objektinjektion in Multisite | CVE-2022-21661 bis CVE-2022-21664 | 8,8 (NVD) | SonarSource, ngocnb und khuyenn über Trend Micro ZDI, Sicherheitsteam |
| 11. März 2022 | 5.9.2, dazu 3.7.38 bis 5.8.4 | 3: zwei JavaScript-Prototype-Pollutions (jQuery-Abhängigkeit, Block-Editor), eine gespeicherte XSS | Keine genannt | Nicht veröffentlicht | Melar Dev, Johns Hopkins University, Sicherheitsteam |
| 30. August 2022 | 6.0.2, dazu 3.7.39 bis 5.9.4 | 3: mögliche SQL-Injection in der Links-API, XSS auf der Seite Plugins, fehlendes Escaping in the_meta() | CVE-2022-4973 | 5,4 (NVD) | Fariskhi Vidyan, Khalilov Moe, Sicherheitsteam |
| 17. Oktober 2022 | 6.0.3, dazu 3.7.40 bis 5.9.5 | 16: neun XSS (Veröffentlichung per E-Mail, Customizer, Kommentare, RSS-Blöcke, Suche, Beitragsbild), SQL-Injection in WP_Date_Query, CSRF, offene Weiterleitung, Datenlecks | CVE-2022-43497, CVE-2022-43500, CVE-2022-43504 | 6,1 (NVD) | JPCERT, Automattic, externes Audit und weitere |
2023: vier Versionen, 14 Lücken
| Datum | Versionen (und Backports) | Geschlossene Lücken | CVE | Schweregrad | Gemeldet von |
|---|---|---|---|---|---|
| 16. Mai 2023 | 6.2.1, dazu 4.1.38 bis 6.1.2 | 5: Shortcodes in Inhalten von Block-Themes ausgeführt, CSRF, XSS über oEmbed, Umgehung von KSES, Path Traversal über Übersetzungen | CVE-2023-2745 | 6,1 (NVD) | WP Engine, Securitum, Wordfence, externes Audit, Sicherheitsteam |
| 20. Mai 2023 | 6.2.2, dazu 5.9.7 bis 6.1.3 | Verstärkung der Shortcode-Korrektur aus 6.2.1 | Keine | Nicht veröffentlicht | Liam Gladdy (WP Engine) |
| 12. Oktober 2023 | 6.3.2, dazu 4.1.39 bis 6.2.3 | 8: Ausführung von Shortcodes durch angemeldete Benutzer, POP-Kette, drei XSS, Lecks von E-Mail-Adressen und privaten Kommentaren, Cache Poisoning | CVE-2023-38000, CVE-2023-39999, CVE-2023-5561 | 6,5 (CNA Patchstack) | Automattic, Patchstack und weitere |
| 6. Dezember 2023 | Nur 6.4.2 (Lücke seit 6.4) | 1: POP-Kette bis zur Codeausführung, allein nicht ausnutzbar | CVE-2024-31211 | 9,8 (NVD), 5,5 (CNA GitHub) | Nicht angegeben |
2024 und 2025: Ruhe
| Datum | Versionen (und Backports) | Geschlossene Lücken | CVE | Schweregrad | Gemeldet von |
|---|---|---|---|---|---|
| 30. Januar 2024 | 6.4.3, dazu 4.1.40 bis 6.3.3 | 2: Hochladen einer PHP-Datei über den Plugin-Installer (Administrator erforderlich), POP-Kette | CVE-2024-31210 | 8,8 (NVD) | m4tuto, Pentest Ltd über Trend Micro ZDI |
| 9. April 2024 | 6.5.2, dazu 6.0.8 bis 6.4.4 | 1: XSS im Avatar-Block | CVE-2024-4439 | 7,2 (CNA Wordfence) | Sicherheitsteam |
| 24. Juni 2024 | 6.5.5, dazu 4.1.41 bis 6.4.5 | 3: XSS in der HTML-API und im Template-Part-Block, Path Traversal unter Windows | CVE-2024-6307, CVE-2024-31111, CVE-2024-32111 | 6,5 (CNA Patchstack) | Patchstack, David Fifield und weitere, Sicherheitsteam |
| Datum | Versionen (und Backports) | Geschlossene Lücken | CVE | Schweregrad | Gemeldet von |
|---|---|---|---|---|---|
| 30. September 2025 | 6.8.3, dazu 4.7.31 bis 6.7.4 | 2: Zugriff angemeldeter Benutzer auf eingeschränkte Inhalte, XSS (Menüs) | CVE-2025-58246, CVE-2025-58674 | 5,9 (CNA Patchstack) | Mike Nelson, Phill Savage und weitere |
2026: acht Versionen, 44 Lücken
| Datum | Versionen (und Backports) | Geschlossene Lücken | CVE | Schweregrad | Gemeldet von |
|---|---|---|---|---|---|
| 10. und 11. März 2026 | 6.9.2, dann 6.9.4 (3 Korrekturen vervollständigt), dazu 4.7.32 bis 6.8.5 vom 10. bis 13. März | 10: blinde SSRF, POP-Kette, ReDoS, drei XSS, zwei Umgehungen der Berechtigungsprüfung, Path Traversal in PclZip, XXE in getID3 | Keine genannt | Nicht veröffentlicht | sibwtf, kaminuma, Phill Savage und weitere |
| 17. Juli 2026 | 7.0.2, dazu 6.9.5 und 6.8.6 | 2 („wp2shell“): SQL-Injection über author__not_in, Routenverwechslung in der Batch-REST-API mit Folge Codeausführung; erzwungenes Update | CVE-2026-60137, CVE-2026-63030 | 9,8 (CNA WPScan) | TF1T, dtro, haongo; Adam Kues (Searchlight Cyber) |
| 6. August 2026 | 7.0.3, dazu 4.7.34 bis 6.9.6 | 12: XSS ohne Konto auf der Anmeldeseite, vier XSS ab der Rolle Mitarbeiter, Rechteausweitung in Multisite, SSRF, Informationslecks | CVE-2026-64638, CVE-2026-114570 | 8,9 (CVSS 4.0, CNA HackerOne) | pwn.ai, Aikido Security, Anthropic, Asaf Mozes und weitere |
| 12. August 2026 | 7.0.4, dazu 4.7.35 bis 6.9.7 | 1: Codeausführung durch einen Autor über eine präparierte Datei (Imagick und Ghostscript) | CVE-2026-65640 | 8,8 (CNA HackerOne) | pwn.ai |
| 17. September 2026 | 7.1.1, dazu 4.7.36 bis 7.0.5 | 11: gespeicherte XSS ohne Konto über wpautop(), Überschreiben von Beiträgen ab der Rolle Mitarbeiter, Path Traversal (REST-API), Theme-Installation über präparierte URL, Lecks | Keine in den GitHub-Advisories | Hoch (GitHub-Advisory von WordPress) | Awesome Motive, Anthropic, pwn.ai und weitere |
| 22. September 2026 | 7.1.2, dazu 4.7.37 bis 7.0.6 | 1: Einbindung einer lokalen PHP-Datei ohne Konto über Seiten-Templates, Codeausführung unter Bedingungen | CVE-2026-87902 | 9,2 (CVSS 4.0, GitHub-Advisory) | Robert Ressl |
| 6. Oktober 2026 | 7.1.3, dazu 4.7.38 bis 7.0.7 | 7: gespeicherte XSS auf der Seite Kommentare, SQL-Injection zweiter Ordnung im Export, DoS, offengelegte private Kommentare, XSS in Imgur-Einbettungen | CVE-2026-66666 | 6,9 (CVSS 4.0, CNA Patchstack) | Trail of Bits mit OpenAI, Anthropic, Patchstack, Sicherheitsteam |
Nur zwei dieser Versionen schließen Lücken, die im Katalog ausgenutzter Sicherheitslücken (KEV) der US-Behörde CISA stehen: CVE-2026-60137 und CVE-2026-63030 (7.0.2), aufgenommen am 21. Juli 2026, und CVE-2026-87902 (7.1.2), aufgenommen am 25. September 2026. Zu wp2shell meldete BleepingComputer bereits am 18. Juli öffentliche Proof-of-Concepts und, laut watchTowr, erste Ausnutzungen.
Was die Zahlen zeigen
- XSS dominiert: rund 45 von 122 Korrekturen nach unserer Zählung, oft schon ab der Rolle Mitarbeiter oder Autor ausnutzbar. Siehe XSS-Lücken.
- Schwere Lücken sind oft an Bedingungen geknüpft: „ermöglichte“ SQL-Injection, die ein Plugin voraussetzt, das nicht vertrauenswürdige Daten weitergibt (5.8.3, 7.0.2), allein nicht ausnutzbare POP-Kette (6.4.2), Codeausführung in Verbindung mit Imagick und Ghostscript (7.0.4) oder mit
pearcmd.php(7.1.2). Siehe auch PHP-Objektinjektion. - Mitgelieferte Bibliotheken zählen: PHPMailer (5.7.2), Lodash (5.8.1), getID3 und PclZip (6.9.2).
- 2026 erreicht eine neue Größenordnung: 44 Lücken in zehn Monaten, gegenüber 2 angekündigten im Jahr 2025. Die Meldungen von Anthropic, pwn.ai oder Trail of Bits mit OpenAI deuten darauf hin, dass KI-gestützte Forschung dazu beiträgt.
- Auch Korrekturen werden korrigiert: 6.2.2 vier Tage nach 6.2.1, 6.9.3 und 6.9.4 am Tag nach 6.9.2.
Backports und automatische Updates
Offiziell unterstützt wird nur die neueste Version; die Korrekturen werden „aus Kulanz“ auf ältere berechtigte Zweige zurückportiert. Die Regel hat sich zweimal geändert:
- Bis November 2022: Alle Zweige ab 3.7, der ersten Version, die sich selbst aktualisiert, erhielten die Korrekturen.
- 1. Dezember 2022: Ende der Korrekturen für 3.7 bis 4.0, angekündigt am 7. September. Letzte Versionen veröffentlicht am 30. November (3.7.41, 3.8.41, 3.9.40, 4.0.38).
- Juli 2025: Ende für 4.1 bis 4.6, angekündigt am 19. Juni. Die letzten Versionen (4.1.42 bis 4.5.33 am 15. Juli, 4.6.30 am 17. Juli) schließen keine Lücken, zeigen aber im Dashboard an, dass die Version nicht mehr unterstützt wird.
- Heute: Backports bis 4.7, „wo nötig“. 2026 erhielten manche Zweige ihre Korrektur erst bis zu vier Wochen nach der Hauptversion (6.0.12 am 8. April für 6.9.2).
Bei der Installation selbst werden Unterversionen seit WordPress 3.7 automatisch im Hintergrund eingespielt. WordPress 5.6 hat eine Option für Hauptversionen hinzugefügt: Bei neuen Installationen ist sie standardmäßig aktiv, bei bestehenden Websites deaktiviert; dort musst du sie unter Dashboard → Aktualisierungen einschalten. Für 7.0.2 hat WordPress.org das Update über dieses System sogar erzwungen und dies mit der Schwere der Lücken begründet.
Was das für dich bedeutet
- Lass die automatischen Unterversions-Updates aktiv. So erhältst du eine Korrektur am schnellsten. Wenn eine Website zurückbleibt, prüfe
WP_AUTO_UPDATE_CORE, die Filter, ein vorhandenes.git-Verzeichnis und WP-Cron, wie in unserer Geschichte und in unserem Leitfaden zu automatischen Updates beschrieben. - Aktualisiere noch am selben Tag bei jeder Version mit dem Vermerk „Security“. Für wp2shell gab es am Tag nach der Korrektur öffentliche Proof-of-Concepts, und CVE-2026-87902 stand drei Tage danach im KEV-Katalog.
- Ein alter Zweig ist kein sicherer Zweig. Er erhält die Korrekturen, manchmal verspätet, aber nicht die Verbesserungen der neueren Versionen.
- Unter 4.7 kommt nichts mehr. Eine Website mit 4.6 oder älter erhält seit Juli 2025 keinerlei Korrekturen mehr, egal wie schwer die danach veröffentlichten Lücken sind: Migriere.
- Bleib auf der neuesten Hauptversion und teste sie bei kritischen Websites zuerst auf einer Staging-Umgebung.
Der Core ist nur ein Teil des Risikos: Entferne aufgegebene Plugins, erwäge eine Anwendungs-Firewall und überwache Sicherheitslücken.
WP Masquerade Pro vergleicht täglich die Version von WordPress, deinen Plugins und Themes mit der öffentlichen Datenbank WPVulnerability.net und schickt dir eine E-Mail-Warnung mit Schweregrad und korrigierter Version (Lückenwarnungen). Der Mitgliederbereich listet ausstehende Updates und verwundbare Websites auf (Überwachung), und die Integritätsprüfung erkennt Core-Dateien, die nach einer ausgenutzten Lücke verändert wurden. Pro warnt, es korrigiert nichts und ist keine Firewall: Das Update bleibt dein wichtigster Handgriff.
Das Wichtigste in Kürze
- 27 Sicherheitsversionen und 122 geschlossene Lücken im Core vom 1. Januar 2020 bis zum 22. Oktober 2026, davon 44 im Jahr 2026.
- Auf zwei Korrekturen folgten dokumentierte Angriffe: 7.0.2 (wp2shell) und 7.1.2 (CVE-2026-87902).
- Backports reichen seit Juli 2025 nur noch bis 4.7 und bleiben eine Kulanzleistung.
- Die automatischen Unterversions-Updates, aktiv seit 3.7, sind dein bester Schutz.
- Plugins bleiben die Hauptquelle von Lücken: 91 % im Jahr 2025 laut Patchstack.
Quellen
- WordPress.org: offizieller Blog, Kategorie Security (externer Link, öffnet in neuem Tab)
- WordPress.org: Versionsarchiv (externer Link, öffnet in neuem Tab)
- WordPress Developer Resources: Upgrading WordPress, automatische Updates (externer Link, öffnet in neuem Tab)
- GitHub: Sicherheitshinweise von WordPress (wordpress-develop) (externer Link, öffnet in neuem Tab)
Weitere herangezogene Quellen: offizielle Dokumentation, offizielle Herstellerseiten, Berichte der Fachpresse und Datenbank von Patchstack.