
LiteSpeed Cache ist ein Performance-Plugin, kein Sicherheits-Plugin, und doch enthält seine Geschichte drei von Angreifern ausgenutzte Lücken und zwei Kontoübernahmen mit einem Wert von 9,8. Von Dezember 2020 bis zum 15. Oktober 2026 ordnet ihm die Datenbank von WPScan 23 Sicherheitslücken zu. Hier sind die geprüfte Chronologie, was jede wichtige Lücke ermöglichte, und die Reflexe, die eine Website schützen, auch wenn die Korrektur verspätet installiert wird.
LiteSpeed Cache in Kürze
LiteSpeed Cache (Slug litespeed-cache) wird seit Januar 2016 von LiteSpeed Technologies veröffentlicht, dem Hersteller des Webservers LiteSpeed und des CDN QUIC.cloud. Es kommt auf mehr als 7 Millionen aktive Installationen auf wordpress.org und zählt damit zu den am weitesten verbreiteten Plugins. Der Seiten-Cache auf Serverebene erfordert einen LiteSpeed-Server oder QUIC.cloud, aber die Optimierungsfunktionen (Minifizierung und Zusammenfassung von CSS und JavaScript, kritisches CSS, verzögertes Laden von Bildern, Bildoptimierung, Datenbankbereinigung) funktionieren auf jedem Server, auch unter Apache oder Nginx.
Dieser Umfang erklärt seine Angriffsfläche. Um jede Seite umzuschreiben, analysiert und verändert das Plugin das HTML, einschließlich der Inhalte, die Besucher liefern (Kommentare, HTTP-Header). Um mit QUIC.cloud zu kommunizieren, stellt es Endpunkte bereit, die Daten von außen empfangen. Und um den Cache für Mitgliederseiten vorzuwärmen, konnte sich sein Crawler als angemeldeter Benutzer ausgeben. Jeder dieser Mechanismen hat mindestens eine schwere Lücke hervorgebracht.
Die Chronologie der Lücken von 2020 bis Oktober 2026
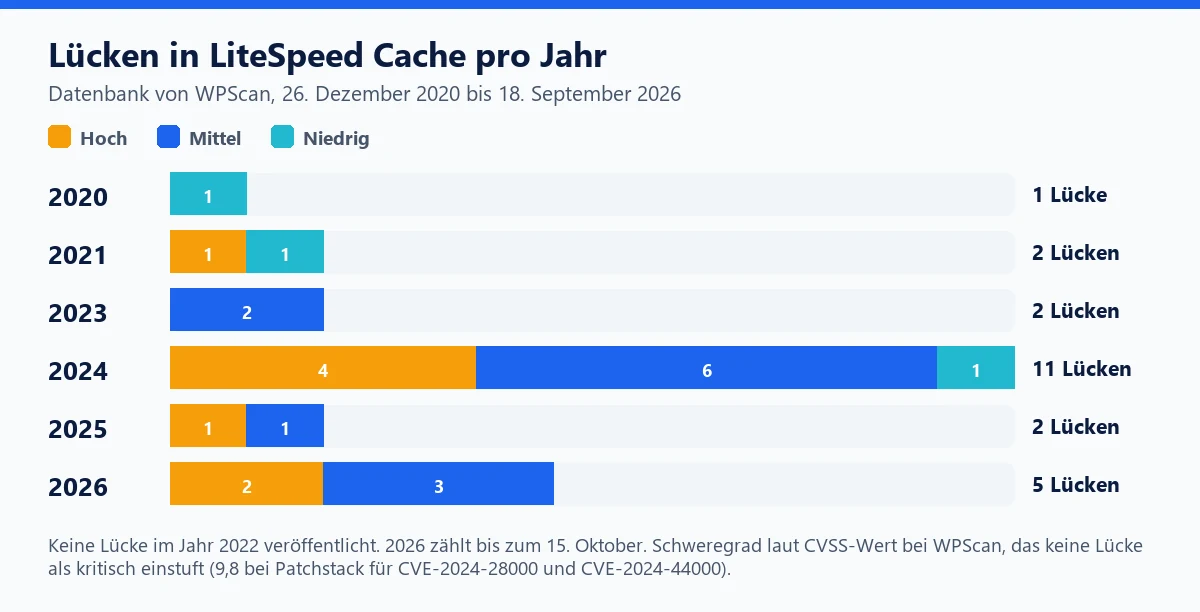
Die folgenden Zahlen stützen sich auf die Datenbank von WPScan vom 26. Dezember 2020 bis zum 15. Oktober 2026: 23 Lücken, davon 11 im Jahr 2024 veröffentlicht und keine im Jahr 2022. Patchstack verzeichnet dieselbe Zahl an Einträgen. Die Tabelle enthält die 14 bedeutendsten Lücken (ohne Konto ausnutzbar, ausgenutzt oder als hoch bewertet); die übrigen sind direkt danach zusammengefasst.

| Veröffentlichung | Behoben in | Art | CVSS | CVE | Erforderliches Konto | Ausnutzung |
|---|---|---|---|---|---|---|
| 30. November 2021 | 4.4.4 | Umgehung der IP-Prüfung, dann gespeicherte XSS | 8,1 | CVE-2021-24964 | Keins | Keine dokumentiert |
| 27. Februar 2024 | 5.7.0.1 | Gespeicherte XSS auf der gesamten Website | 8,3 (WPScan 8,8) | CVE-2023-40000 | Keins | Ja, April 2024 (WPScan) |
| 27. Februar 2024 | 5.7.0.1 | Fehlende Zugriffskontrolle (CDN-Status) | 8,2 (WPScan 5,3) | CVE-2023-45000 | Keins | Keine dokumentiert |
| 23. Juli 2024 | 6.3 | CSRF mit Folge gespeicherte XSS | 6,1 | CVE-2024-3246 | Keins (Klick eines Administrators) | Keine dokumentiert |
| 21. August 2024 | 6.4 | Rechteausweitung | 9,8 (WPScan 8,1) | CVE-2024-28000 | Keins | Ja, in großem Umfang ab August 2024 (Wordfence) |
| 5. September 2024 | 6.5.0.1 | Kontoübernahme über das Debug-Log | 9,8 (WPScan 7,5) | CVE-2024-44000 | Keins | Angriffe 2026 beobachtet (F5 Labs) |
| 30. September 2024 | 6.5.1 | Gespeicherte XSS über einen HTTP-Header | 7,1 (WPScan 6,1) | CVE-2024-47374 | Keins | Keine dokumentiert |
| 30. September 2024 | 6.5.1 | Directory Traversal | 8,8 (WPScan 4,3) | CVE-2024-47637 | Autor (laut WPScan) | Keine dokumentiert |
| 29. Oktober 2024 | 6.5.2 | Rechteausweitung (Rollensimulation) | 8,1 | CVE-2024-50550 | Keins | Keine dokumentiert |
| 28. Oktober 2025 | 7.6 | Reflektierte XSS | 6,1 (WPScan 7,1) | CVE-2025-12450 | Keins (präparierter Link) | Keine dokumentiert |
| 26. Mai 2026 | 7.8 | Gespeicherte XSS über die QUIC.cloud-Endpunkte | 7,2 | CVE-2026-3375 | Keins | Keine dokumentiert |
| 27. August 2026 | 7.9 | Gespeicherte XSS über einen Kommentar | 7,2 | CVE-2026-18978 | Keins | Keine dokumentiert |
| 2. September 2026 | 7.9.1 | Serverseitige Anfragefälschung (SSRF) | 7,2 (WPScan 5,8) | CVE-2026-84761 | Keins | Keine dokumentiert |
| 18. September 2026 | 7.9.1 | Reflektierte XSS über den Parameter esi | 4,7 | CVE-2026-76579 | Keins (präparierter Link) | Keine dokumentiert |
Die neun übrigen Lücken erfordern ein Konto oder eine Aktion eines Administrators. 2020 eine XSS in der Einstellung der Server-IP, nur für Administratoren (3.6.1). 2021 eine reflektierte XSS auf einer Verwaltungsseite (4.4.4). 2023 eine CSRF, behoben in 5.3.1, und eine gespeicherte XSS durch einen Mitarbeiter über den Shortcode esi (5.7). 2024 eine gespeicherte XSS durch einen Administrator in den Debug-Einstellungen (6.5) und zwei gespeicherte XSS, die Mitarbeitern zugänglich waren (6.5.1 und 6.5.3). 2025 eine SSRF, zugänglich für einen Redakteur (7.1). 2026 eine gespeicherte XSS durch einen Autor über Bildattribute (7.8).
Die wichtigsten Lücken erklärt
CVE-2023-40000: eine XSS, behoben 2023, ausgenutzt 2024
Diese Lücke, am 17. Oktober 2023 von Rafie Muhammad (Patchstack) gemeldet, wurde schon in Version 5.7.0.1 vom 25. Oktober 2023 behoben, aber erst am 27. Februar 2024 öffentlich gemacht. Die Funktion, die den CDN-Status aktualisiert, nahm Daten ohne Authentifizierung entgegen und gab sie ohne Escaping in einer Benachrichtigung der Verwaltung wieder aus. Ein anonymer Besucher konnte dort also JavaScript einschleusen, das dann im Browser eines Administrators ausgeführt wurde.
Am 3. Mai 2024 beschrieb WPScan eine Angriffswelle gegen Websites, die unter 5.7.0.1 geblieben waren, mit einem Höhepunkt am 2. April 2024. Das eingeschleuste Skript legte Administratorkonten namens wpsupp-user oder wp-configuser an, und eine einzige IP-Adresse hatte mehr als 1,2 Millionen Erkundungsanfragen geschickt. Die Lehre ist eindeutig: Die Korrektur gab es seit mehr als fünf Monaten, und betroffen waren die Websites, die das Plugin nicht aktualisierten.
August bis Oktober 2024: die drei Übernahmen
Diese drei Lücken beschreibt unser Artikel zu den Rechteausweitungen in LiteSpeed Cache im Jahr 2024 ausführlich; kurz zusammengefasst:
- CVE-2024-28000 (9,8 laut Patchstack): Das Token, mit dem der Crawler einen Benutzer simulieren konnte, beruhte auf rund einer Million möglicher Werte, wenig genug, um es per Brute Force zu erraten und dann zum Anlegen eines Administrators zu nutzen. Gemeldet am 1. August 2024 von John Blackbourn (14.400 US-Dollar Prämie über Patchstack), behoben in 6.4 am 13. August, veröffentlicht am 21. August. Laut BleepingComputer blockierte Wordfence am Tag darauf mehr als 48.500 Angriffe in 24 Stunden.
- CVE-2024-44000 (9,8): Bei aktiviertem Debug-Log speicherte es die Sitzungscookies in einer öffentlich lesbaren Datei. Behoben in 6.5.0.1 am 4. September 2024. Im Juli 2026 führte F5 Labs sie noch auf Platz acht der im Juni 2026 am häufigsten angegriffenen Lücken, mit 2.603 beobachteten Angriffen im Monat.
- CVE-2024-50550 (8,1): eine neue Variante der Rollensimulation, nur mit bestimmten Crawler-Einstellungen ausnutzbar. Die Version 6.5.2 vom 17. Oktober 2024 hat die Funktion zur Rollensimulation entfernt.
CVE-2024-47374: ein HTTP-Header, um Skript einzuschleusen
Diese gespeicherte XSS, am 24. September 2024 vom Forscher TaiYou über das Programm von Patchstack gemeldet, lief über den Header X-LSCACHE-VARY-VALUE, der ohne Bereinigung in die Warteschlange der CSS-Erzeugung übernommen wurde. Eine einzige anonyme HTTP-Anfrage genügte, aber nur, wenn zwei standardmäßig deaktivierte Einstellungen aktiv waren: „CSS Combine“ und „Generate UCSS“. Der Hersteller lieferte noch am selben Tag eine Korrektur und veröffentlichte die Version 6.5.1 am 25. September: ein Tag zwischen Meldung und Korrektur.
2021 und 2026: dieselbe Falle rund um QUIC.cloud
Im November 2021 zeigte Emil Kylander, dass das Plugin die Herkunft der Aufrufe von QUIC.cloud anhand der IP-Adresse prüfte und dass ein einfacher Header X-Forwarded-For genügte, um sich als der Dienst auszugeben. In Kombination mit einem Endpunkt, der CSS speicherte, ergab das eine gespeicherte XSS ohne Konto (behoben in 4.4.4). Im Mai 2026 wiederholte CVE-2026-3375 das Muster: Die REST-Endpunkte notify_ccss und notify_ucss speicherten von QUIC.cloud empfangenes CSS ohne Bereinigung, und die IP-Prüfung ließ sich hinter bestimmten Reverse Proxys, Load Balancern oder CDN umgehen. Gemeldet am 28. Februar 2026, ist sie in 7.8 behoben (3. März 2026). Die Version 7.9.1 vom 1. September 2026 hat den Ansatz gewechselt: Laut Änderungsprotokoll werden alle Aufrufe von QUIC.cloud jetzt über eine Signatur geprüft und nicht mehr über die Quell-IP-Adresse.
August und September 2026: Kommentare und gefälschte Anfragen
CVE-2026-18978, gemeldet von Jack Taylor und veröffentlicht am 27. August 2026, erlaubte einem Besucher, Skript über einen Kommentar einzuschleusen, der nur aus numerischen Zeichenreferenzen bestand und in einem erlaubten Tag wie code stand: Dieser Inhalt entging der Filterung von WordPress (wp_kses) und erreichte eine verwundbare Funktion des Plugins. Voraussetzung war, dass die Website Kommentare bereits freigegebener Autoren automatisch veröffentlicht und weder Name noch E-Mail-Adresse verlangt (behoben in 7.9 am 5. August 2026). CVE-2026-84761, veröffentlicht am 2. September, ist eine SSRF ohne Authentifizierung: Das Plugin ließ sich dazu bringen, Anfragen an vom Angreifer gewählte Adressen zu senden, auch an interne (behoben in 7.9.1). CVE-2026-76579 schließlich, veröffentlicht am 18. September, ist eine reflektierte XSS über den Parameter esi, die voraussetzt, dass jemand auf einen präparierten Link klickt (7.9.1).
Um Verwechslungen zu vermeiden: Die beiden LiteSpeed-Lücken, die 2026 in den KEV-Katalog der CISA aufgenommen wurden (CVE-2026-48172 am 26. Mai, CVE-2026-54420 am 15. Juni), betreffen das cPanel-Plugin von LiteSpeed für Hoster, nicht das WordPress-Plugin. Keine Lücke in LiteSpeed Cache steht in diesem Katalog.
Was diese Geschichte zeigt
- XSS-Lücken dominieren. 14 der 23 Einträge sind XSS (15 mit der CSRF, die zu einer XSS führt), darunter fünf gespeicherte XSS, die ohne Konto ausnutzbar sind. Ein Plugin, das das HTML jeder Seite umschreibt, hantiert zwangsläufig mit nicht vertrauenswürdigen Inhalten.
- Interne Vertrauensmechanismen sind die eigentliche Schwachstelle. Token zur Rollensimulation, Debug-Log, IP-Prüfung von QUIC.cloud: Die schwersten Lücken stammen aus praktischen Abkürzungen für die Performance, die nicht ausreichend geschützt waren.
- Die Korrekturen kommen schnell. Ein Tag für CVE-2024-47374, acht Tage für CVE-2023-40000, zwölf Tage für CVE-2024-28000. Der Hersteller hat ein aktives Offenlegungsprogramm bei Patchstack.
- Die Angriffe zielen auf Nachzügler. CVE-2023-40000 wurde mehr als fünf Monate nach ihrer Korrektur ausgenutzt, und CVE-2024-44000 gehörte fast zwei Jahre nach ihrer Korrektur noch zu den am häufigsten angegriffenen Lücken.
- Ein Performance-Plugin verdient dieselbe Sorgfalt wie ein Sicherheits-Plugin. Es läuft auf jeder Seite und empfängt Daten von Besuchern, was es ebenso zum Ziel macht.
Dieser Rhythmus ist für so weit verbreitete Software nicht außergewöhnlich: Unsere Chronologie der Sicherheitsversionen des WordPress-Core und unser Artikel zu XSS-Lücken in WordPress liefern Vergleichspunkte.
So schützt du dich
- Prüfe die Version unter Plugins: 7.9.1 oder neuer behebt alle hier aufgeführten Lücken.
- Aktiviere automatische Updates für LiteSpeed Cache (siehe unseren Leitfaden zu automatischen Plugin-Updates). Die Angriffe von 2024 trafen Websites, die Monate im Rückstand waren.
- Suche nach Spuren alter Lücken: unbekannte Administratorkonten (darunter
wpsupp-userundwp-configuser), eine alte Dateidebug.log, die gelöscht werden sollte, Sitzungen, die du beenden solltest, falls ein Log mit Cookies öffentlich war. - Aktiviere nur nützliche Optionen: das Debug-Log nur für die Dauer einer Diagnose und die erweiterten CSS-Optimierungen nur, wenn du ihren Nutzen messen kannst. Wenn du keinen LiteSpeed-Server hast und seine Optimierungen nicht nutzt, kann ein anderes Cache-Plugin genügen; entferne die, die nicht mehr gebraucht werden (aufgegebene und unnötige Plugins).
- Ergänze eine Anwendungs-Firewall mit virtuellen Patches (Vergleich der WAF): Patchstack hat zum Beispiel am Tag der Meldung eine Regel für CVE-2024-47374 ausgerollt.
- Überwache veröffentlichte Lücken für deine Plugins (Sicherheitslücken in Plugins überwachen).
Bei diesem letzten Punkt kann dir WP Masquerade Pro helfen. Es vergleicht täglich die installierten Versionen deiner Plugins und Themes mit der öffentlichen Datenbank WPVulnerability.net und schickt dir eine Lückenwarnung per E-Mail, mit Schweregrad und korrigierter Version. Ausstehende Updates und verwundbare Websites erscheinen im Mitgliederbereich (Überwachung der Websites), und die Integritätsprüfung meldet veränderte Core-Dateien, nützlich nach einer Kompromittierung. WP Masquerade behebt keine Lücken und ist keine Firewall: Es warnt dich, das Update musst du selbst einspielen.
Das Wichtigste in Kürze
- 23 in WPScan veröffentlichte Lücken von Dezember 2020 bis zum 15. Oktober 2026, davon 11 im Jahr 2024.
- Drei wurden laut anerkannten Quellen ausgenutzt: CVE-2023-40000, CVE-2024-28000 und CVE-2024-44000.
- Die Angriffe trafen Websites, die eine seit Monaten verfügbare Korrektur nicht eingespielt hatten.
- Empfohlene Mindestversion Stand 15. Oktober 2026: 7.9.1.
- Automatische Updates, auf das Nötige beschränkte Optionen und die Überwachung von Lücken bleiben die beste Abwehr.
Quellen
- WordPress.org: LiteSpeed Cache, vollständiges Änderungsprotokoll (externer Link, öffnet in neuem Tab)
- NVD: CVE-2024-44000 (20. Oktober 2024) (externer Link, öffnet in neuem Tab)
- NVD: CVE-2024-50550 (29. Oktober 2024) (externer Link, öffnet in neuem Tab)
- CISA: Known Exploited Vulnerabilities Catalog (externer Link, öffnet in neuem Tab)
Weitere herangezogene Quellen: weitere CVE-Einträge, offizielle Herstellerseiten, Veröffentlichungen von Sicherheitsforschern, Berichte der Fachpresse, Datenbanken von WPScan und Patchstack.
Update vom 28. Oktober 2026: Am 21. Oktober 2026 hat WPScan zwei ohne Konto ausnutzbare Stored-XSS-Sicherheitslücken in LiteSpeed Cache veröffentlicht (CVE-2026-113499 und CVE-2026-113500, Bewertung 7,5), behoben in 7.9.2. Betroffen sind nur Websites, die bestimmte Einstellungen nutzen (CDN-Umschreibung oder Optimierung der Schriftanzeige) und Kommentare zulassen. Alle Details: LiteSpeed Cache: zwei XSS-Sicherheitslücken ohne Konto, Patch 7.9.2.


