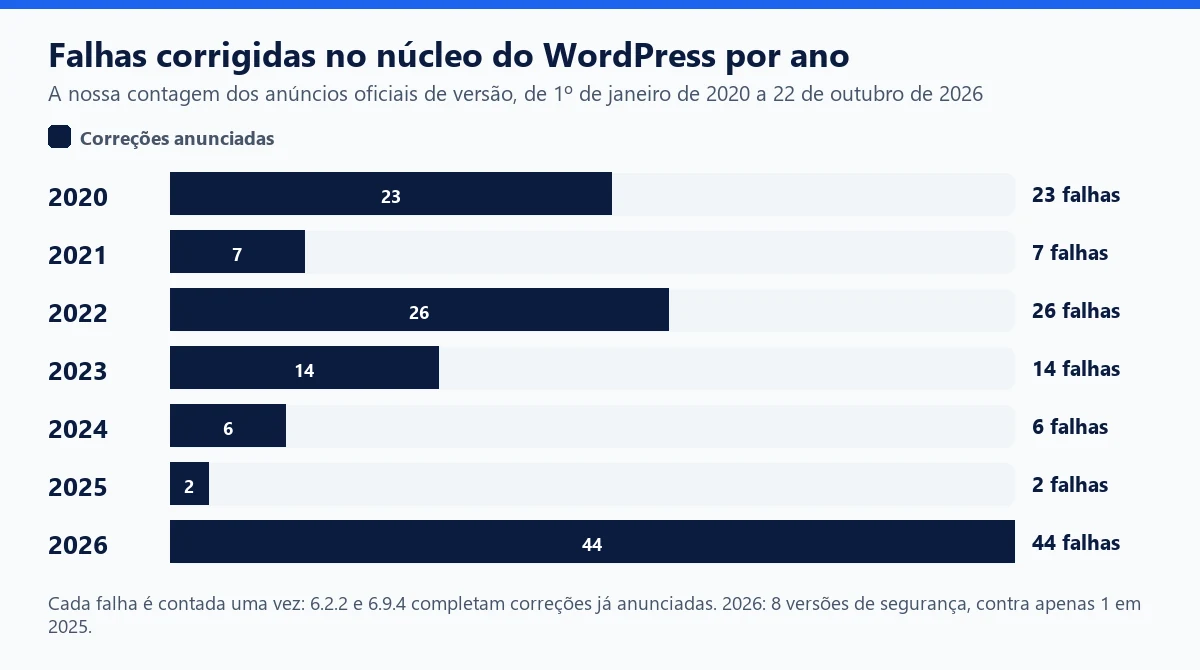
Entre janeiro de 2020 e 22 de outubro de 2026, o WordPress publicou 27 versões que corrigem falhas do seu núcleo, num total de 122 correções distintas. Este levantamento retoma cada anúncio oficial, versão por versão: data, branches com backport, tipos de falha, CVE, gravidade publicada e autores do relato. Depois da leitura, você saberá interpretar um anúncio de segurança e decidir com que rapidez agir.
O núcleo do WordPress em resumo
O núcleo é o software comum a todos os sites WordPress, antes de plugins e temas. Uma equipe de segurança dedicada recebe os relatos, em especial pelo HackerOne, e publica as correções em versões menores (7.1.2, 7.1.3). Uma falha do núcleo afeta, portanto, potencialmente todos os sites.
Mesmo assim, o núcleo responde por uma pequena parte das falhas do ecossistema. Segundo o relatório anual da Patchstack, 11.334 novas vulnerabilidades foram registradas em 2025: 91% nos plugins, 9% nos temas e apenas 6 no núcleo, todas de baixa prioridade. Veja as nossas cronologias do Elementor, do WooCommerce e do LiteSpeed Cache. Para os episódios marcantes, leia o nosso histórico das falhas do núcleo; aqui, o foco é o registro versão por versão.
Cronologia das versões de segurança
Método: relemos todos os anúncios "Releases" e "Security" do wordpress.org desde 2020 e mantivemos os que corrigem pelo menos uma falha (não as versões apenas de manutenção, como 5.5.3 ou 6.6.2). Os números dos backports vêm do arquivo oficial de versões.
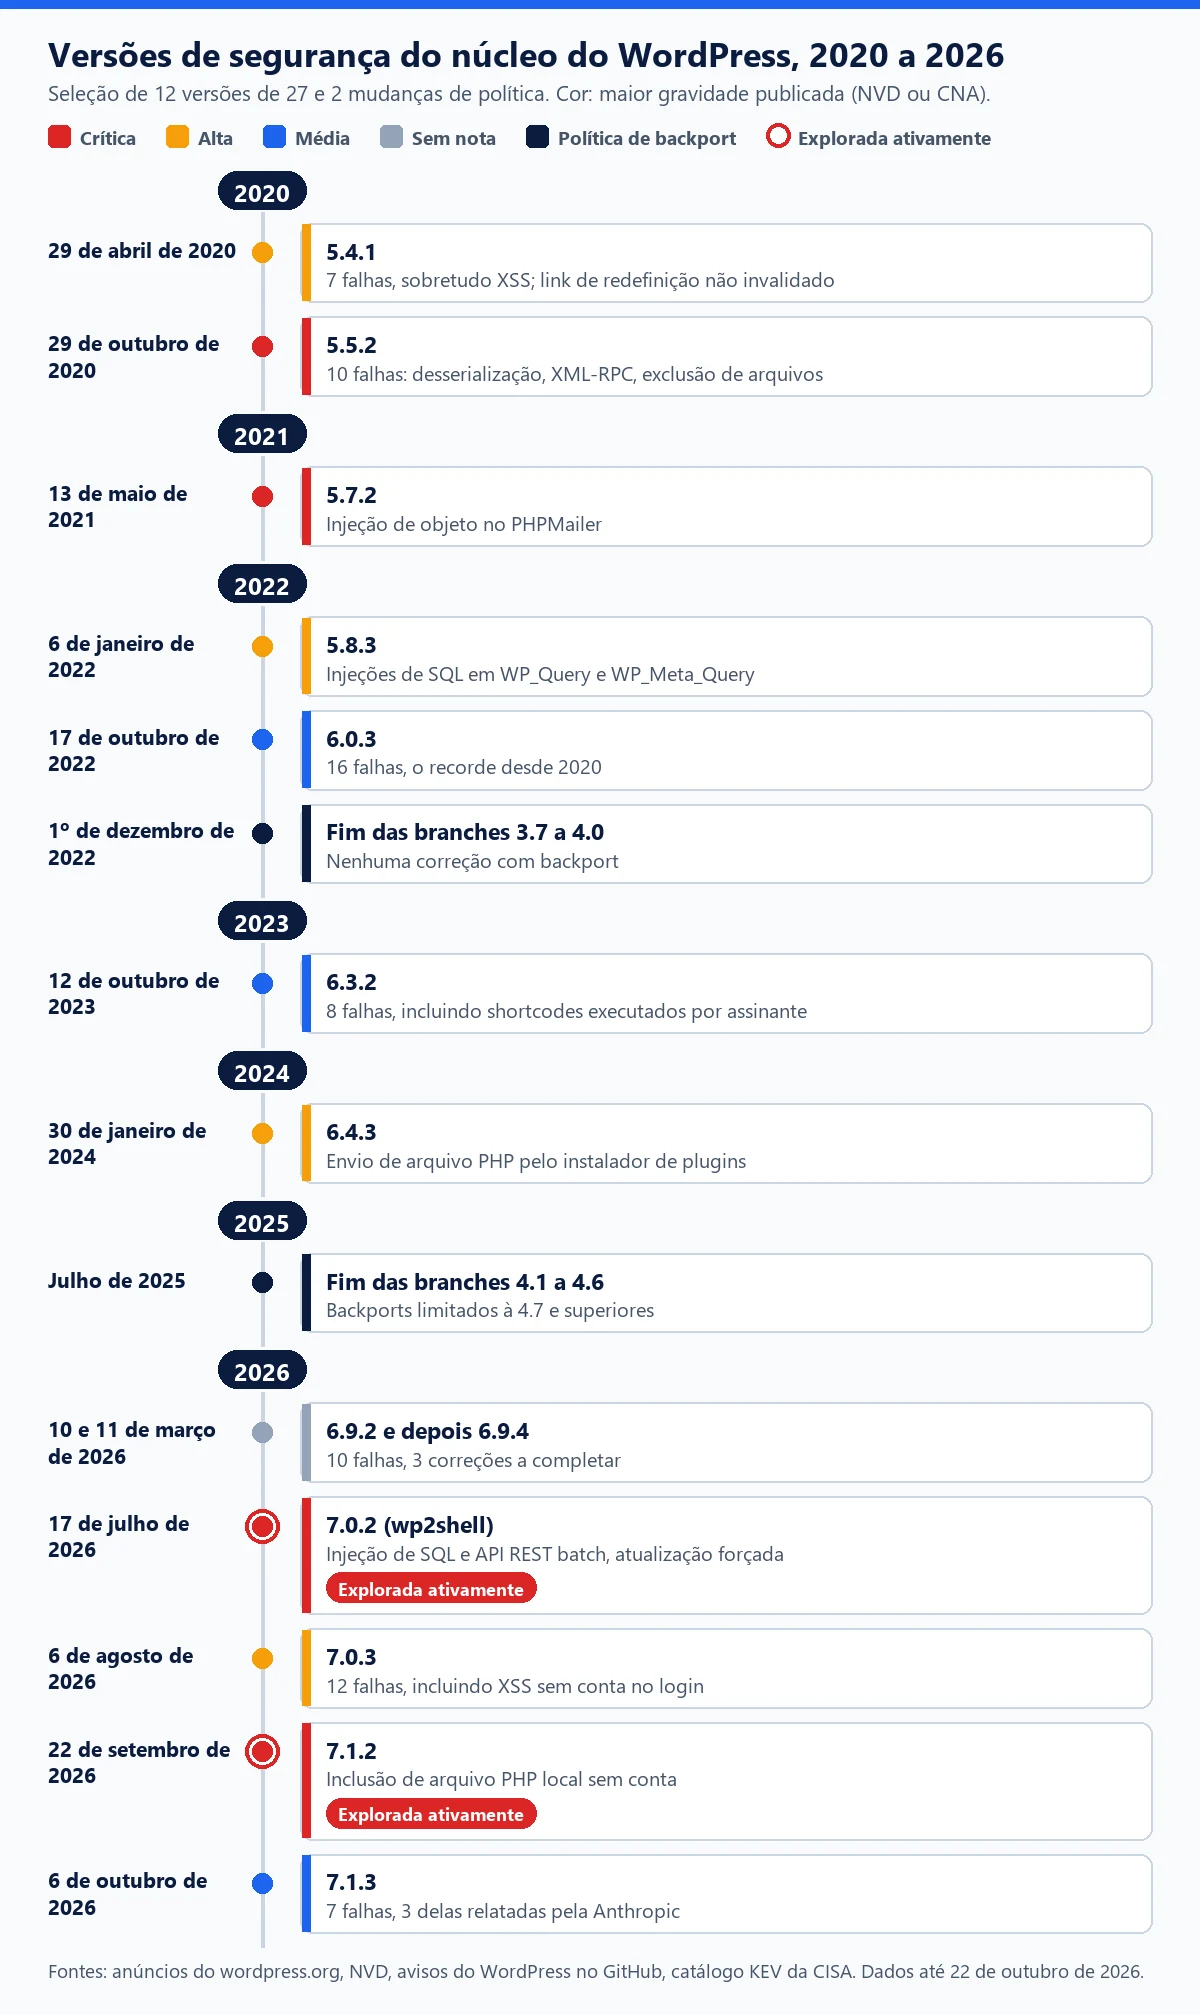
A coluna "Gravidade" traz a maior pontuação CVSS publicada para a versão, pelo NVD ou pela autoridade que atribuiu o CVE (CNA). O WordPress raramente publica uma; sem pontuação, escrevemos "não publicada".
2020: três versões, 23 falhas
| Data | Versões (e backports) | Falhas corrigidas | CVE | Gravidade | Relatada por |
|---|---|---|---|---|---|
| 29 de abril de 2020 | 5.4.1, mais 3.7.33 a 5.3.3 | 7: cinco XSS (Personalizador, bloco de pesquisa, cache de objetos, envio de arquivos), link de redefinição não invalidado, posts privados visíveis sem conta | CVE-2020-11025 a CVE-2020-11030 | 8,1 (NVD) | Muaz Bin Abdus Sattar, Jannes, Evan Ricafort e outros |
| 10 de junho de 2020 | 5.4.2, mais 3.7.34 a 5.3.4 | 6: XSS (editor de blocos, mídia, envio de tema), redirecionamento aberto, elevação de privilégios via set-screen-option, comentários de posts protegidos visíveis | CVE-2020-4046 a CVE-2020-4050, CVE-2020-25286 | 6,8 (NVD) | Sam Thomas, Simon Scannell (RIPS) e outros |
| 29 de outubro de 2020 | 5.5.2, mais 3.7.35 a 5.4.3 | 10: desserialização, duas elevações de privilégios via XML-RPC, negação de serviço levando à execução de código, exclusão de arquivos, XSS, CSRF, incorporações indesejadas em multisite | CVE-2020-28032 a CVE-2020-28040 | 9,8 (NVD) | Sucuri, RIPS, WPScan, Justin Tran e outros |
2021: quatro versões, 7 falhas
| Data | Versões (e backports) | Falhas corrigidas | CVE | Gravidade | Relatada por |
|---|---|---|---|---|---|
| 15 de abril de 2021 | 5.7.1, mais 4.7.20 a 5.6.3 | 2: XXE na biblioteca de mídia com PHP 8, divulgação de conteúdos protegidos por senha via editor | CVE-2021-29447, CVE-2021-29450 | 6,5 (NVD), 7,1 (CNA GitHub) | SonarSource, Mikael Korpela |
| 13 de maio de 2021 | 5.7.2, mais 3.7.36 a 5.6.4 | 1: injeção de objeto na biblioteca PHPMailer | CVE-2020-36326, CVE-2018-19296 | 9,8 (NVD) | Correção da equipe de segurança |
| 9 de setembro de 2021 | 5.8.1, mais 5.2.12 a 5.7.3 | 3: divulgação de dados via API REST, XSS no editor, atualização do Lodash | CVE-2021-39200, CVE-2021-39201, CVE-2021-23337 | 7,2 (NVD, Lodash) | Michał Bentkowski (Securitum), equipe de segurança |
| 10 de novembro de 2021 | 5.8.2, mais 5.2.13 a 5.7.4 | 1: remoção do certificado raiz expirado DST Root CA X3 | Nenhum | Não publicada | Não informado |
2022: quatro versões, 26 falhas
| Data | Versões (e backports) | Falhas corrigidas | CVE | Gravidade | Relatada por |
|---|---|---|---|---|---|
| 6 de janeiro de 2022 | 5.8.3, mais 3.7.37 a 5.7.5 | 4: injeções de SQL em WP_Query e WP_Meta_Query, XSS via slugs, injeção de objeto em multisite | CVE-2022-21661 a CVE-2022-21664 | 8,8 (NVD) | SonarSource, ngocnb e khuyenn via Trend Micro ZDI, equipe de segurança |
| 11 de março de 2022 | 5.9.2, mais 3.7.38 a 5.8.4 | 3: duas poluições de protótipo em JavaScript (dependência do jQuery, editor de blocos), um XSS armazenado | Nenhum citado | Não publicada | Melar Dev, Universidade Johns Hopkins, equipe de segurança |
| 30 de agosto de 2022 | 6.0.2, mais 3.7.39 a 5.9.4 | 3: possível injeção de SQL na API de links, XSS na tela Plugins, escape ausente em the_meta() | CVE-2022-4973 | 5,4 (NVD) | Fariskhi Vidyan, Khalilov Moe, equipe de segurança |
| 17 de outubro de 2022 | 6.0.3, mais 3.7.40 a 5.9.5 | 16: nove XSS (publicação por e-mail, Personalizador, comentários, blocos RSS, pesquisa, imagem destacada), injeção de SQL em WP_Date_Query, CSRF, redirecionamento aberto, vazamentos de dados | CVE-2022-43497, CVE-2022-43500, CVE-2022-43504 | 6,1 (NVD) | JPCERT, Automattic, auditoria externa e outros |
2023: quatro versões, 14 falhas
| Data | Versões (e backports) | Falhas corrigidas | CVE | Gravidade | Relatada por |
|---|---|---|---|---|---|
| 16 de maio de 2023 | 6.2.1, mais 4.1.38 a 6.1.2 | 5: shortcodes executados nos conteúdos dos temas de blocos, CSRF, XSS via oEmbed, contorno do KSES, path traversal via traduções | CVE-2023-2745 | 6,1 (NVD) | WP Engine, Securitum, Wordfence, auditoria externa, equipe de segurança |
| 20 de maio de 2023 | 6.2.2, mais 5.9.7 a 6.1.3 | Reforço da correção dos shortcodes da 6.2.1 | Nenhum | Não publicada | Liam Gladdy (WP Engine) |
| 12 de outubro de 2023 | 6.3.2, mais 4.1.39 a 6.2.3 | 8: execução de shortcodes por um usuário conectado, cadeia POP, três XSS, vazamentos de e-mails e de comentários privados, envenenamento de cache | CVE-2023-38000, CVE-2023-39999, CVE-2023-5561 | 6,5 (CNA Patchstack) | Automattic, Patchstack e outros |
| 6 de dezembro de 2023 | Apenas 6.4.2 (falha surgida na 6.4) | 1: cadeia POP levando à execução de código, não explorável sozinha | CVE-2024-31211 | 9,8 (NVD), 5,5 (CNA GitHub) | Não informado |
2024 e 2025: a calmaria
| Data | Versões (e backports) | Falhas corrigidas | CVE | Gravidade | Relatada por |
|---|---|---|---|---|---|
| 30 de janeiro de 2024 | 6.4.3, mais 4.1.40 a 6.3.3 | 2: envio de um arquivo PHP pelo instalador de plugins (requer administrador), cadeia POP | CVE-2024-31210 | 8,8 (NVD) | m4tuto, Pentest Ltd via Trend Micro ZDI |
| 9 de abril de 2024 | 6.5.2, mais 6.0.8 a 6.4.4 | 1: XSS no bloco Avatar | CVE-2024-4439 | 7,2 (CNA Wordfence) | Equipe de segurança |
| 24 de junho de 2024 | 6.5.5, mais 4.1.41 a 6.4.5 | 3: XSS na API HTML e no bloco Template Part, path traversal no Windows | CVE-2024-6307, CVE-2024-31111, CVE-2024-32111 | 6,5 (CNA Patchstack) | Patchstack, David Fifield e outros, equipe de segurança |
| Data | Versões (e backports) | Falhas corrigidas | CVE | Gravidade | Relatada por |
|---|---|---|---|---|---|
| 30 de setembro de 2025 | 6.8.3, mais 4.7.31 a 6.7.4 | 2: acesso de usuários conectados a conteúdos restritos, XSS (menus) | CVE-2025-58246, CVE-2025-58674 | 5,9 (CNA Patchstack) | Mike Nelson, Phill Savage e outros |
2026: oito versões, 44 falhas
| Data | Versões (e backports) | Falhas corrigidas | CVE | Gravidade | Relatada por |
|---|---|---|---|---|---|
| 10 e 11 de março de 2026 | 6.9.2 e depois 6.9.4 (3 correções completadas), mais 4.7.32 a 6.8.5 de 10 a 13 de março | 10: SSRF cego, cadeia POP, ReDoS, três XSS, dois contornos de autorização, path traversal no PclZip, XXE no getID3 | Nenhum citado | Não publicada | sibwtf, kaminuma, Phill Savage e outros |
| 17 de julho de 2026 | 7.0.2, mais 6.9.5 e 6.8.6 | 2 ("wp2shell"): injeção de SQL via author__not_in, confusão de rotas da API REST batch levando à execução de código; atualização forçada | CVE-2026-60137, CVE-2026-63030 | 9,8 (CNA WPScan) | TF1T, dtro, haongo; Adam Kues (Searchlight Cyber) |
| 6 de agosto de 2026 | 7.0.3, mais 4.7.34 a 6.9.6 | 12: XSS sem conta na tela de login, quatro XSS a partir de Colaborador, elevação de privilégios em multisite, SSRF, vazamentos de informações | CVE-2026-64638, CVE-2026-114570 | 8,9 (CVSS 4.0, CNA HackerOne) | pwn.ai, Aikido Security, Anthropic, Asaf Mozes e outros |
| 12 de agosto de 2026 | 7.0.4, mais 4.7.35 a 6.9.7 | 1: execução de código por um Autor via arquivo malicioso (Imagick e Ghostscript) | CVE-2026-65640 | 8,8 (CNA HackerOne) | pwn.ai |
| 17 de setembro de 2026 | 7.1.1, mais 4.7.36 a 7.0.5 | 11: XSS armazenado sem conta via wpautop(), sobrescrita de posts a partir de Colaborador, path traversal (API REST), instalação de tema por URL maliciosa, vazamentos | Nenhum nos avisos do GitHub | Alta (aviso do WordPress no GitHub) | Awesome Motive, Anthropic, pwn.ai e outros |
| 22 de setembro de 2026 | 7.1.2, mais 4.7.37 a 7.0.6 | 1: inclusão de arquivo PHP local sem conta via modelos de página, execução de código sob condições | CVE-2026-87902 | 9,2 (CVSS 4.0, aviso do GitHub) | Robert Ressl |
| 6 de outubro de 2026 | 7.1.3, mais 4.7.38 a 7.0.7 | 7: XSS armazenado na página Comentários, injeção de SQL de segunda ordem na exportação, DoS, comentários privados divulgados, XSS das incorporações do Imgur | CVE-2026-66666 | 6,9 (CVSS 4.0, CNA Patchstack) | Trail of Bits com a OpenAI, Anthropic, Patchstack, equipe de segurança |
Apenas duas dessas versões corrigem falhas incluídas no catálogo de vulnerabilidades exploradas (KEV) da CISA, a agência americana: CVE-2026-60137 e CVE-2026-63030 (7.0.2), adicionadas em 21 de julho de 2026, e CVE-2026-87902 (7.1.2), adicionada em 25 de setembro de 2026. No caso do wp2shell, o BleepingComputer já relatava em 18 de julho provas de conceito públicas e, segundo a watchTowr, as primeiras explorações.
O que os números mostram
- O XSS domina: cerca de 45 correções de 122 pela nossa contagem, muitas vezes exploráveis já com a função Colaborador ou Autor. Veja as falhas XSS.
- As falhas graves costumam ser condicionais: injeção de SQL "facilitada", que pressupõe um plugin repassando um dado não confiável (5.8.3, 7.0.2), cadeia POP inexplorável sozinha (6.4.2), execução de código ligada ao Imagick e ao Ghostscript (7.0.4) ou ao
pearcmd.php(7.1.2). Veja também a injeção de objeto PHP. - As bibliotecas embutidas contam: PHPMailer (5.7.2), Lodash (5.8.1), getID3 e PclZip (6.9.2).
- 2026 muda de escala: 44 falhas em dez meses, contra 2 anunciadas em 2025. Os relatos da Anthropic, da pwn.ai ou da Trail of Bits com a OpenAI sugerem que a pesquisa assistida por IA contribui para isso.
- As correções também são corrigidas: 6.2.2 quatro dias depois da 6.2.1, 6.9.3 e 6.9.4 no dia seguinte à 6.9.2.
Backports e atualizações automáticas
Apenas a versão mais recente tem suporte oficial; as correções são levadas "por cortesia" às branches antigas elegíveis. A regra mudou duas vezes:
- Até novembro de 2022: todas as branches desde a 3.7, a primeira a se atualizar sozinha, recebiam as correções.
- 1º de dezembro de 2022: fim das correções para 3.7 a 4.0, anunciado em 7 de setembro. Últimas versões publicadas em 30 de novembro (3.7.41, 3.8.41, 3.9.40, 4.0.38).
- Julho de 2025: fim para 4.1 a 4.6, anunciado em 19 de junho. As últimas versões (4.1.42 a 4.5.33 em 15 de julho, 4.6.30 em 17 de julho) não corrigem nada, mas avisam no Painel que a versão não tem mais suporte.
- Hoje: backport até a 4.7, "onde for necessário". Em 2026, algumas branches receberam a correção até quatro semanas depois da versão principal (6.0.12 em 8 de abril para a 6.9.2).
Na instalação, as versões menores são aplicadas sozinhas em segundo plano desde o WordPress 3.7. O WordPress 5.6 acrescentou uma opção para as versões principais: ativada por padrão nas novas instalações e desativada nos sites existentes, que precisam ativá-la em Painel → Atualizações. Para a 7.0.2, o WordPress.org chegou a forçar a atualização por esse sistema, invocando a gravidade das falhas.
O que isso significa para você
- Mantenha as atualizações menores automáticas. É a forma mais rápida de receber uma correção. Se um site ficar para trás, verifique
WP_AUTO_UPDATE_CORE, os filtros, a presença de uma pasta.gite o WP-Cron, como detalhado no nosso histórico e no nosso guia das atualizações automáticas. - Atualize no mesmo dia qualquer versão marcada como "Security". O wp2shell tinha provas de conceito públicas no dia seguinte à correção, e a CVE-2026-87902 estava no catálogo KEV três dias depois.
- Uma branch antiga não é uma branch segura. Ela recebe as correções, às vezes com atraso, mas não as melhorias das versões recentes.
- Abaixo da 4.7, nada mais chega. Um site na 4.6 ou mais antiga não recebe nenhuma correção desde julho de 2025, seja qual for a gravidade das falhas publicadas depois: migre.
- Fique na versão principal mais recente, testada antes em homologação se o site for crítico.
O núcleo é só uma parte do risco: exclua os plugins abandonados, considere um firewall de aplicação e monitore as vulnerabilidades.
O WP Masquerade Pro compara todos os dias a versão do WordPress, dos seus plugins e dos seus temas com a base pública WPVulnerability.net e envia um alerta por e-mail com a gravidade e a versão corrigida (alertas de vulnerabilidades). A área de membros lista as atualizações pendentes e os sites vulneráveis (monitoramento), e o controle de integridade identifica os arquivos do núcleo modificados depois de uma falha explorada. O Pro alerta, não corrige e não é um firewall: a atualização continua sendo a sua principal medida.
Para lembrar
- 27 versões de segurança e 122 falhas corrigidas no núcleo de 1º de janeiro de 2020 a 22 de outubro de 2026, 44 delas em 2026.
- Duas correções foram seguidas de ataques documentados: 7.0.2 (wp2shell) e 7.1.2 (CVE-2026-87902).
- Os backports param na 4.7 desde julho de 2025 e continuam sendo uma cortesia.
- As atualizações menores automáticas, ativas desde a 3.7, são a sua melhor proteção.
- Os plugins continuam sendo a principal fonte de falhas: 91% em 2025, segundo a Patchstack.
Fontes
- WordPress.org: blog oficial, categoria Security (link externo, abre em uma nova aba)
- WordPress.org: arquivo de versões (link externo, abre em uma nova aba)
- WordPress Developer Resources: Upgrading WordPress, atualizações automáticas (link externo, abre em uma nova aba)
- GitHub: avisos de segurança do WordPress (wordpress-develop) (link externo, abre em uma nova aba)
Outras fontes consultadas: documentação oficial, páginas oficiais dos fornecedores, artigos da imprensa especializada e banco de dados Patchstack.