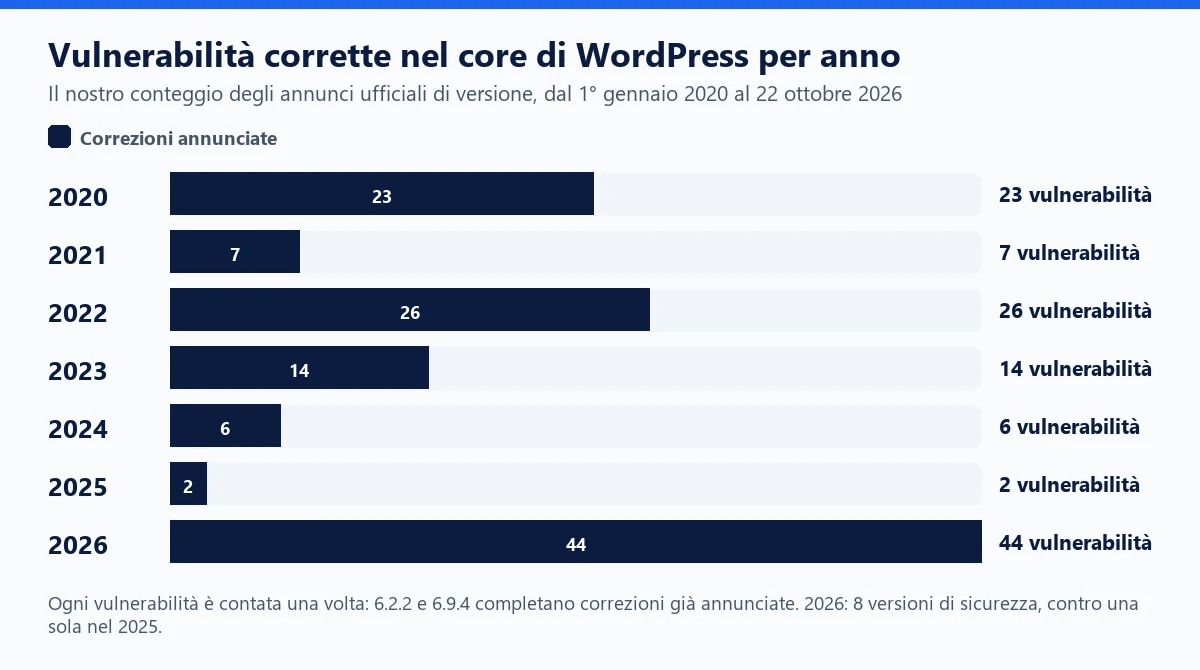
Tra gennaio 2020 e il 22 ottobre 2026, WordPress ha pubblicato 27 versioni che correggono vulnerabilità del suo core, per un totale di 122 correzioni distinte. Questo registro riprende ogni annuncio ufficiale, versione per versione: data, rami aggiornati con backport, tipi di vulnerabilità, CVE, gravità pubblicata e autori della segnalazione. Alla fine saprai leggere un annuncio di sicurezza e decidere con quale rapidità intervenire.
Il core di WordPress in breve
Il core è il software comune a tutti i siti WordPress, prima di plugin e temi. Un team di sicurezza dedicato riceve le segnalazioni, in particolare tramite HackerOne, e pubblica le correzioni in versioni minori (7.1.2, 7.1.3). Una vulnerabilità del core riguarda quindi potenzialmente ogni sito.
Eppure il core rappresenta solo una piccola parte delle vulnerabilità dell’ecosistema. Secondo il rapporto annuale di Patchstack, nel 2025 sono state censite 11.334 nuove vulnerabilità: il 91% nei plugin, il 9% nei temi e soltanto 6 nel core, tutte a bassa priorità. Consulta le nostre cronologie dedicate a Elementor, WooCommerce e LiteSpeed Cache. Per gli episodi più importanti, leggi la nostra storia delle vulnerabilità del core; qui trovi il registro versione per versione.
Cronologia delle versioni di sicurezza
Metodo: abbiamo riletto tutti gli annunci «Releases» e «Security» di wordpress.org dal 2020 e abbiamo tenuto quelli che correggono almeno una vulnerabilità (escluse le versioni di sola manutenzione come 5.5.3 o 6.6.2). I numeri delle versioni di backport provengono dall’archivio ufficiale delle versioni.
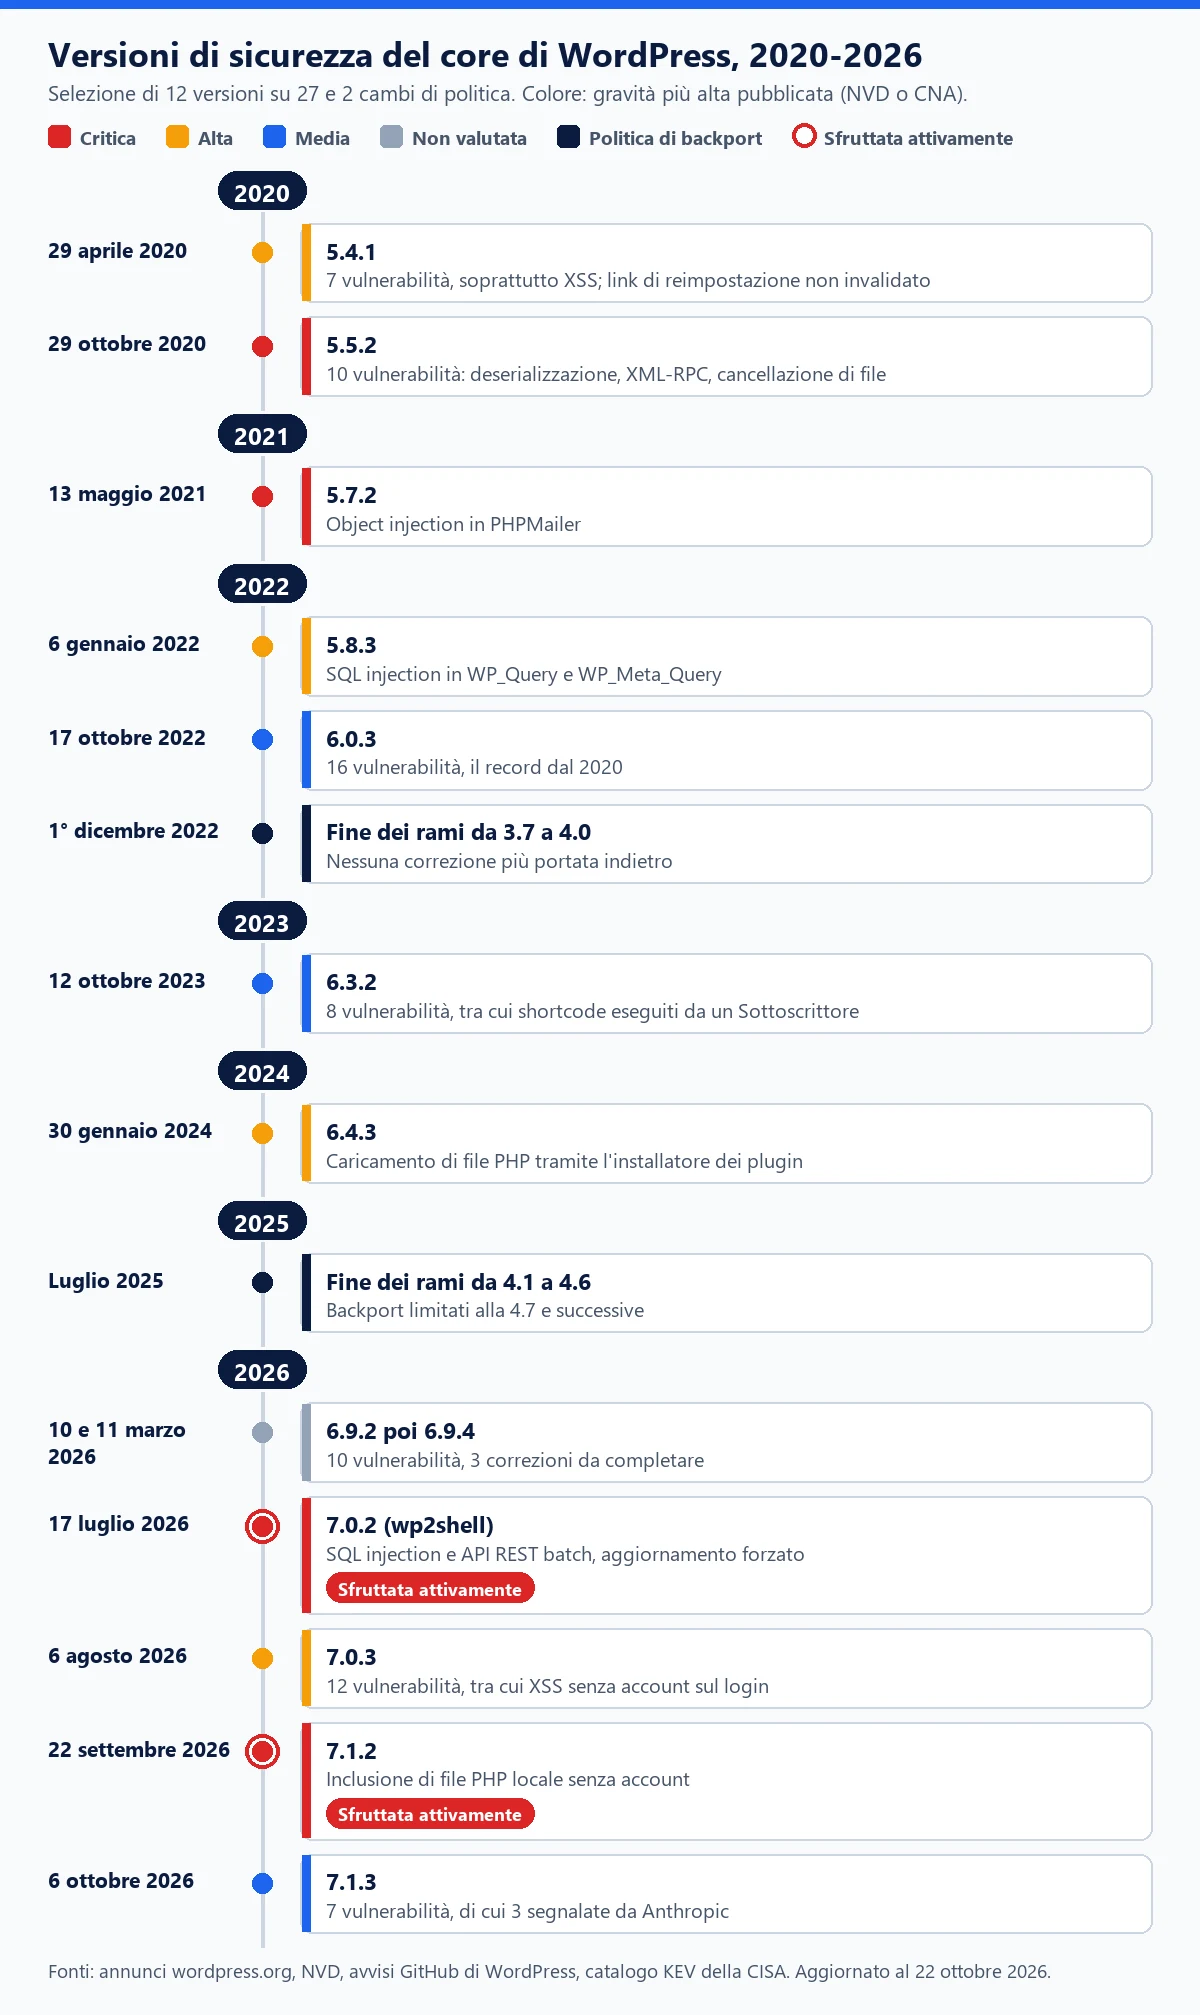
La colonna «Gravità» riporta il punteggio CVSS più alto pubblicato per la versione, dal NVD o dall’autorità che ha assegnato la CVE (CNA). WordPress ne pubblica raramente; in assenza di punteggio scriviamo «non pubblicata».
2020: tre versioni, 23 vulnerabilità
| Data | Versioni (e backport) | Vulnerabilità corrette | CVE | Gravità | Segnalata da |
|---|---|---|---|---|---|
| 29 aprile 2020 | 5.4.1, più da 3.7.33 a 5.3.3 | 7: cinque XSS (Customizer, blocco di ricerca, cache degli oggetti, caricamento di file), link di reimpostazione non invalidato, articoli privati visibili senza account | Da CVE-2020-11025 a CVE-2020-11030 | 8,1 (NVD) | Muaz Bin Abdus Sattar, Jannes, Evan Ricafort e altri |
| 10 giugno 2020 | 5.4.2, più da 3.7.34 a 5.3.4 | 6: XSS (editor a blocchi, media, caricamento di temi), open redirect, escalation di privilegi tramite set-screen-option, commenti di articoli protetti visibili | Da CVE-2020-4046 a CVE-2020-4050, CVE-2020-25286 | 6,8 (NVD) | Sam Thomas, Simon Scannell (RIPS) e altri |
| 29 ottobre 2020 | 5.5.2, più da 3.7.35 a 5.4.3 | 10: deserializzazione, due escalation di privilegi tramite XML-RPC, denial of service che porta all’esecuzione di codice, cancellazione di file, XSS, CSRF, incorporamenti indesiderati in multisito | Da CVE-2020-28032 a CVE-2020-28040 | 9,8 (NVD) | Sucuri, RIPS, WPScan, Justin Tran e altri |
2021: quattro versioni, 7 vulnerabilità
| Data | Versioni (e backport) | Vulnerabilità corrette | CVE | Gravità | Segnalata da |
|---|---|---|---|---|---|
| 15 aprile 2021 | 5.7.1, più da 4.7.20 a 5.6.3 | 2: XXE nella libreria media con PHP 8, divulgazione di contenuti protetti da password tramite l’editor | CVE-2021-29447, CVE-2021-29450 | 6,5 (NVD), 7,1 (CNA GitHub) | SonarSource, Mikael Korpela |
| 13 maggio 2021 | 5.7.2, più da 3.7.36 a 5.6.4 | 1: object injection nella libreria PHPMailer | CVE-2020-36326, CVE-2018-19296 | 9,8 (NVD) | Correzione del team di sicurezza |
| 9 settembre 2021 | 5.8.1, più da 5.2.12 a 5.7.3 | 3: divulgazione di dati tramite l’API REST, XSS nell’editor, aggiornamento di Lodash | CVE-2021-39200, CVE-2021-39201, CVE-2021-23337 | 7,2 (NVD, Lodash) | Michał Bentkowski (Securitum), team di sicurezza |
| 10 novembre 2021 | 5.8.2, più da 5.2.13 a 5.7.4 | 1: rimozione del certificato radice scaduto DST Root CA X3 | Nessuna | Non pubblicata | Non specificato |
2022: quattro versioni, 26 vulnerabilità
| Data | Versioni (e backport) | Vulnerabilità corrette | CVE | Gravità | Segnalata da |
|---|---|---|---|---|---|
| 6 gennaio 2022 | 5.8.3, più da 3.7.37 a 5.7.5 | 4: SQL injection in WP_Query e WP_Meta_Query, XSS tramite gli slug, object injection in multisito | Da CVE-2022-21661 a CVE-2022-21664 | 8,8 (NVD) | SonarSource, ngocnb e khuyenn tramite Trend Micro ZDI, team di sicurezza |
| 11 marzo 2022 | 5.9.2, più da 3.7.38 a 5.8.4 | 3: due prototype pollution JavaScript (dipendenza jQuery, editor a blocchi), una XSS memorizzata | Nessuna citata | Non pubblicata | Melar Dev, Johns Hopkins University, team di sicurezza |
| 30 agosto 2022 | 6.0.2, più da 3.7.39 a 5.9.4 | 3: possibile SQL injection nell’API dei link, XSS nella schermata Plugin, escaping mancante in the_meta() | CVE-2022-4973 | 5,4 (NVD) | Fariskhi Vidyan, Khalilov Moe, team di sicurezza |
| 17 ottobre 2022 | 6.0.3, più da 3.7.40 a 5.9.5 | 16: nove XSS (pubblicazione via e-mail, Customizer, commenti, blocchi RSS, ricerca, immagine in evidenza), SQL injection in WP_Date_Query, CSRF, open redirect, fughe di dati | CVE-2022-43497, CVE-2022-43500, CVE-2022-43504 | 6,1 (NVD) | JPCERT, Automattic, audit di terze parti e altri |
2023: quattro versioni, 14 vulnerabilità
| Data | Versioni (e backport) | Vulnerabilità corrette | CVE | Gravità | Segnalata da |
|---|---|---|---|---|---|
| 16 maggio 2023 | 6.2.1, più da 4.1.38 a 6.1.2 | 5: shortcode eseguiti nei contenuti dei temi a blocchi, CSRF, XSS tramite oEmbed, aggiramento di KSES, path traversal tramite le traduzioni | CVE-2023-2745 | 6,1 (NVD) | WP Engine, Securitum, Wordfence, audit di terze parti, team di sicurezza |
| 20 maggio 2023 | 6.2.2, più da 5.9.7 a 6.1.3 | Rafforzamento della correzione degli shortcode di 6.2.1 | Nessuna | Non pubblicata | Liam Gladdy (WP Engine) |
| 12 ottobre 2023 | 6.3.2, più da 4.1.39 a 6.2.3 | 8: esecuzione di shortcode da parte di un utente connesso, catena POP, tre XSS, fughe di e-mail e di commenti privati, cache poisoning | CVE-2023-38000, CVE-2023-39999, CVE-2023-5561 | 6,5 (CNA Patchstack) | Automattic, Patchstack e altri |
| 6 dicembre 2023 | Solo 6.4.2 (vulnerabilità comparsa in 6.4) | 1: catena POP che porta all’esecuzione di codice, non sfruttabile da sola | CVE-2024-31211 | 9,8 (NVD), 5,5 (CNA GitHub) | Non specificato |
2024 e 2025: la calma
| Data | Versioni (e backport) | Vulnerabilità corrette | CVE | Gravità | Segnalata da |
|---|---|---|---|---|---|
| 30 gennaio 2024 | 6.4.3, più da 4.1.40 a 6.3.3 | 2: caricamento di un file PHP tramite l’installatore dei plugin (serve un amministratore), catena POP | CVE-2024-31210 | 8,8 (NVD) | m4tuto, Pentest Ltd tramite Trend Micro ZDI |
| 9 aprile 2024 | 6.5.2, più da 6.0.8 a 6.4.4 | 1: XSS nel blocco Avatar | CVE-2024-4439 | 7,2 (CNA Wordfence) | Team di sicurezza |
| 24 giugno 2024 | 6.5.5, più da 4.1.41 a 6.4.5 | 3: XSS nell’API HTML e nel blocco Template Part, path traversal su Windows | CVE-2024-6307, CVE-2024-31111, CVE-2024-32111 | 6,5 (CNA Patchstack) | Patchstack, David Fifield e altri, team di sicurezza |
| Data | Versioni (e backport) | Vulnerabilità corrette | CVE | Gravità | Segnalata da |
|---|---|---|---|---|---|
| 30 settembre 2025 | 6.8.3, più da 4.7.31 a 6.7.4 | 2: accesso di utenti connessi a contenuti riservati, XSS (menu) | CVE-2025-58246, CVE-2025-58674 | 5,9 (CNA Patchstack) | Mike Nelson, Phill Savage e altri |
2026: otto versioni, 44 vulnerabilità
| Data | Versioni (e backport) | Vulnerabilità corrette | CVE | Gravità | Segnalata da |
|---|---|---|---|---|---|
| 10 e 11 marzo 2026 | 6.9.2 poi 6.9.4 (3 correzioni completate), più da 4.7.32 a 6.8.5 dal 10 al 13 marzo | 10: SSRF cieca, catena POP, ReDoS, tre XSS, due aggiramenti di autorizzazione, path traversal in PclZip, XXE in getID3 | Nessuna citata | Non pubblicata | sibwtf, kaminuma, Phill Savage e altri |
| 17 luglio 2026 | 7.0.2, più 6.9.5 e 6.8.6 | 2 («wp2shell»): SQL injection tramite author__not_in, confusione di route dell’API REST batch che porta all’esecuzione di codice; aggiornamento forzato | CVE-2026-60137, CVE-2026-63030 | 9,8 (CNA WPScan) | TF1T, dtro, haongo; Adam Kues (Searchlight Cyber) |
| 6 agosto 2026 | 7.0.3, più da 4.7.34 a 6.9.6 | 12: XSS senza account nella schermata di login, quattro XSS a partire da Collaboratore, escalation di privilegi in multisito, SSRF, fughe di informazioni | CVE-2026-64638, CVE-2026-114570 | 8,9 (CVSS 4.0, CNA HackerOne) | pwn.ai, Aikido Security, Anthropic, Asaf Mozes e altri |
| 12 agosto 2026 | 7.0.4, più da 4.7.35 a 6.9.7 | 1: esecuzione di codice da parte di un Autore tramite un file manipolato (Imagick e Ghostscript) | CVE-2026-65640 | 8,8 (CNA HackerOne) | pwn.ai |
| 17 settembre 2026 | 7.1.1, più da 4.7.36 a 7.0.5 | 11: XSS memorizzata senza account tramite wpautop(), sovrascrittura di articoli a partire da Collaboratore, path traversal (API REST), installazione di un tema tramite URL manipolato, fughe | Nessuna negli avvisi GitHub | Alta (avvisi GitHub di WordPress) | Awesome Motive, Anthropic, pwn.ai e altri |
| 22 settembre 2026 | 7.1.2, più da 4.7.37 a 7.0.6 | 1: inclusione di un file PHP locale senza account tramite i template di pagina, esecuzione di codice a determinate condizioni | CVE-2026-87902 | 9,2 (CVSS 4.0, avviso GitHub) | Robert Ressl |
| 6 ottobre 2026 | 7.1.3, più da 4.7.38 a 7.0.7 | 7: XSS memorizzata nella pagina Commenti, SQL injection di secondo ordine nell’esportazione, DoS, commenti privati divulgati, XSS degli incorporamenti Imgur | CVE-2026-66666 | 6,9 (CVSS 4.0, CNA Patchstack) | Trail of Bits con OpenAI, Anthropic, Patchstack, team di sicurezza |
Solo due di queste versioni correggono vulnerabilità inserite nel catalogo delle vulnerabilità sfruttate (KEV) della CISA statunitense: CVE-2026-60137 e CVE-2026-63030 (7.0.2), aggiunte il 21 luglio 2026, e CVE-2026-87902 (7.1.2), aggiunta il 25 settembre 2026. Per wp2shell, BleepingComputer segnalava già il 18 luglio proof of concept pubblici e, secondo watchTowr, i primi sfruttamenti.
Cosa mostrano i numeri
- L’XSS domina: circa 45 correzioni su 122 secondo il nostro conteggio, spesso sfruttabili già con il ruolo di Collaboratore o Autore. Vedi le vulnerabilità XSS.
- Le vulnerabilità gravi sono spesso condizionate: SQL injection «facilitata» che presuppone un plugin che trasmetta un dato non affidabile (5.8.3, 7.0.2), catena POP non sfruttabile da sola (6.4.2), esecuzione di codice legata a Imagick e Ghostscript (7.0.4) o a
pearcmd.php(7.1.2). Vedi anche l’object injection in PHP. - Le librerie incluse contano: PHPMailer (5.7.2), Lodash (5.8.1), getID3 e PclZip (6.9.2).
- Il 2026 cambia scala: 44 vulnerabilità in dieci mesi, contro le 2 annunciate nel 2025. Le segnalazioni di Anthropic, di pwn.ai o di Trail of Bits con OpenAI suggeriscono che la ricerca assistita dall’IA vi contribuisca.
- Anche le correzioni vengono corrette: 6.2.2 quattro giorni dopo 6.2.1, 6.9.3 e 6.9.4 il giorno dopo 6.9.2.
Backport e aggiornamenti automatici
Solo l’ultima versione è supportata ufficialmente; le correzioni vengono portate «per cortesia» sui vecchi rami idonei. La regola è cambiata due volte:
- Fino a novembre 2022: tutti i rami a partire dalla 3.7, la prima ad aggiornarsi da sola, ricevevano le correzioni.
- 1° dicembre 2022: fine delle correzioni per i rami da 3.7 a 4.0, annunciata il 7 settembre. Ultime versioni pubblicate il 30 novembre (3.7.41, 3.8.41, 3.9.40, 4.0.38).
- Luglio 2025: fine per i rami da 4.1 a 4.6, annunciata il 19 giugno. Le ultime versioni (da 4.1.42 a 4.5.33 il 15 luglio, 4.6.30 il 17 luglio) non correggono nulla, ma segnalano nella Bacheca che la versione non è più supportata.
- Oggi: backport fino alla 4.7, «dove necessario». Nel 2026 alcuni rami hanno ricevuto la loro correzione fino a quattro settimane dopo la versione principale (6.0.12 l’8 aprile per la 6.9.2).
Sul fronte dell’installazione, le versioni minori si applicano da sole in background da WordPress 3.7. WordPress 5.6 ha aggiunto un’opzione per le versioni principali: attiva di default sulle nuove installazioni, disattivata sui siti esistenti, che devono attivarla in Bacheca → Aggiornamenti. Per la 7.0.2, WordPress.org ha persino forzato l’aggiornamento tramite questo sistema, invocando la gravità delle vulnerabilità.
Cosa significa per te
- Lascia attivi gli aggiornamenti minori automatici. È il modo più rapido per ricevere una correzione. Se un sito resta indietro, controlla
WP_AUTO_UPDATE_CORE, i filtri, la presenza di una cartella.gite WP-Cron, come spiegato nella nostra storia e nella nostra guida agli aggiornamenti automatici. - Aggiorna il giorno stesso per ogni versione contrassegnata come «Security». wp2shell aveva proof of concept pubblici il giorno dopo la correzione, e CVE-2026-87902 era nel catalogo KEV tre giorni dopo.
- Un vecchio ramo non è un ramo sicuro. Riceve le correzioni, a volte in ritardo, ma non i miglioramenti delle versioni recenti.
- Sotto la 4.7 non arriva più nulla. Un sito in 4.6 o versioni precedenti non riceve più alcuna correzione da luglio 2025, qualunque sia la gravità delle vulnerabilità pubblicate in seguito: migra.
- Resta sull’ultima versione principale, testata prima in staging se il sito è critico.
Il core è solo una parte del rischio: elimina i plugin abbandonati, valuta un firewall applicativo e monitora le vulnerabilità.
WP Masquerade Pro confronta ogni giorno la versione di WordPress, dei tuoi plugin e dei tuoi temi con il database pubblico WPVulnerability.net e ti invia un avviso via e-mail con la gravità e la versione correttiva (avvisi di vulnerabilità). L’area clienti elenca gli aggiornamenti in sospeso e i siti vulnerabili (monitoraggio), e il controllo di integrità individua i file del core modificati dopo una vulnerabilità sfruttata. Pro avvisa, non corregge e non è un firewall: l’aggiornamento resta il tuo gesto principale.
Da ricordare
- 27 versioni di sicurezza e 122 vulnerabilità corrette nel core dal 1° gennaio 2020 al 22 ottobre 2026, di cui 44 nel 2026.
- Due correzioni sono state seguite da attacchi documentati: 7.0.2 (wp2shell) e 7.1.2 (CVE-2026-87902).
- Da luglio 2025 i backport si fermano alla 4.7 e restano una cortesia.
- Gli aggiornamenti minori automatici, attivi dalla 3.7, sono la tua migliore protezione.
- I plugin restano la fonte principale di vulnerabilità: il 91% nel 2025 secondo Patchstack.
Fonti
- WordPress.org: blog ufficiale, categoria Security (link esterno, si apre in una nuova scheda)
- WordPress.org: archivio delle versioni (link esterno, si apre in una nuova scheda)
- WordPress Developer Resources: Upgrading WordPress, aggiornamenti automatici (link esterno, si apre in una nuova scheda)
- GitHub: avvisi di sicurezza di WordPress (wordpress-develop) (link esterno, si apre in una nuova scheda)
Altre fonti consultate: documentazione ufficiale, pagine ufficiali dei produttori, articoli della stampa specializzata e database di Patchstack.