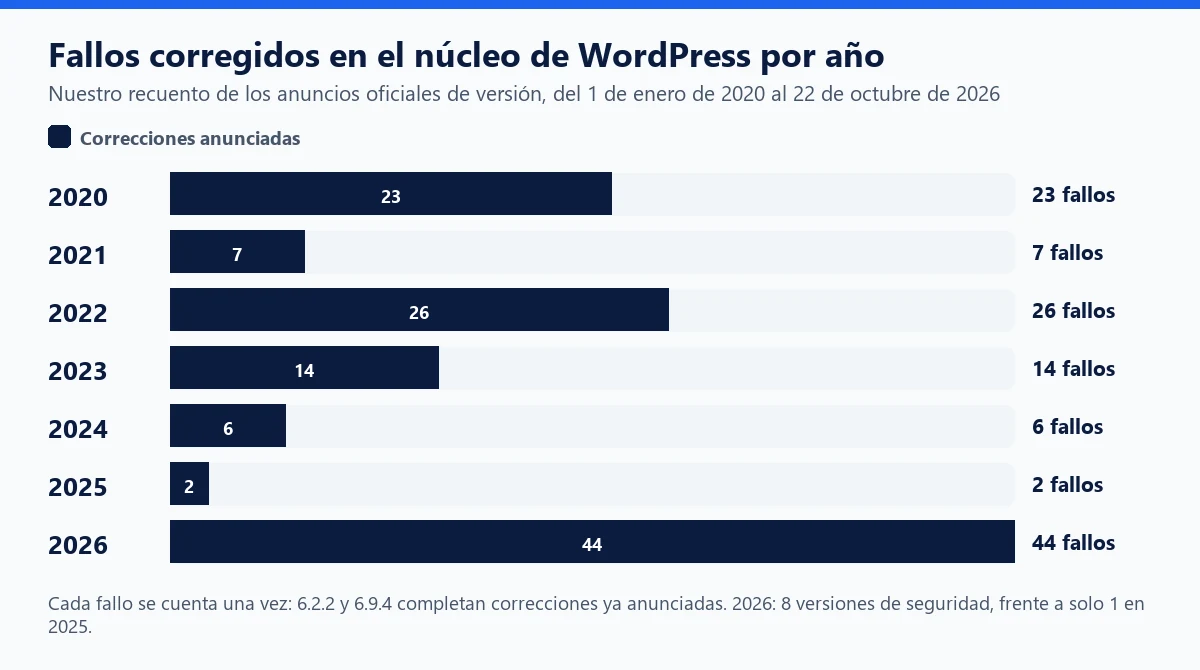
Entre enero de 2020 y el 22 de octubre de 2026, WordPress publicó 27 versiones que corrigen fallos de su núcleo, con un total de 122 correcciones distintas. Este registro recoge cada anuncio oficial, versión por versión: fecha, ramas con retroportación, tipos de fallos, CVE, gravedad publicada y autores del aviso. Al terminar sabrás leer un anuncio de seguridad y decidir con qué rapidez actuar.
El núcleo de WordPress en pocas palabras
El núcleo es el software común a todos los sitios WordPress, antes de plugins y temas. Un equipo de seguridad dedicado recibe los avisos, en particular a través de HackerOne, y publica las correcciones en versiones menores (7.1.2, 7.1.3). Un fallo del núcleo afecta, por tanto, potencialmente a todos los sitios.
Sin embargo, el núcleo solo concentra una pequeña parte de los fallos del ecosistema. Según el informe anual de Patchstack, en 2025 se registraron 11 334 vulnerabilidades nuevas: el 91 % en plugins, el 9 % en temas y solo 6 en el núcleo, todas de prioridad baja. Consulta nuestras cronologías de Elementor, WooCommerce y LiteSpeed Cache. Para los episodios más destacados, lee nuestro historial de fallos del núcleo; aquí tienes el registro versión por versión.
Cronología de las versiones de seguridad
Método: hemos releído todos los anuncios «Releases» y «Security» de wordpress.org desde 2020 y conservado los que corrigen al menos un fallo (no las versiones de mantenimiento puro como 5.5.3 o 6.6.2). Los números de las retroportaciones proceden del archivo oficial de versiones.
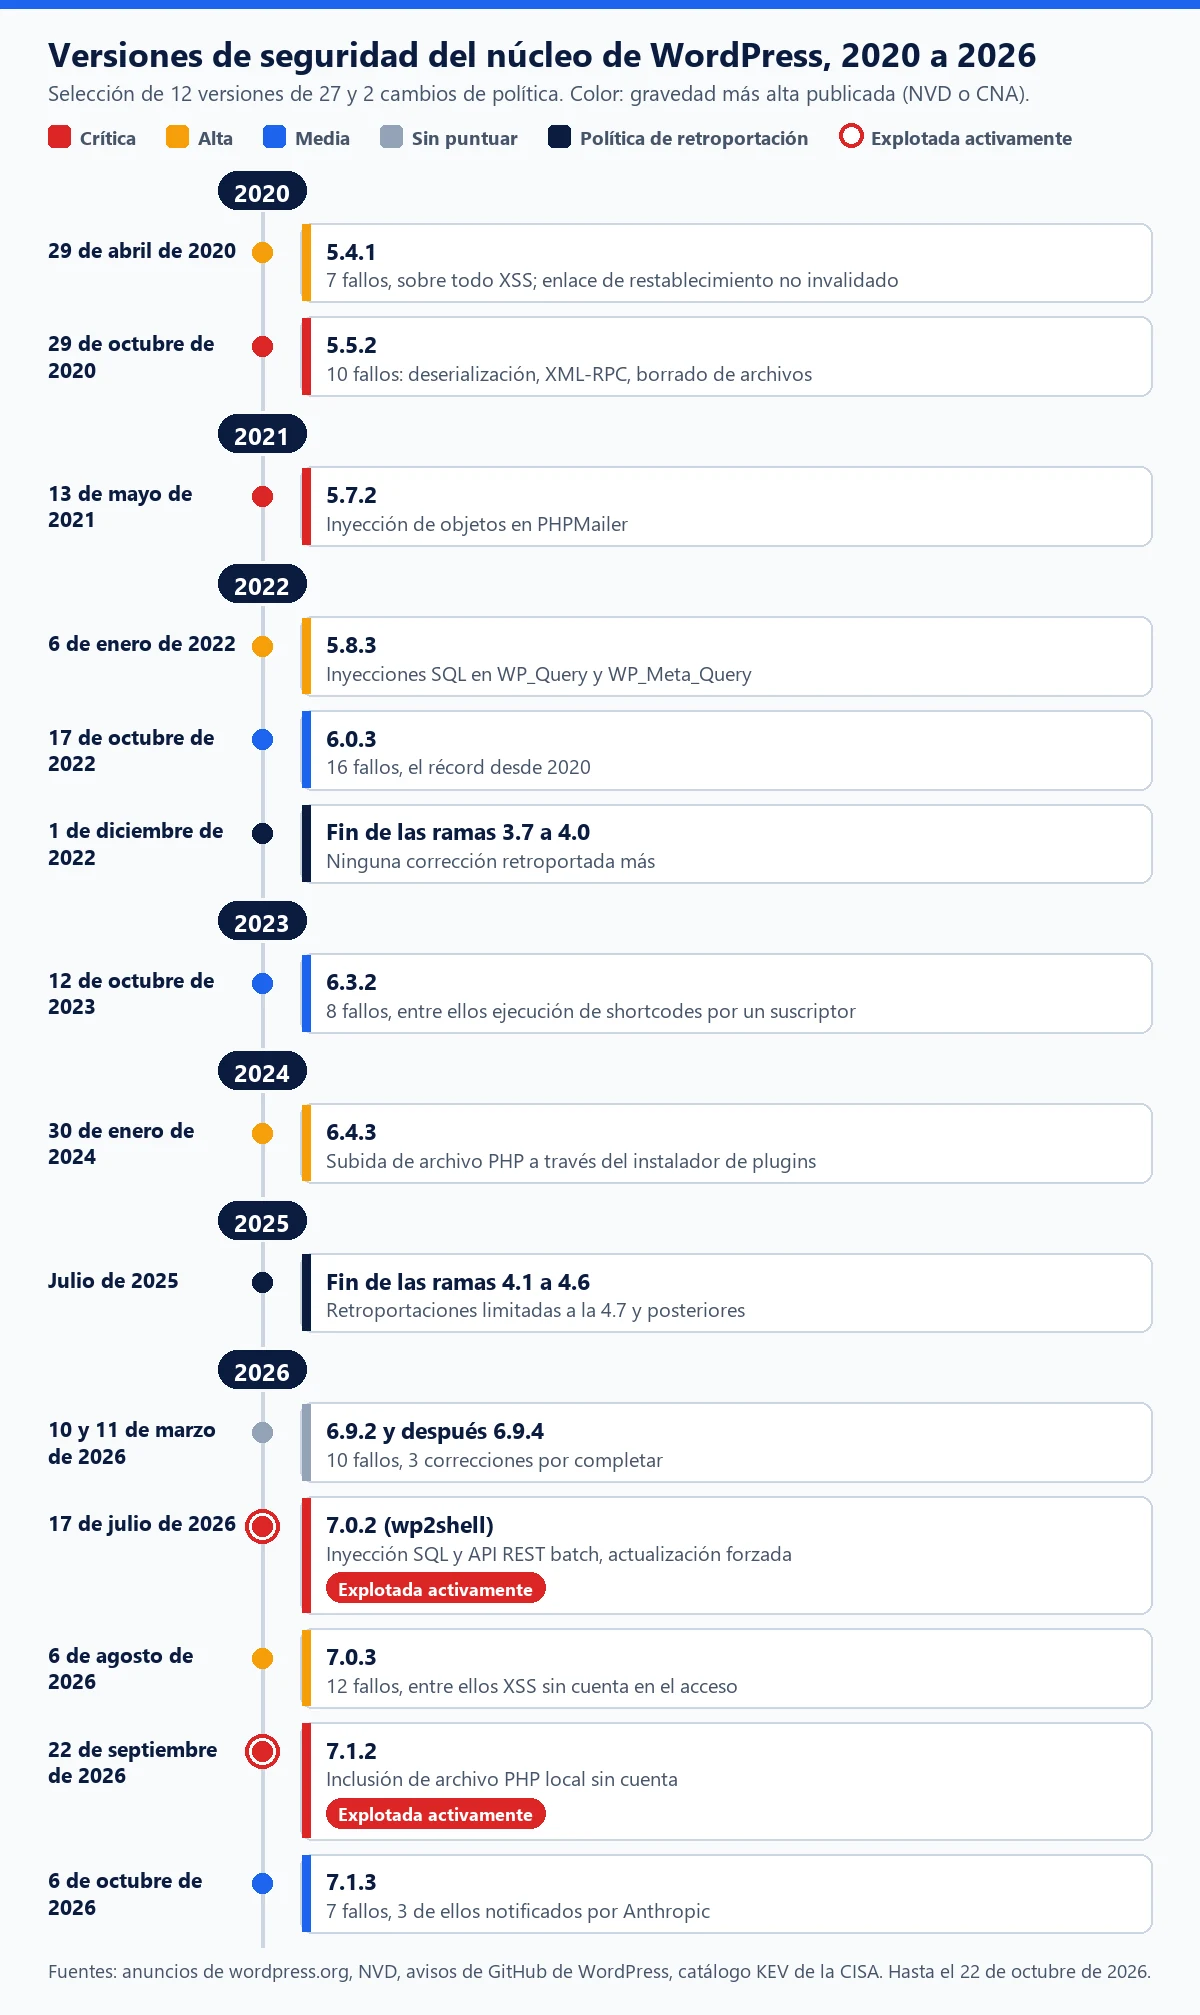
La columna «Gravedad» indica la puntuación CVSS más alta publicada para la versión, por el NVD o por la autoridad que asignó la CVE (CNA). WordPress rara vez la publica; si no hay puntuación, escribimos «no publicada».
2020: tres versiones, 23 fallos
| Fecha | Versiones (y retroportaciones) | Fallos corregidos | CVE | Gravedad | Notificado por |
|---|---|---|---|---|---|
| 29 de abril de 2020 | 5.4.1, más 3.7.33 a 5.3.3 | 7: cinco XSS (Personalizador, bloque de búsqueda, caché de objetos, subida de archivos), enlace de restablecimiento no invalidado, entradas privadas visibles sin cuenta | CVE-2020-11025 a CVE-2020-11030 | 8,1 (NVD) | Muaz Bin Abdus Sattar, Jannes, Evan Ricafort y otros |
| 10 de junio de 2020 | 5.4.2, más 3.7.34 a 5.3.4 | 6: XSS (editor de bloques, medios, subida de temas), redirección abierta, escalada de privilegios mediante set-screen-option, comentarios de entradas protegidas visibles | CVE-2020-4046 a CVE-2020-4050, CVE-2020-25286 | 6,8 (NVD) | Sam Thomas, Simon Scannell (RIPS) y otros |
| 29 de octubre de 2020 | 5.5.2, más 3.7.35 a 5.4.3 | 10: deserialización, dos escaladas de privilegios mediante XML-RPC, denegación de servicio que conduce a ejecución de código, borrado de archivos, XSS, CSRF, incrustaciones no deseadas en multisitio | CVE-2020-28032 a CVE-2020-28040 | 9,8 (NVD) | Sucuri, RIPS, WPScan, Justin Tran y otros |
2021: cuatro versiones, 7 fallos
| Fecha | Versiones (y retroportaciones) | Fallos corregidos | CVE | Gravedad | Notificado por |
|---|---|---|---|---|---|
| 15 de abril de 2021 | 5.7.1, más 4.7.20 a 5.6.3 | 2: XXE en la biblioteca de medios con PHP 8, divulgación de contenidos protegidos con contraseña a través del editor | CVE-2021-29447, CVE-2021-29450 | 6,5 (NVD), 7,1 (CNA GitHub) | SonarSource, Mikael Korpela |
| 13 de mayo de 2021 | 5.7.2, más 3.7.36 a 5.6.4 | 1: inyección de objetos en la biblioteca PHPMailer | CVE-2020-36326, CVE-2018-19296 | 9,8 (NVD) | Corrección del equipo de seguridad |
| 9 de septiembre de 2021 | 5.8.1, más 5.2.12 a 5.7.3 | 3: divulgación de datos a través de la API REST, XSS en el editor, actualización de Lodash | CVE-2021-39200, CVE-2021-39201, CVE-2021-23337 | 7,2 (NVD, Lodash) | Michał Bentkowski (Securitum), equipo de seguridad |
| 10 de noviembre de 2021 | 5.8.2, más 5.2.13 a 5.7.4 | 1: retirada del certificado raíz caducado DST Root CA X3 | Ninguna | No publicada | No indicado |
2022: cuatro versiones, 26 fallos
| Fecha | Versiones (y retroportaciones) | Fallos corregidos | CVE | Gravedad | Notificado por |
|---|---|---|---|---|---|
| 6 de enero de 2022 | 5.8.3, más 3.7.37 a 5.7.5 | 4: inyecciones SQL en WP_Query y WP_Meta_Query, XSS a través de los slugs, inyección de objetos en multisitio | CVE-2022-21661 a CVE-2022-21664 | 8,8 (NVD) | SonarSource, ngocnb y khuyenn a través de Trend Micro ZDI, equipo de seguridad |
| 11 de marzo de 2022 | 5.9.2, más 3.7.38 a 5.8.4 | 3: dos contaminaciones de prototipo JavaScript (dependencia jQuery, editor de bloques), una XSS almacenada | Ninguna citada | No publicada | Melar Dev, Universidad Johns Hopkins, equipo de seguridad |
| 30 de agosto de 2022 | 6.0.2, más 3.7.39 a 5.9.4 | 3: posible inyección SQL en la API de enlaces, XSS en la pantalla Plugins, escapado ausente en the_meta() | CVE-2022-4973 | 5,4 (NVD) | Fariskhi Vidyan, Khalilov Moe, equipo de seguridad |
| 17 de octubre de 2022 | 6.0.3, más 3.7.40 a 5.9.5 | 16: nueve XSS (publicación por correo electrónico, Personalizador, comentarios, bloques RSS, búsqueda, imagen destacada), inyección SQL en WP_Date_Query, CSRF, redirección abierta, fugas de datos | CVE-2022-43497, CVE-2022-43500, CVE-2022-43504 | 6,1 (NVD) | JPCERT, Automattic, auditoría externa y otros |
2023: cuatro versiones, 14 fallos
| Fecha | Versiones (y retroportaciones) | Fallos corregidos | CVE | Gravedad | Notificado por |
|---|---|---|---|---|---|
| 16 de mayo de 2023 | 6.2.1, más 4.1.38 a 6.1.2 | 5: shortcodes ejecutados en los contenidos de los temas de bloques, CSRF, XSS a través de oEmbed, elusión de KSES, salto de directorio a través de las traducciones | CVE-2023-2745 | 6,1 (NVD) | WP Engine, Securitum, Wordfence, auditoría externa, equipo de seguridad |
| 20 de mayo de 2023 | 6.2.2, más 5.9.7 a 6.1.3 | Refuerzo de la corrección de los shortcodes de 6.2.1 | Ninguna | No publicada | Liam Gladdy (WP Engine) |
| 12 de octubre de 2023 | 6.3.2, más 4.1.39 a 6.2.3 | 8: ejecución de shortcodes por un usuario conectado, cadena POP, tres XSS, fugas de correos electrónicos y de comentarios privados, envenenamiento de caché | CVE-2023-38000, CVE-2023-39999, CVE-2023-5561 | 6,5 (CNA Patchstack) | Automattic, Patchstack y otros |
| 6 de diciembre de 2023 | Solo 6.4.2 (fallo aparecido en 6.4) | 1: cadena POP que conduce a ejecución de código, no explotable por sí sola | CVE-2024-31211 | 9,8 (NVD), 5,5 (CNA GitHub) | No indicado |
2024 y 2025: la calma
| Fecha | Versiones (y retroportaciones) | Fallos corregidos | CVE | Gravedad | Notificado por |
|---|---|---|---|---|---|
| 30 de enero de 2024 | 6.4.3, más 4.1.40 a 6.3.3 | 2: subida de un archivo PHP a través del instalador de plugins (requiere administrador), cadena POP | CVE-2024-31210 | 8,8 (NVD) | m4tuto, Pentest Ltd a través de Trend Micro ZDI |
| 9 de abril de 2024 | 6.5.2, más 6.0.8 a 6.4.4 | 1: XSS en el bloque Avatar | CVE-2024-4439 | 7,2 (CNA Wordfence) | Equipo de seguridad |
| 24 de junio de 2024 | 6.5.5, más 4.1.41 a 6.4.5 | 3: XSS en la API HTML y en el bloque Template Part, salto de directorio en Windows | CVE-2024-6307, CVE-2024-31111, CVE-2024-32111 | 6,5 (CNA Patchstack) | Patchstack, David Fifield y otros, equipo de seguridad |
| Fecha | Versiones (y retroportaciones) | Fallos corregidos | CVE | Gravedad | Notificado por |
|---|---|---|---|---|---|
| 30 de septiembre de 2025 | 6.8.3, más 4.7.31 a 6.7.4 | 2: acceso de usuarios conectados a contenidos restringidos, XSS (menús) | CVE-2025-58246, CVE-2025-58674 | 5,9 (CNA Patchstack) | Mike Nelson, Phill Savage y otros |
2026: ocho versiones, 44 fallos
| Fecha | Versiones (y retroportaciones) | Fallos corregidos | CVE | Gravedad | Notificado por |
|---|---|---|---|---|---|
| 10 y 11 de marzo de 2026 | 6.9.2 y después 6.9.4 (3 correcciones completadas), más 4.7.32 a 6.8.5 del 10 al 13 de marzo | 10: SSRF ciega, cadena POP, ReDoS, tres XSS, dos elusiones de autorización, salto de directorio en PclZip, XXE en getID3 | Ninguna citada | No publicada | sibwtf, kaminuma, Phill Savage y otros |
| 17 de julio de 2026 | 7.0.2, más 6.9.5 y 6.8.6 | 2 («wp2shell»): inyección SQL mediante author__not_in, confusión de rutas de la API REST batch que conduce a ejecución de código; actualización forzada | CVE-2026-60137, CVE-2026-63030 | 9,8 (CNA WPScan) | TF1T, dtro, haongo; Adam Kues (Searchlight Cyber) |
| 6 de agosto de 2026 | 7.0.3, más 4.7.34 a 6.9.6 | 12: XSS sin cuenta en la pantalla de acceso, cuatro XSS desde Colaborador, escalada de privilegios en multisitio, SSRF, fugas de información | CVE-2026-64638, CVE-2026-114570 | 8,9 (CVSS 4.0, CNA HackerOne) | pwn.ai, Aikido Security, Anthropic, Asaf Mozes y otros |
| 12 de agosto de 2026 | 7.0.4, más 4.7.35 a 6.9.7 | 1: ejecución de código por un Autor mediante un archivo manipulado (Imagick y Ghostscript) | CVE-2026-65640 | 8,8 (CNA HackerOne) | pwn.ai |
| 17 de septiembre de 2026 | 7.1.1, más 4.7.36 a 7.0.5 | 11: XSS almacenada sin cuenta mediante wpautop(), sobrescritura de entradas desde Colaborador, salto de directorio (API REST), instalación de tema mediante una URL manipulada, fugas | Ninguna en los avisos de GitHub | Alta (aviso de GitHub de WordPress) | Awesome Motive, Anthropic, pwn.ai y otros |
| 22 de septiembre de 2026 | 7.1.2, más 4.7.37 a 7.0.6 | 1: inclusión de un archivo PHP local sin cuenta a través de las plantillas de página, ejecución de código bajo ciertas condiciones | CVE-2026-87902 | 9,2 (CVSS 4.0, aviso de GitHub) | Robert Ressl |
| 6 de octubre de 2026 | 7.1.3, más 4.7.38 a 7.0.7 | 7: XSS almacenada en la página Comentarios, inyección SQL de segundo orden en la exportación, DoS, comentarios privados divulgados, XSS en las incrustaciones de Imgur | CVE-2026-66666 | 6,9 (CVSS 4.0, CNA Patchstack) | Trail of Bits con OpenAI, Anthropic, Patchstack, equipo de seguridad |
Solo dos de estas versiones corrigen fallos incluidos en el catálogo de vulnerabilidades explotadas (KEV) de la CISA estadounidense: CVE-2026-60137 y CVE-2026-63030 (7.0.2), añadidas el 21 de julio de 2026, y CVE-2026-87902 (7.1.2), añadida el 25 de septiembre de 2026. En el caso de wp2shell, BleepingComputer informaba ya el 18 de julio de pruebas de concepto públicas y, según watchTowr, de las primeras explotaciones.
Lo que muestran las cifras
- Predomina la XSS: unas 45 correcciones de 122 según nuestro recuento, a menudo explotables desde el rol Colaborador o Autor. Consulta los fallos XSS.
- Los fallos graves suelen ser condicionales: inyección SQL «facilitada» que requiere un plugin que transmita un dato no fiable (5.8.3, 7.0.2), cadena POP inexplotable por sí sola (6.4.2), ejecución de código ligada a Imagick y Ghostscript (7.0.4) o a
pearcmd.php(7.1.2). Consulta también la inyección de objetos PHP. - Las bibliotecas incluidas cuentan: PHPMailer (5.7.2), Lodash (5.8.1), getID3 y PclZip (6.9.2).
- 2026 cambia de escala: 44 fallos en diez meses, frente a 2 anunciados en 2025. Los avisos de Anthropic, de pwn.ai o de Trail of Bits con OpenAI sugieren que la investigación asistida por IA contribuye a ello.
- Las correcciones también se corrigen: 6.2.2 cuatro días después de 6.2.1, 6.9.3 y 6.9.4 al día siguiente de 6.9.2.
Retroportaciones y actualizaciones automáticas
Solo la última versión tiene soporte oficial; las correcciones se retroportan «por cortesía» a las ramas antiguas elegibles. La regla ha cambiado dos veces:
- Hasta noviembre de 2022: todas las ramas desde la 3.7, la primera que se actualiza sola, recibían las correcciones.
- 1 de diciembre de 2022: fin de las correcciones para 3.7 a 4.0, anunciado el 7 de septiembre. Últimas versiones publicadas el 30 de noviembre (3.7.41, 3.8.41, 3.9.40, 4.0.38).
- Julio de 2025: fin para 4.1 a 4.6, anunciado el 19 de junio. Las últimas versiones (4.1.42 a 4.5.33 el 15 de julio, 4.6.30 el 17 de julio) no corrigen nada, pero avisan en el escritorio de que la versión ya no tiene soporte.
- Hoy: retroportación hasta la 4.7, «donde sea necesario». En 2026, algunas ramas recibieron su corrección hasta cuatro semanas después de la versión principal (6.0.12 el 8 de abril para 6.9.2).
En cuanto a la instalación, las versiones menores se aplican solas en segundo plano desde WordPress 3.7. WordPress 5.6 añadió una opción para las versiones mayores: activada por defecto en las instalaciones nuevas y desactivada en los sitios existentes, que deben activarla en Escritorio → Actualizaciones. Para 7.0.2, WordPress.org llegó a forzar la actualización mediante este sistema, alegando la gravedad de los fallos.
Qué significa esto para ti
- Deja activas las actualizaciones menores automáticas. Es la forma más rápida de recibir una corrección. Si un sitio se queda atrás, revisa
WP_AUTO_UPDATE_CORE, los filtros, la presencia de una carpeta.gity WP-Cron, como se detalla en nuestro historial y en nuestra guía de las actualizaciones automáticas. - Actualiza el mismo día cualquier versión marcada como «Security». wp2shell tenía pruebas de concepto públicas al día siguiente de la corrección, y CVE-2026-87902 estaba en el catálogo KEV tres días después.
- Una rama antigua no es una rama segura. Recibe las correcciones, a veces con retraso, pero no las mejoras de las versiones recientes.
- Por debajo de la 4.7 ya no llega nada. Un sitio en 4.6 o anterior no recibe ninguna corrección desde julio de 2025, sea cual sea la gravedad de los fallos publicados después: migra.
- Mantente en la última versión mayor, probada antes en un entorno de pruebas si el sitio es crítico.
El núcleo es solo una parte del riesgo: elimina los plugins abandonados, plantéate un cortafuegos de aplicación y vigila las vulnerabilidades.
WP Masquerade Pro compara cada día la versión de WordPress, de tus plugins y de tus temas con la base pública WPVulnerability.net, y te envía una alerta por correo electrónico con la gravedad y la versión que lo corrige (alertas de vulnerabilidades). El área de miembros enumera las actualizaciones pendientes y los sitios vulnerables (supervisión), y el control de integridad detecta los archivos del núcleo modificados tras un fallo explotado. Pro avisa, no corrige y no es un cortafuegos: actualizar sigue siendo tu gesto principal.
En resumen
- 27 versiones de seguridad y 122 fallos corregidos en el núcleo del 1 de enero de 2020 al 22 de octubre de 2026, 44 de ellos en 2026.
- Dos correcciones fueron seguidas de ataques documentados: 7.0.2 (wp2shell) y 7.1.2 (CVE-2026-87902).
- Las retroportaciones se detienen en la 4.7 desde julio de 2025 y siguen siendo una cortesía.
- Las actualizaciones menores automáticas, activas desde la 3.7, son tu mejor protección.
- Los plugins siguen siendo la principal fuente de fallos: el 91 % en 2025 según Patchstack.
Fuentes
- WordPress.org: blog oficial, categoría Security (enlace externo, se abre en una pestaña nueva)
- WordPress.org: archivo de versiones (enlace externo, se abre en una pestaña nueva)
- WordPress Developer Resources: Upgrading WordPress, actualizaciones automáticas (enlace externo, se abre en una pestaña nueva)
- GitHub: avisos de seguridad de WordPress (wordpress-develop) (enlace externo, se abre en una pestaña nueva)
Otras fuentes consultadas: documentación oficial, páginas oficiales de los editores, artículos de prensa especializada y base de datos de Patchstack.