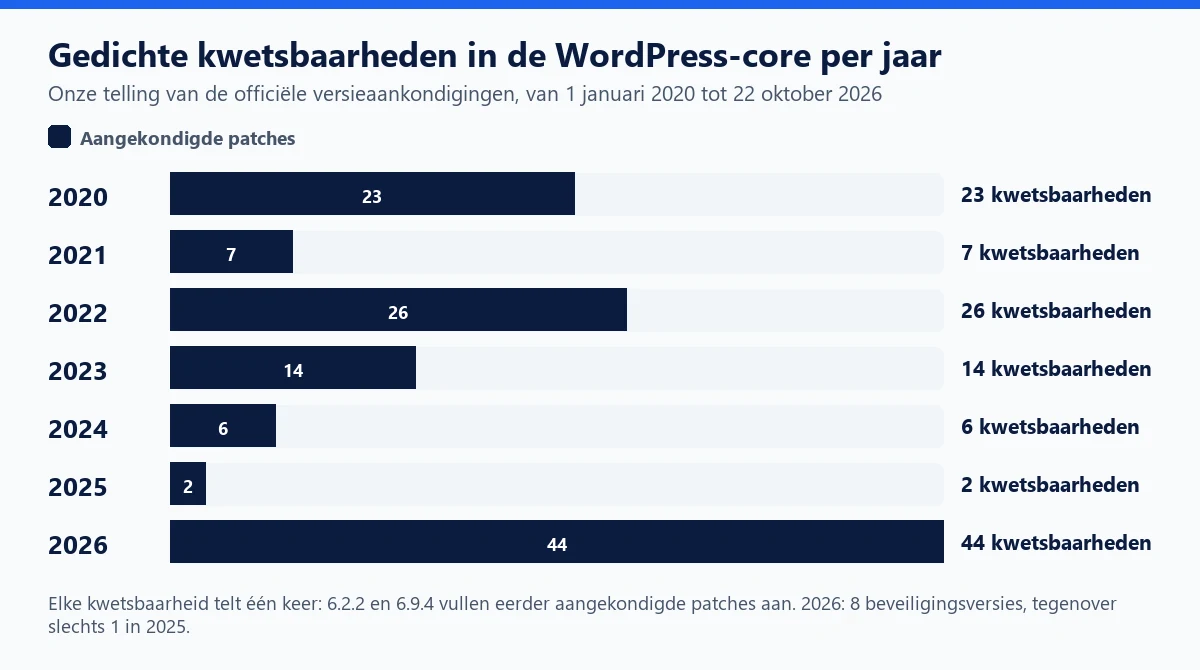
Tussen januari 2020 en 22 oktober 2026 heeft WordPress 27 versies uitgebracht die kwetsbaarheden in de core dichten, goed voor 122 afzonderlijke patches. Dit overzicht volgt elke officiële aankondiging, versie per versie: datum, gebackporte branches, soorten kwetsbaarheden, CVE's, gepubliceerde ernst en wie ze meldde. Daarna weet je hoe je een beveiligingsaankondiging leest en hoe snel je moet handelen.
De WordPress-core in het kort
De core is de software die alle WordPress-sites gemeen hebben, nog vóór plugins en thema's. Een eigen beveiligingsteam ontvangt meldingen, onder meer via HackerOne, en publiceert de patches in kleine versies (7.1.2, 7.1.3). Een kwetsbaarheid in de core raakt dus mogelijk elke site.
Toch draagt de core maar een klein deel van de kwetsbaarheden in het ecosysteem. Volgens het jaarrapport van Patchstack werden in 2025 11.334 nieuwe kwetsbaarheden geregistreerd: 91% in plugins, 9% in thema's en slechts 6 in de core, allemaal met lage prioriteit. Bekijk onze tijdlijnen voor Elementor, WooCommerce en LiteSpeed Cache. Voor de opvallendste episodes lees je onze geschiedenis van de core-kwetsbaarheden; hier vind je het register per versie.
Tijdlijn van de beveiligingsversies
Methode: we hebben alle aankondigingen in de categorieën "Releases" en "Security" van wordpress.org sinds 2020 doorgenomen en de versies bewaard die minstens één kwetsbaarheid dichten (geen pure onderhoudsversies zoals 5.5.3 of 6.6.2). De gebackporte versienummers komen uit het officiële versiearchief.
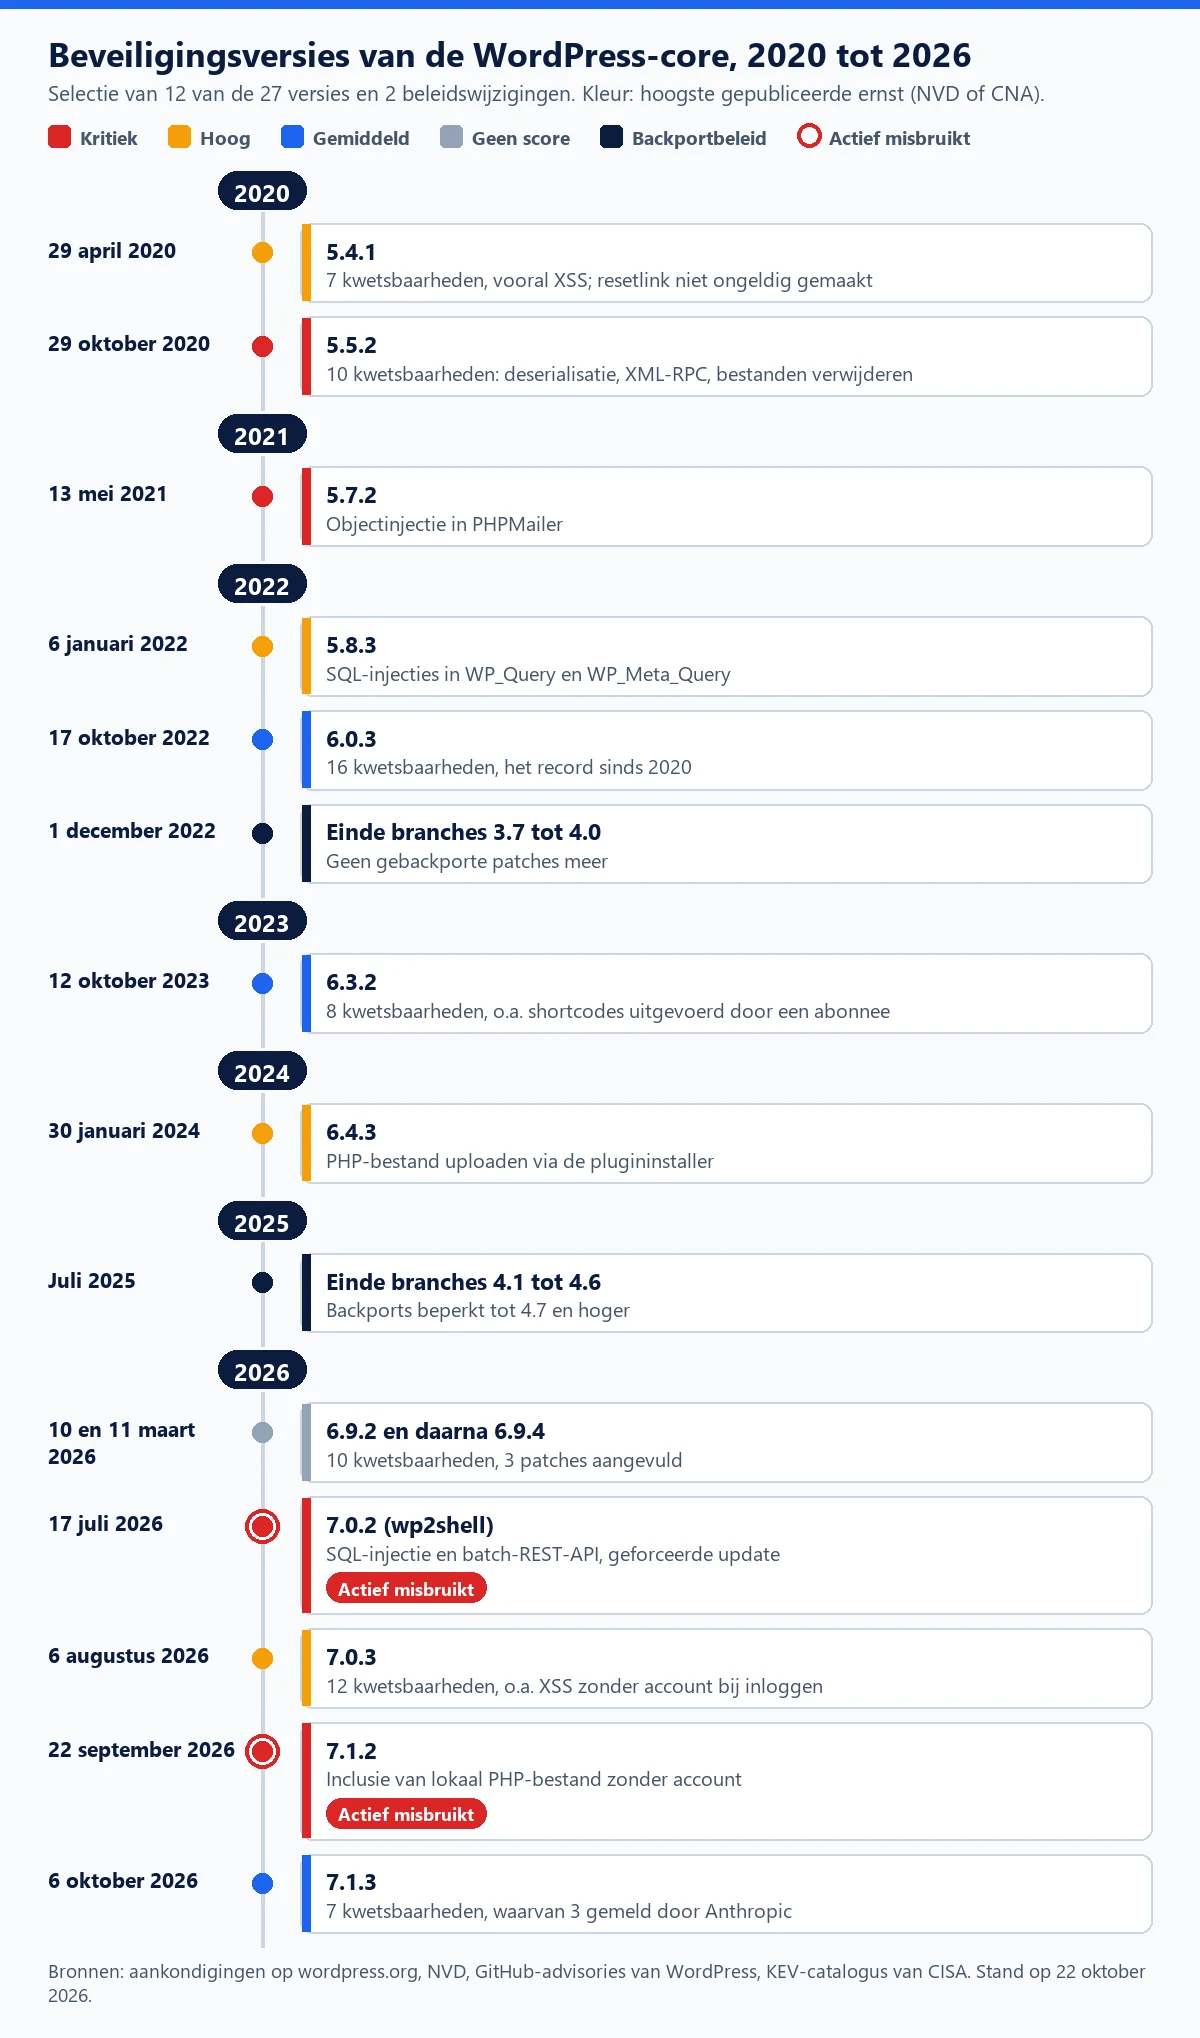
De kolom "Ernst" geeft de hoogste CVSS-score die voor de versie is gepubliceerd, door de NVD of door de instantie die de CVE toekende (CNA). WordPress publiceert er zelden een; zonder score schrijven we "niet gepubliceerd".
2020: drie versies, 23 kwetsbaarheden
| Datum | Versies (en backports) | Gedichte kwetsbaarheden | CVE | Ernst | Gemeld door |
|---|---|---|---|---|---|
| 29 april 2020 | 5.4.1, plus 3.7.33 tot 5.3.3 | 7: vijf XSS (Customizer, zoekblok, objectcache, bestandsupload), resetlink die niet ongeldig werd, privéberichten zichtbaar zonder account | CVE-2020-11025 tot CVE-2020-11030 | 8,1 (NVD) | Muaz Bin Abdus Sattar, Jannes, Evan Ricafort en anderen |
| 10 juni 2020 | 5.4.2, plus 3.7.34 tot 5.3.4 | 6: XSS (blokeditor, media, thema-upload), open redirect, rechtenescalatie via set-screen-option, reacties op beveiligde berichten zichtbaar | CVE-2020-4046 tot CVE-2020-4050, CVE-2020-25286 | 6,8 (NVD) | Sam Thomas, Simon Scannell (RIPS) en anderen |
| 29 oktober 2020 | 5.5.2, plus 3.7.35 tot 5.4.3 | 10: deserialisatie, twee rechtenescalaties via XML-RPC, denial of service die tot code-uitvoering leidt, verwijderen van bestanden, XSS, CSRF, ongewenste embeds in multisite | CVE-2020-28032 tot CVE-2020-28040 | 9,8 (NVD) | Sucuri, RIPS, WPScan, Justin Tran en anderen |
2021: vier versies, 7 kwetsbaarheden
| Datum | Versies (en backports) | Gedichte kwetsbaarheden | CVE | Ernst | Gemeld door |
|---|---|---|---|---|---|
| 15 april 2021 | 5.7.1, plus 4.7.20 tot 5.6.3 | 2: XXE in de mediabibliotheek onder PHP 8, lekken van met een wachtwoord beveiligde inhoud via de editor | CVE-2021-29447, CVE-2021-29450 | 6,5 (NVD), 7,1 (CNA GitHub) | SonarSource, Mikael Korpela |
| 13 mei 2021 | 5.7.2, plus 3.7.36 tot 5.6.4 | 1: objectinjectie in de bibliotheek PHPMailer | CVE-2020-36326, CVE-2018-19296 | 9,8 (NVD) | Patch van het beveiligingsteam |
| 9 september 2021 | 5.8.1, plus 5.2.12 tot 5.7.3 | 3: gegevenslek via de REST API, XSS in de editor, update van Lodash | CVE-2021-39200, CVE-2021-39201, CVE-2021-23337 | 7,2 (NVD, Lodash) | Michał Bentkowski (Securitum), beveiligingsteam |
| 10 november 2021 | 5.8.2, plus 5.2.13 tot 5.7.4 | 1: verwijdering van het verlopen rootcertificaat DST Root CA X3 | Geen | Niet gepubliceerd | Niet vermeld |
2022: vier versies, 26 kwetsbaarheden
| Datum | Versies (en backports) | Gedichte kwetsbaarheden | CVE | Ernst | Gemeld door |
|---|---|---|---|---|---|
| 6 januari 2022 | 5.8.3, plus 3.7.37 tot 5.7.5 | 4: SQL-injecties in WP_Query en WP_Meta_Query, XSS via slugs, objectinjectie in multisite | CVE-2022-21661 tot CVE-2022-21664 | 8,8 (NVD) | SonarSource, ngocnb en khuyenn via Trend Micro ZDI, beveiligingsteam |
| 11 maart 2022 | 5.9.2, plus 3.7.38 tot 5.8.4 | 3: twee JavaScript-prototypevervuilingen (jQuery-afhankelijkheid, blokeditor), één stored XSS | Geen genoemd | Niet gepubliceerd | Melar Dev, Johns Hopkins University, beveiligingsteam |
| 30 augustus 2022 | 6.0.2, plus 3.7.39 tot 5.9.4 | 3: mogelijke SQL-injectie in de Links-API, XSS op het scherm Plugins, ontbrekende escaping in the_meta() | CVE-2022-4973 | 5,4 (NVD) | Fariskhi Vidyan, Khalilov Moe, beveiligingsteam |
| 17 oktober 2022 | 6.0.3, plus 3.7.40 tot 5.9.5 | 16: negen XSS (publiceren via e-mail, Customizer, reacties, RSS-blokken, zoeken, uitgelichte afbeelding), SQL-injectie in WP_Date_Query, CSRF, open redirect, gegevenslekken | CVE-2022-43497, CVE-2022-43500, CVE-2022-43504 | 6,1 (NVD) | JPCERT, Automattic, externe audit en anderen |
2023: vier versies, 14 kwetsbaarheden
| Datum | Versies (en backports) | Gedichte kwetsbaarheden | CVE | Ernst | Gemeld door |
|---|---|---|---|---|---|
| 16 mei 2023 | 6.2.1, plus 4.1.38 tot 6.1.2 | 5: shortcodes uitgevoerd in de inhoud van blokthema's, CSRF, XSS via oEmbed, omzeilen van KSES, path traversal via vertalingen | CVE-2023-2745 | 6,1 (NVD) | WP Engine, Securitum, Wordfence, externe audit, beveiligingsteam |
| 20 mei 2023 | 6.2.2, plus 5.9.7 tot 6.1.3 | Versterking van de shortcode-patch uit 6.2.1 | Geen | Niet gepubliceerd | Liam Gladdy (WP Engine) |
| 12 oktober 2023 | 6.3.2, plus 4.1.39 tot 6.2.3 | 8: uitvoeren van shortcodes door een ingelogde gebruiker, POP-chain, drie XSS, lekken van e-mailadressen en privéreacties, cache poisoning | CVE-2023-38000, CVE-2023-39999, CVE-2023-5561 | 6,5 (CNA Patchstack) | Automattic, Patchstack en anderen |
| 6 december 2023 | Alleen 6.4.2 (kwetsbaarheid ontstaan in 6.4) | 1: POP-chain die tot code-uitvoering leidt, op zichzelf niet uitbuitbaar | CVE-2024-31211 | 9,8 (NVD), 5,5 (CNA GitHub) | Niet vermeld |
2024 en 2025: de rust
| Datum | Versies (en backports) | Gedichte kwetsbaarheden | CVE | Ernst | Gemeld door |
|---|---|---|---|---|---|
| 30 januari 2024 | 6.4.3, plus 4.1.40 tot 6.3.3 | 2: uploaden van een PHP-bestand via de plugininstaller (beheerder vereist), POP-chain | CVE-2024-31210 | 8,8 (NVD) | m4tuto, Pentest Ltd via Trend Micro ZDI |
| 9 april 2024 | 6.5.2, plus 6.0.8 tot 6.4.4 | 1: XSS in het blok Avatar | CVE-2024-4439 | 7,2 (CNA Wordfence) | Beveiligingsteam |
| 24 juni 2024 | 6.5.5, plus 4.1.41 tot 6.4.5 | 3: XSS in de HTML API en het blok Template Part, path traversal onder Windows | CVE-2024-6307, CVE-2024-31111, CVE-2024-32111 | 6,5 (CNA Patchstack) | Patchstack, David Fifield en anderen, beveiligingsteam |
| Datum | Versies (en backports) | Gedichte kwetsbaarheden | CVE | Ernst | Gemeld door |
|---|---|---|---|---|---|
| 30 september 2025 | 6.8.3, plus 4.7.31 tot 6.7.4 | 2: toegang van ingelogde gebruikers tot afgeschermde inhoud, XSS (menu's) | CVE-2025-58246, CVE-2025-58674 | 5,9 (CNA Patchstack) | Mike Nelson, Phill Savage en anderen |
2026: acht versies, 44 kwetsbaarheden
| Datum | Versies (en backports) | Gedichte kwetsbaarheden | CVE | Ernst | Gemeld door |
|---|---|---|---|---|---|
| 10 en 11 maart 2026 | 6.9.2 en daarna 6.9.4 (3 patches aangevuld), plus 4.7.32 tot 6.8.5 van 10 tot 13 maart | 10: blinde SSRF, POP-chain, ReDoS, drie XSS, twee omzeilingen van autorisatie, path traversal in PclZip, XXE in getID3 | Geen genoemd | Niet gepubliceerd | sibwtf, kaminuma, Phill Savage en anderen |
| 17 juli 2026 | 7.0.2, plus 6.9.5 en 6.8.6 | 2 ("wp2shell"): SQL-injectie via author__not_in, verwarring van routes in de batch-REST-API die tot code-uitvoering leidt; geforceerde update | CVE-2026-60137, CVE-2026-63030 | 9,8 (CNA WPScan) | TF1T, dtro, haongo; Adam Kues (Searchlight Cyber) |
| 6 augustus 2026 | 7.0.3, plus 4.7.34 tot 6.9.6 | 12: XSS zonder account op het inlogscherm, vier XSS vanaf Schrijver (Contributor), rechtenescalatie in multisite, SSRF, informatielekken | CVE-2026-64638, CVE-2026-114570 | 8,9 (CVSS 4.0, CNA HackerOne) | pwn.ai, Aikido Security, Anthropic, Asaf Mozes en anderen |
| 12 augustus 2026 | 7.0.4, plus 4.7.35 tot 6.9.7 | 1: code-uitvoering door een Auteur via een kwaadaardig bestand (Imagick en Ghostscript) | CVE-2026-65640 | 8,8 (CNA HackerOne) | pwn.ai |
| 17 september 2026 | 7.1.1, plus 4.7.36 tot 7.0.5 | 11: stored XSS zonder account via wpautop(), overschrijven van berichten vanaf Schrijver, path traversal (REST API), installatie van een thema via een kwaadaardige URL, lekken | Geen in de GitHub-advisories | Hoog (GitHub-advisory van WordPress) | Awesome Motive, Anthropic, pwn.ai en anderen |
| 22 september 2026 | 7.1.2, plus 4.7.37 tot 7.0.6 | 1: inclusie van een lokaal PHP-bestand zonder account via paginatemplates, code-uitvoering onder voorwaarden | CVE-2026-87902 | 9,2 (CVSS 4.0, GitHub-advisory) | Robert Ressl |
| 6 oktober 2026 | 7.1.3, plus 4.7.38 tot 7.0.7 | 7: stored XSS op de pagina Reacties, second-order SQL-injectie in de export, DoS, gelekte privéreacties, XSS in Imgur-embeds | CVE-2026-66666 | 6,9 (CVSS 4.0, CNA Patchstack) | Trail of Bits met OpenAI, Anthropic, Patchstack, beveiligingsteam |
Slechts twee van deze versies dichten kwetsbaarheden die in de catalogus van misbruikte kwetsbaarheden (KEV) van het Amerikaanse CISA staan: CVE-2026-60137 en CVE-2026-63030 (7.0.2), toegevoegd op 21 juli 2026, en CVE-2026-87902 (7.1.2), toegevoegd op 25 september 2026. Voor wp2shell meldde BleepingComputer al op 18 juli publieke proof-of-concepts en, volgens watchTowr, de eerste aanvallen.
Wat de cijfers laten zien
- XSS overheerst: ongeveer 45 van de 122 patches volgens onze telling, vaak al uitbuitbaar met de rol Schrijver of Auteur. Zie de XSS-kwetsbaarheden.
- Ernstige kwetsbaarheden zijn vaak voorwaardelijk: een "vergemakkelijkte" SQL-injectie die een plugin veronderstelt die onbetrouwbare gegevens doorgeeft (5.8.3, 7.0.2), een POP-chain die op zichzelf niet uitbuitbaar is (6.4.2), code-uitvoering die afhangt van Imagick en Ghostscript (7.0.4) of van
pearcmd.php(7.1.2). Zie ook PHP-objectinjectie. - Meegeleverde bibliotheken tellen mee: PHPMailer (5.7.2), Lodash (5.8.1), getID3 en PclZip (6.9.2).
- 2026 is van een andere orde: 44 kwetsbaarheden in tien maanden, tegenover 2 aangekondigde in 2025. De meldingen van Anthropic, pwn.ai of Trail of Bits met OpenAI wijzen erop dat door AI ondersteund onderzoek daaraan bijdraagt.
- Ook patches worden gepatcht: 6.2.2 vier dagen na 6.2.1, 6.9.3 en 6.9.4 de dag na 6.9.2.
Backports en automatische updates
Alleen de nieuwste versie wordt officieel ondersteund; de patches worden "uit hoffelijkheid" teruggezet naar de oudere branches die daarvoor in aanmerking komen. De regel is twee keer veranderd:
- Tot november 2022: alle branches vanaf 3.7, de eerste die zichzelf bijwerkte, kregen de patches.
- 1 december 2022: einde van de patches voor 3.7 tot 4.0, aangekondigd op 7 september. De laatste versies verschenen op 30 november (3.7.41, 3.8.41, 3.9.40, 4.0.38).
- Juli 2025: einde voor 4.1 tot 4.6, aangekondigd op 19 juni. De laatste versies (4.1.42 tot 4.5.33 op 15 juli, 4.6.30 op 17 juli) dichten niets, maar melden in het dashboard dat de versie niet meer wordt ondersteund.
- Nu: backports tot 4.7, "waar nodig". In 2026 kregen sommige branches hun patch tot vier weken na de hoofdversie (6.0.12 op 8 april voor 6.9.2).
Aan de kant van de installatie worden kleine versies sinds WordPress 3.7 automatisch op de achtergrond toegepast. WordPress 5.6 voegde een optie toe voor grote versies: standaard ingeschakeld op nieuwe installaties, uitgeschakeld op bestaande sites, die haar moeten inschakelen via Dashboard → Updates. Voor 7.0.2 heeft WordPress.org de update via dit systeem zelfs geforceerd, met een beroep op de ernst van de kwetsbaarheden.
Wat dit voor jou betekent
- Laat de automatische kleine updates aan staan. Dat is de snelste manier om een patch te krijgen. Blijft een site achter, controleer dan
WP_AUTO_UPDATE_CORE, de filters, de aanwezigheid van een map.giten WP-Cron, zoals uitgelegd in onze geschiedenis en in onze gids over automatische updates. - Werk dezelfde dag nog bij bij elke versie met het label "Security". Voor wp2shell waren er de dag na de patch publieke proof-of-concepts, en CVE-2026-87902 stond drie dagen later in de KEV-catalogus.
- Een oude branch is geen veilige branch. Hij krijgt de patches, soms met vertraging, maar niet de verbeteringen van recente versies.
- Onder 4.7 komt er niets meer. Een site op 4.6 of ouder krijgt sinds juli 2025 geen enkele patch meer, hoe ernstig de later gepubliceerde kwetsbaarheden ook zijn: migreer.
- Blijf op de nieuwste grote versie, eerst getest op een stagingomgeving als de site kritiek is.
De core is maar een deel van het risico: verwijder verlaten plugins, overweeg een applicatiefirewall en houd de kwetsbaarheden in de gaten.
WP Masquerade Pro vergelijkt elke dag de versie van WordPress, je plugins en je thema's met de openbare database WPVulnerability.net, en stuurt je een e-mailmelding met de ernst en de versie met de patch (kwetsbaarheidsmeldingen). De klantenzone toont de openstaande updates en de kwetsbare sites (monitoring), en de integriteitscontrole spoort core-bestanden op die na een misbruikte kwetsbaarheid zijn gewijzigd. Pro waarschuwt, maar patcht niet en is geen firewall: bijwerken blijft je belangrijkste handeling.
Om te onthouden
- 27 beveiligingsversies en 122 gedichte kwetsbaarheden in de core van 1 januari 2020 tot 22 oktober 2026, waarvan 44 in 2026.
- Op twee patches volgden gedocumenteerde aanvallen: 7.0.2 (wp2shell) en 7.1.2 (CVE-2026-87902).
- Sinds juli 2025 stoppen de backports bij 4.7, en ze blijven een kwestie van hoffelijkheid.
- De automatische kleine updates, actief sinds 3.7, zijn je beste bescherming.
- Plugins blijven de belangrijkste bron van kwetsbaarheden: 91% in 2025 volgens Patchstack.
Bronnen
- WordPress.org: officiële blog, categorie Security (externe link, opent in een nieuw tabblad)
- WordPress.org: versiearchief (externe link, opent in een nieuw tabblad)
- WordPress Developer Resources: Upgrading WordPress, automatische updates (externe link, opent in een nieuw tabblad)
- GitHub: beveiligingsadvisories van WordPress (wordpress-develop) (externe link, opent in een nieuw tabblad)
Andere geraadpleegde bronnen: officiële documentatie, officiële pagina's van de leveranciers, artikelen uit de vakpers en database van Patchstack.