Entre janvier 2020 et le 22 octobre 2026, WordPress a publié 27 versions qui corrigent des failles de son cœur, pour 122 correctifs distincts. Ce relevé reprend chaque annonce officielle, version par version : date, branches rétroportées, types de failles, CVE, gravité publiée et auteurs du signalement. Vous saurez ensuite lire une annonce de sécurité et décider à quelle vitesse agir.
Le cœur WordPress en bref
Le cœur est le logiciel commun à tous les sites WordPress, avant extensions et thèmes. Une équipe de sécurité dédiée reçoit les signalements, notamment via HackerOne, et publie les correctifs dans des versions mineures (7.1.2, 7.1.3). Une faille du cœur concerne donc potentiellement chaque site.
Le cœur ne porte pourtant qu'une petite part des failles de l'écosystème. Selon le rapport annuel de Patchstack, 11 334 nouvelles vulnérabilités ont été recensées en 2025 : 91 % dans les extensions, 9 % dans les thèmes, et seulement 6 dans le cœur, toutes de faible priorité. Voyez nos chronologies Elementor, WooCommerce et LiteSpeed Cache. Pour les épisodes marquants, lisez notre historique des failles du cœur ; ici, c'est le registre version par version.
Chronologie des versions de sécurité
Méthode : nous avons relu toutes les annonces « Releases » et « Security » de wordpress.org depuis 2020 et gardé celles qui corrigent au moins une faille (pas les versions de maintenance pure comme 5.5.3 ou 6.6.2). Les numéros rétroportés viennent de l'archive officielle des versions.
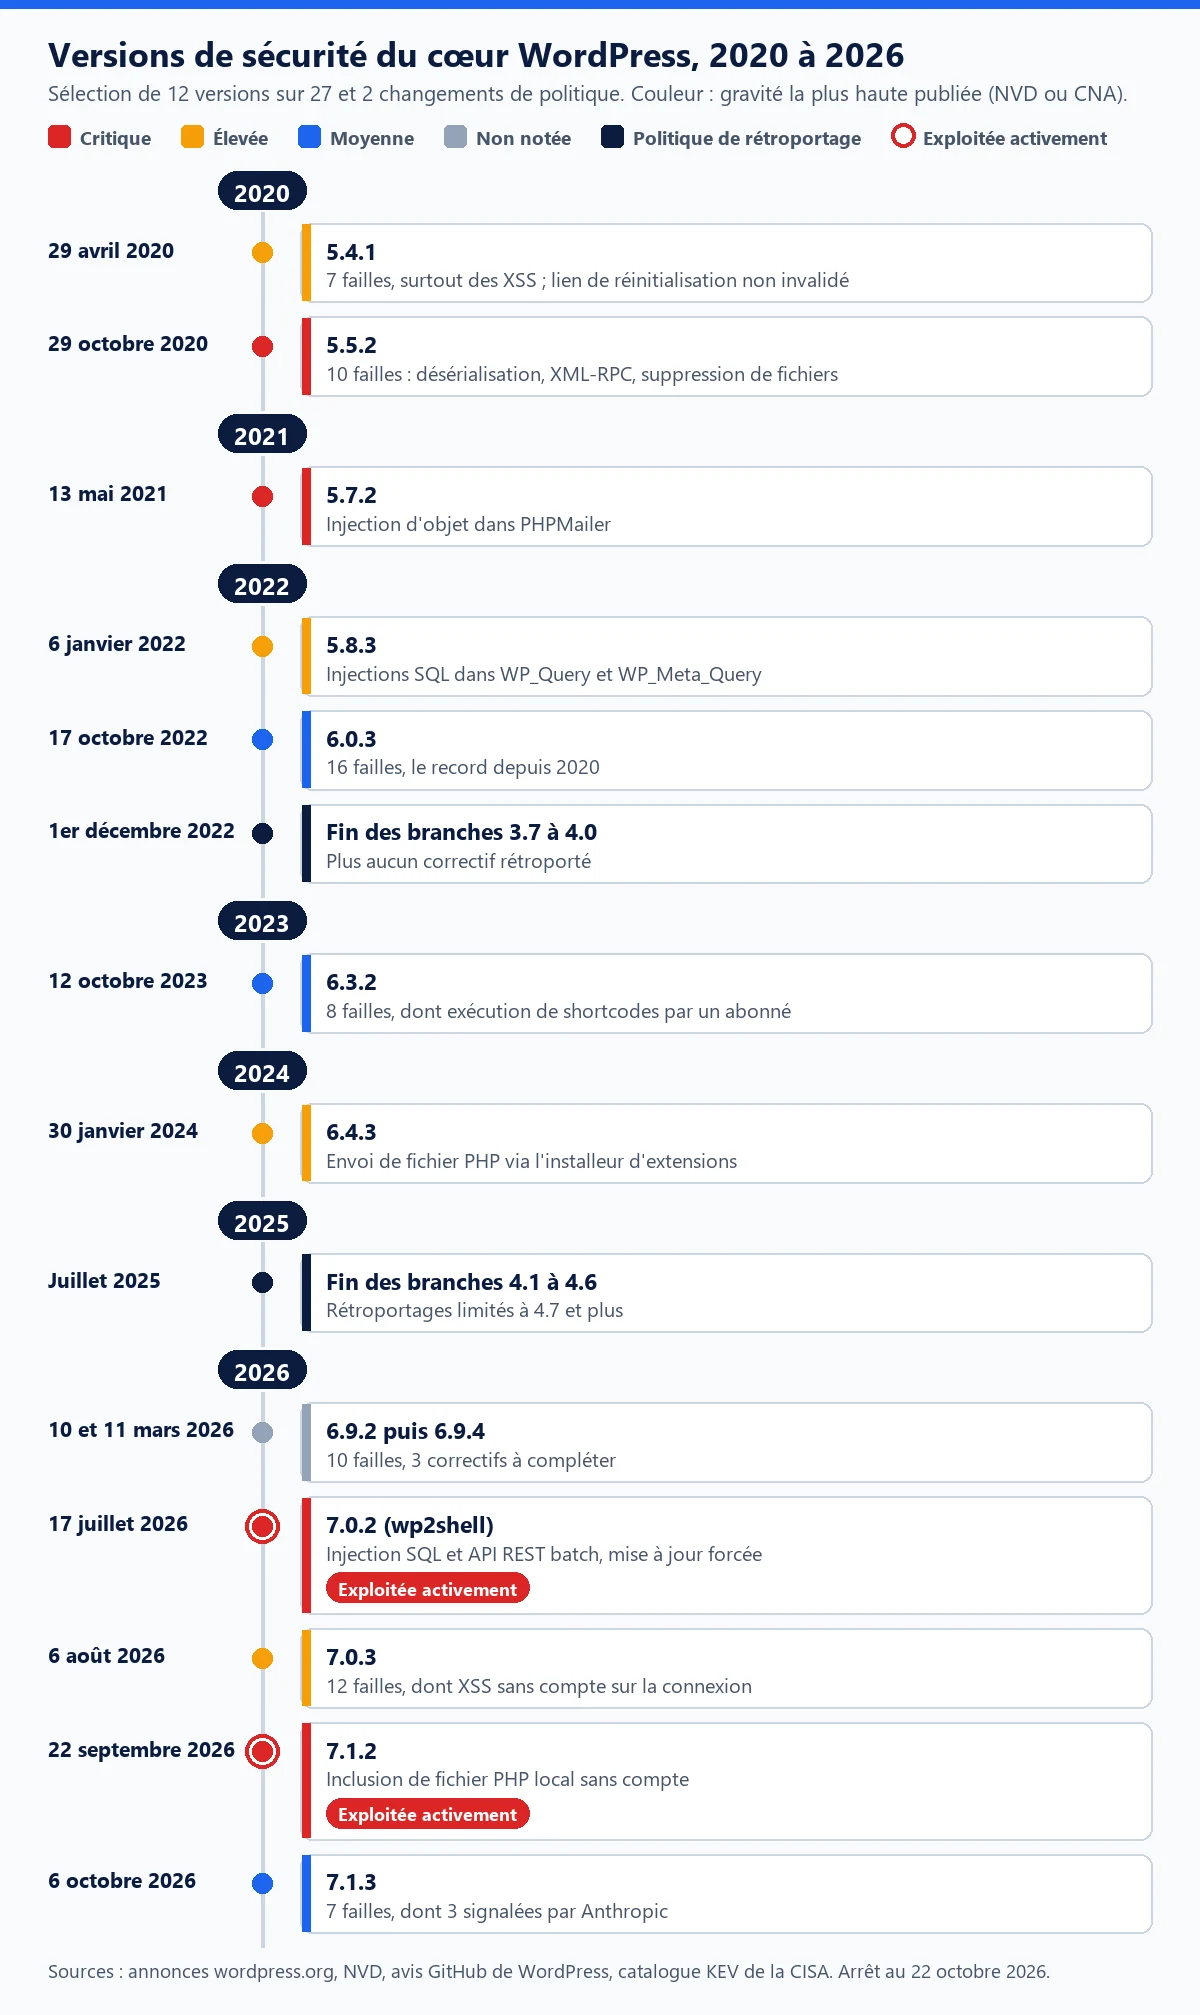
La colonne « Gravité » donne le score CVSS le plus élevé publié pour la version, par le NVD ou par l'autorité qui a attribué la CVE (CNA). WordPress en publie rarement ; sans score, nous écrivons « non publiée ».
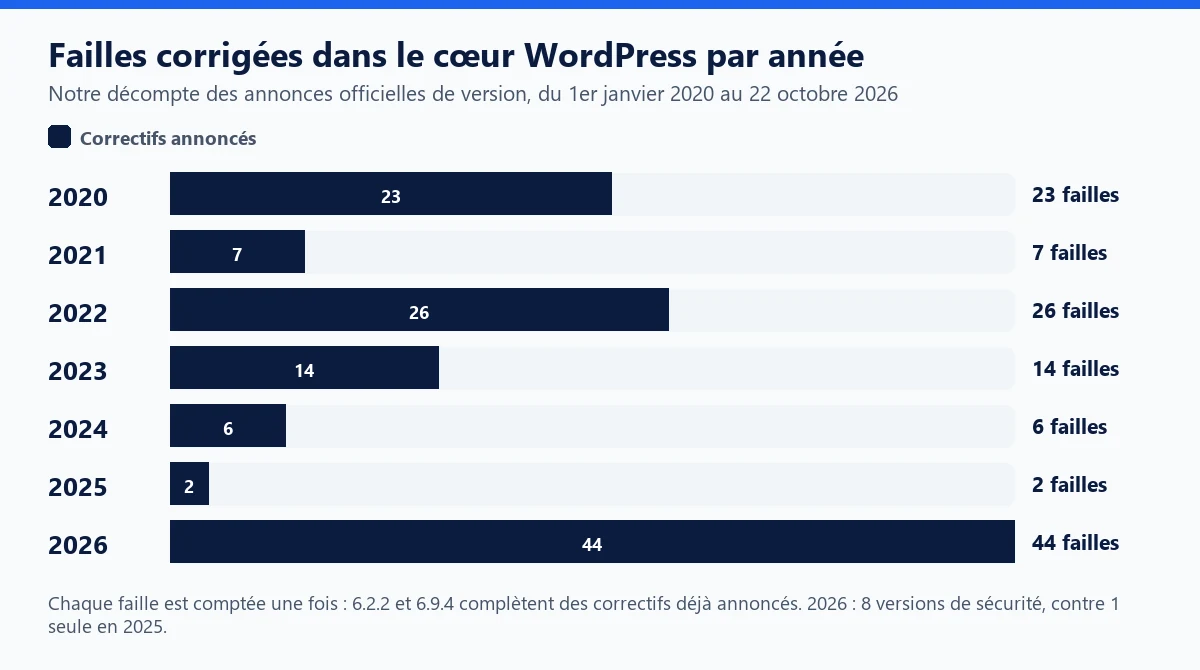
2020 : trois versions, 23 failles
| Date | Versions (et rétroportages) | Failles corrigées | CVE | Gravité | Signalée par |
|---|---|---|---|---|---|
| 29 avril 2020 | 5.4.1, plus 3.7.33 à 5.3.3 | 7 : cinq XSS (Customizer, bloc de recherche, cache objet, envoi de fichiers), lien de réinitialisation non invalidé, articles privés visibles sans compte | CVE-2020-11025 à CVE-2020-11030 | 8,1 (NVD) | Muaz Bin Abdus Sattar, Jannes, Evan Ricafort et d'autres |
| 10 juin 2020 | 5.4.2, plus 3.7.34 à 5.3.4 | 6 : XSS (éditeur de blocs, médias, envoi de thème), redirection ouverte, élévation de privilèges via set-screen-option, commentaires d'articles protégés visibles | CVE-2020-4046 à CVE-2020-4050, CVE-2020-25286 | 6,8 (NVD) | Sam Thomas, Simon Scannell (RIPS) et d'autres |
| 29 octobre 2020 | 5.5.2, plus 3.7.35 à 5.4.3 | 10 : désérialisation, deux élévations de privilèges via XML-RPC, déni de service menant à l'exécution de code, suppression de fichiers, XSS, CSRF, intégrations indésirables en multisite | CVE-2020-28032 à CVE-2020-28040 | 9,8 (NVD) | Sucuri, RIPS, WPScan, Justin Tran et d'autres |
2021 : quatre versions, 7 failles
| Date | Versions (et rétroportages) | Failles corrigées | CVE | Gravité | Signalée par |
|---|---|---|---|---|---|
| 15 avril 2021 | 5.7.1, plus 4.7.20 à 5.6.3 | 2 : XXE dans la médiathèque sous PHP 8, divulgation de contenus protégés par mot de passe via l'éditeur | CVE-2021-29447, CVE-2021-29450 | 6,5 (NVD), 7,1 (CNA GitHub) | SonarSource, Mikael Korpela |
| 13 mai 2021 | 5.7.2, plus 3.7.36 à 5.6.4 | 1 : injection d'objet dans la bibliothèque PHPMailer | CVE-2020-36326, CVE-2018-19296 | 9,8 (NVD) | Correctif de l'équipe de sécurité |
| 9 septembre 2021 | 5.8.1, plus 5.2.12 à 5.7.3 | 3 : divulgation de données via l'API REST, XSS dans l'éditeur, mise à jour de Lodash | CVE-2021-39200, CVE-2021-39201, CVE-2021-23337 | 7,2 (NVD, Lodash) | Michał Bentkowski (Securitum), équipe de sécurité |
| 10 novembre 2021 | 5.8.2, plus 5.2.13 à 5.7.4 | 1 : retrait du certificat racine expiré DST Root CA X3 | Aucune | Non publiée | Non précisé |
2022 : quatre versions, 26 failles
| Date | Versions (et rétroportages) | Failles corrigées | CVE | Gravité | Signalée par |
|---|---|---|---|---|---|
| 6 janvier 2022 | 5.8.3, plus 3.7.37 à 5.7.5 | 4 : injections SQL dans WP_Query et WP_Meta_Query, XSS via les slugs, injection d'objet en multisite | CVE-2022-21661 à CVE-2022-21664 | 8,8 (NVD) | SonarSource, ngocnb et khuyenn via Trend Micro ZDI, équipe de sécurité |
| 11 mars 2022 | 5.9.2, plus 3.7.38 à 5.8.4 | 3 : deux pollutions de prototype JavaScript (dépendance jQuery, éditeur de blocs), une XSS stockée | Aucune citée | Non publiée | Melar Dev, université Johns Hopkins, équipe de sécurité |
| 30 août 2022 | 6.0.2, plus 3.7.39 à 5.9.4 | 3 : injection SQL possible dans l'API des liens, XSS sur l'écran Extensions, échappement manquant dans the_meta() | CVE-2022-4973 | 5,4 (NVD) | Fariskhi Vidyan, Khalilov Moe, équipe de sécurité |
| 17 octobre 2022 | 6.0.3, plus 3.7.40 à 5.9.5 | 16 : neuf XSS (publication par e-mail, Customizer, commentaires, blocs RSS, recherche, image mise en avant), injection SQL dans WP_Date_Query, CSRF, redirection ouverte, fuites de données | CVE-2022-43497, CVE-2022-43500, CVE-2022-43504 | 6,1 (NVD) | JPCERT, Automattic, audit tiers et d'autres |
2023 : quatre versions, 14 failles
| Date | Versions (et rétroportages) | Failles corrigées | CVE | Gravité | Signalée par |
|---|---|---|---|---|---|
| 16 mai 2023 | 6.2.1, plus 4.1.38 à 6.1.2 | 5 : shortcodes exécutés dans les contenus des thèmes blocs, CSRF, XSS via oEmbed, contournement de KSES, traversée de chemin via les traductions | CVE-2023-2745 | 6,1 (NVD) | WP Engine, Securitum, Wordfence, audit tiers, équipe de sécurité |
| 20 mai 2023 | 6.2.2, plus 5.9.7 à 6.1.3 | Renforcement du correctif des shortcodes de 6.2.1 | Aucune | Non publiée | Liam Gladdy (WP Engine) |
| 12 octobre 2023 | 6.3.2, plus 4.1.39 à 6.2.3 | 8 : exécution de shortcodes par un utilisateur connecté, chaîne POP, trois XSS, fuites d'e-mails et de commentaires privés, empoisonnement de cache | CVE-2023-38000, CVE-2023-39999, CVE-2023-5561 | 6,5 (CNA Patchstack) | Automattic, Patchstack et d'autres |
| 6 décembre 2023 | 6.4.2 seule (faille apparue en 6.4) | 1 : chaîne POP menant à l'exécution de code, non exploitable seule | CVE-2024-31211 | 9,8 (NVD), 5,5 (CNA GitHub) | Non précisé |
2024 et 2025 : le calme
| Date | Versions (et rétroportages) | Failles corrigées | CVE | Gravité | Signalée par |
|---|---|---|---|---|---|
| 30 janvier 2024 | 6.4.3, plus 4.1.40 à 6.3.3 | 2 : envoi d'un fichier PHP via l'installeur d'extensions (administrateur requis), chaîne POP | CVE-2024-31210 | 8,8 (NVD) | m4tuto, Pentest Ltd via Trend Micro ZDI |
| 9 avril 2024 | 6.5.2, plus 6.0.8 à 6.4.4 | 1 : XSS dans le bloc Avatar | CVE-2024-4439 | 7,2 (CNA Wordfence) | Équipe de sécurité |
| 24 juin 2024 | 6.5.5, plus 4.1.41 à 6.4.5 | 3 : XSS dans l'API HTML et le bloc Template Part, traversée de chemin sous Windows | CVE-2024-6307, CVE-2024-31111, CVE-2024-32111 | 6,5 (CNA Patchstack) | Patchstack, David Fifield et autres, équipe de sécurité |
| Date | Versions (et rétroportages) | Failles corrigées | CVE | Gravité | Signalée par |
|---|---|---|---|---|---|
| 30 septembre 2025 | 6.8.3, plus 4.7.31 à 6.7.4 | 2 : accès d'utilisateurs connectés à des contenus restreints, XSS (menus) | CVE-2025-58246, CVE-2025-58674 | 5,9 (CNA Patchstack) | Mike Nelson, Phill Savage et d'autres |
2026 : huit versions, 44 failles
| Date | Versions (et rétroportages) | Failles corrigées | CVE | Gravité | Signalée par |
|---|---|---|---|---|---|
| 10 et 11 mars 2026 | 6.9.2 puis 6.9.4 (3 correctifs complétés), plus 4.7.32 à 6.8.5 du 10 au 13 mars | 10 : SSRF aveugle, chaîne POP, ReDoS, trois XSS, deux contournements d'autorisation, traversée de chemin PclZip, XXE dans getID3 | Aucune citée | Non publiée | sibwtf, kaminuma, Phill Savage et d'autres |
| 17 juillet 2026 | 7.0.2, plus 6.9.5 et 6.8.6 | 2 (« wp2shell ») : injection SQL via author__not_in, confusion de routes de l'API REST batch menant à l'exécution de code ; mise à jour forcée | CVE-2026-60137, CVE-2026-63030 | 9,8 (CNA WPScan) | TF1T, dtro, haongo ; Adam Kues (Searchlight Cyber) |
| 6 août 2026 | 7.0.3, plus 4.7.34 à 6.9.6 | 12 : XSS sans compte sur l'écran de connexion, quatre XSS dès Contributeur, élévation de privilèges en multisite, SSRF, fuites d'informations | CVE-2026-64638, CVE-2026-114570 | 8,9 (CVSS 4.0, CNA HackerOne) | pwn.ai, Aikido Security, Anthropic, Asaf Mozes et d'autres |
| 12 août 2026 | 7.0.4, plus 4.7.35 à 6.9.7 | 1 : exécution de code par un Auteur via un fichier piégé (Imagick et Ghostscript) | CVE-2026-65640 | 8,8 (CNA HackerOne) | pwn.ai |
| 17 septembre 2026 | 7.1.1, plus 4.7.36 à 7.0.5 | 11 : XSS stockée sans compte via wpautop(), écrasement d'articles dès Contributeur, traversée de chemin (API REST), installation de thème par URL piégée, fuites | Aucune dans les avis GitHub | Élevée (avis GitHub de WordPress) | Awesome Motive, Anthropic, pwn.ai et d'autres |
| 22 septembre 2026 | 7.1.2, plus 4.7.37 à 7.0.6 | 1 : inclusion d'un fichier PHP local sans compte via les modèles de page, exécution de code sous conditions | CVE-2026-87902 | 9,2 (CVSS 4.0, avis GitHub) | Robert Ressl |
| 6 octobre 2026 | 7.1.3, plus 4.7.38 à 7.0.7 | 7 : XSS stockée sur la page Commentaires, injection SQL de second ordre dans l'export, DoS, commentaires privés divulgués, XSS des intégrations Imgur | CVE-2026-66666 | 6,9 (CVSS 4.0, CNA Patchstack) | Trail of Bits avec OpenAI, Anthropic, Patchstack, équipe de sécurité |
Seules deux de ces versions corrigent des failles inscrites au catalogue des vulnérabilités exploitées (KEV) de la CISA américaine : CVE-2026-60137 et CVE-2026-63030 (7.0.2), ajoutées le 21 juillet 2026, et CVE-2026-87902 (7.1.2), ajoutée le 25 septembre 2026. Pour wp2shell, BleepingComputer signalait dès le 18 juillet des preuves de concept publiques et, selon watchTowr, les premières exploitations.
Ce que les chiffres montrent
- La XSS domine : environ 45 correctifs sur 122 selon notre décompte, souvent exploitables dès le rôle Contributeur ou Auteur. Voir les failles XSS.
- Les failles graves sont souvent conditionnelles : injection SQL « facilitée » qui suppose une extension transmettant une donnée non fiable (5.8.3, 7.0.2), chaîne POP inexploitable seule (6.4.2), exécution de code liée à Imagick et Ghostscript (7.0.4) ou à
pearcmd.php(7.1.2). Voir aussi l'injection d'objet PHP. - Les bibliothèques embarquées comptent : PHPMailer (5.7.2), Lodash (5.8.1), getID3 et PclZip (6.9.2).
- 2026 change d'échelle : 44 failles en dix mois, contre 2 annoncées en 2025. Les signalements d'Anthropic, de pwn.ai ou de Trail of Bits avec OpenAI suggèrent que la recherche assistée par l'IA y contribue.
- Les correctifs se corrigent aussi : 6.2.2 quatre jours après 6.2.1, 6.9.3 et 6.9.4 le lendemain de 6.9.2.
Rétroportages et mises à jour automatiques
Seule la dernière version est officiellement supportée ; les correctifs sont rétroportés « par courtoisie » vers les anciennes branches éligibles. La règle a changé deux fois :
- Jusqu'en novembre 2022 : toutes les branches depuis 3.7, la première à se mettre à jour seule, recevaient les correctifs.
- 1er décembre 2022 : fin des correctifs pour 3.7 à 4.0, annoncée le 7 septembre. Dernières versions publiées le 30 novembre (3.7.41, 3.8.41, 3.9.40, 4.0.38).
- Juillet 2025 : fin pour 4.1 à 4.6, annoncée le 19 juin. Les dernières versions (4.1.42 à 4.5.33 le 15 juillet, 4.6.30 le 17 juillet) ne corrigent rien mais signalent dans le tableau de bord que la version n'est plus supportée.
- Aujourd'hui : rétroportage jusqu'à 4.7, « là où c'est nécessaire ». En 2026, certaines branches ont reçu leur correctif jusqu'à quatre semaines après la version principale (6.0.12 le 8 avril pour 6.9.2).
Côté installation, les versions mineures s'appliquent seules en arrière-plan depuis WordPress 3.7. WordPress 5.6 a ajouté une option pour les versions majeures : activée par défaut sur les nouvelles installations, désactivée sur les sites existants, qui doivent l'activer dans Tableau de bord → Mises à jour. Pour 7.0.2, WordPress.org a même forcé la mise à jour par ce système, en invoquant la gravité des failles.
Ce que cela signifie pour vous
- Laissez les mises à jour mineures automatiques. C'est le moyen le plus rapide de recevoir un correctif. Si un site reste en retard, vérifiez
WP_AUTO_UPDATE_CORE, les filtres, la présence d'un dossier.gitet WP-Cron, comme détaillé dans notre historique et dans notre guide des mises à jour automatiques. - Mettez à jour le jour même pour toute version marquée « Security ». wp2shell avait des preuves de concept publiques le lendemain du correctif, et CVE-2026-87902 était au catalogue KEV trois jours après.
- Une ancienne branche n'est pas une branche sûre. Elle reçoit les correctifs, parfois avec retard, mais pas les améliorations des versions récentes.
- Sous 4.7, plus rien n'arrive. Un site en 4.6 ou plus ancien ne reçoit plus aucun correctif depuis juillet 2025, quelle que soit la gravité des failles publiées ensuite : migrez.
- Restez sur la dernière version majeure, testée d'abord en préproduction si le site est critique.
Le cœur n'est qu'une partie du risque : supprimez les extensions abandonnées, envisagez un pare-feu applicatif et surveillez les vulnérabilités.
WP Masquerade Pro compare chaque jour la version de WordPress, de vos extensions et de vos thèmes à la base publique WPVulnerability.net, et vous envoie une alerte e-mail avec la gravité et la version corrective (alertes de vulnérabilités). L'espace membre liste les mises à jour en attente et les sites vulnérables (surveillance), et le contrôle d'intégrité repère les fichiers du cœur modifiés après une faille exploitée. Pro alerte, il ne corrige pas et n'est pas un pare-feu : la mise à jour reste votre geste principal.
À retenir
- 27 versions de sécurité et 122 failles corrigées dans le cœur du 1er janvier 2020 au 22 octobre 2026, dont 44 en 2026.
- Deux correctifs ont été suivis d'attaques documentées : 7.0.2 (wp2shell) et 7.1.2 (CVE-2026-87902).
- Les rétroportages s'arrêtent à 4.7 depuis juillet 2025 et restent une courtoisie.
- Les mises à jour mineures automatiques, actives depuis 3.7, sont votre meilleure protection.
- Les extensions restent la source principale de failles : 91 % en 2025 selon Patchstack.
Sources
- WordPress.org : catégorie Security du blog officiel (lien externe, nouvel onglet)
- WordPress.org : archive des versions (lien externe, nouvel onglet)
- WordPress Developer Resources : Upgrading WordPress, mises à jour automatiques (lien externe, nouvel onglet)
- GitHub : avis de sécurité de WordPress (wordpress-develop) (lien externe, nouvel onglet)
Autres sources consultées : documentation officielle, pages officielles des éditeurs, articles de la presse spécialisée et base Patchstack.