
Ce que font les alertes de vulnérabilités
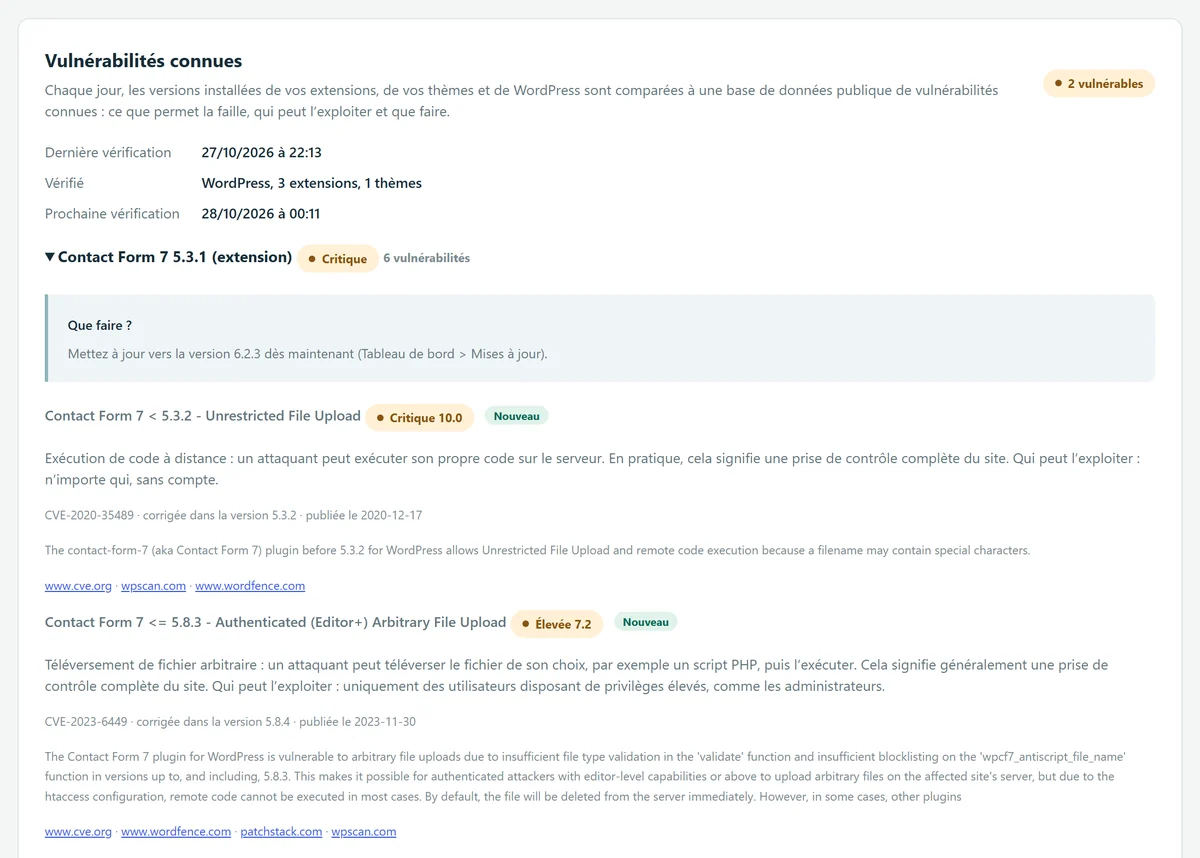
Une extension sans problème connu au moment de son installation peut, quelques mois plus tard, faire l’objet d’une faille publiée. Chaque jour, WP Masquerade Pro compare les versions installées de vos extensions, de vos thèmes et de WordPress à la base publique de vulnérabilités connues de WPVulnerability.net. Pour chaque élément concerné, la carte « Vulnérabilités connues » de l’onglet Surveillance indique :
- la gravité : Critique, Élevée, Moyenne ou Faible, avec le score CVSS quand il est connu ;
- le type de faille, expliqué en langage clair : ce qu’un attaquant peut faire concrètement ;
- qui peut l’exploiter : n’importe qui sans compte, un utilisateur inscrit même avec un rôle modeste, ou seulement un administrateur ;
- les références : identifiants CVE, version qui corrige la faille, date de publication et liens vers les sources ;
- que faire : par exemple « Mettez à jour vers la version 6.2.3 dès maintenant », ou, si aucun correctif n’est publié, désactiver l’extension et la remplacer par une alternative maintenue.
Pourquoi c’est utile
La plupart des failles WordPress publiées touchent des extensions et des thèmes, pas le cœur. Une fois une faille rendue publique, les robots peuvent rechercher les sites qui utilisent la version touchée. Savoir qu’une extension installée est concernée, ce que la faille permet et quelle version la corrige vous permet de mettre à jour en connaissance de cause, en commençant par ce qui est le plus grave.
Plusieurs sites à suivre : Le nombre de failles connues de chaque site remonte aussi, chaque jour, dans votre espace membre, avec les mises à jour en attente : un site touché apparaît « Vulnérable », en tête de liste. Pour une agence, c’est la liste des sites clients à traiter en priorité, sans se connecter à chacun. Comment fonctionne la surveillance.
Les extensions désactivées sont vérifiées elles aussi : tant que leurs fichiers sont sur le serveur, ils peuvent être attaqués directement. La carte le rappelle et conseille de supprimer ce que vous n’utilisez pas.
| Type de faille | Ce qu’elle permet, expliqué dans la carte |
|---|---|
| Exécution de code à distance | Un attaquant peut exécuter son propre code sur le serveur : en pratique, une prise de contrôle complète du site. |
| Téléversement de fichier arbitraire | Un attaquant peut téléverser le fichier de son choix, par exemple un script PHP, puis l’exécuter. |
| Injection SQL | Des commandes glissées dans les requêtes à la base de données permettent de lire ou de modifier des données (adresses e-mail, empreintes de mots de passe). |
| Contournement de l’authentification | Un attaquant peut se connecter ou agir au nom d’un autre utilisateur sans connaître son mot de passe. |
| Élévation de privilèges | Un utilisateur de rôle modeste (abonné, contributeur) peut s’attribuer plus de droits, jusqu’à administrateur. |
| Cross-site scripting (XSS) | Un script de l’attaquant s’exécute dans le navigateur des visiteurs ou des administrateurs, avec les droits de la personne qui consulte la page. |
| Autorisation manquante | Une action réservée aux administrateurs peut être déclenchée par des visiteurs ou des utilisateurs de rôle modeste. |
Ce qui est inclus Fonction Pro
- Vérification quotidienne par WP-Cron, et bouton Vérifier maintenant.
- Extensions, thèmes et WordPress, actifs ou non ; la version installée est comparée sur votre site aux versions touchées par chaque faille.
- Recommandation par élément, qui tient compte de la mise à jour proposée dans Tableau de bord → Mises à jour quand elle corrige la faille.
- Mention « Nouveau » pour les failles apparues depuis la vérification précédente, et e-mail aux destinataires des alertes dans ce cas (option activée par défaut).
- Signalement des extensions fermées sur WordPress.org, qui n’y reçoivent plus de mises à jour.
- Liste des éléments sans vulnérabilité connue dans leur version installée.
Comment l’utiliser
- Ouvrez WP Masquerade → Surveillance (icône de masque dans le menu d’administration), carte « Vulnérabilités connues ». La première vérification a lieu environ deux heures après l’activation de Pro ; cliquez sur Vérifier maintenant pour la lancer tout de suite.
- Traitez d’abord les éléments marqués Critique ou Élevée : ils apparaissent en premier.
- Suivez la section « Que faire ? » : en général, mettre à jour depuis Tableau de bord → Mises à jour. Sans correctif publié, désactivez puis supprimez l’extension et remplacez-la par une alternative maintenue.
- Supprimez les extensions et thèmes que vous n’utilisez pas, puis cliquez de nouveau sur Vérifier maintenant.
- Laissez cochée l’option d’e-mail pour être prévenu des prochaines failles.
Ce qui est envoyé, et à qui
Les données viennent de WPVulnerability.net, une base ouverte et gratuite dont les données sont placées dans le domaine public. Chaque faille renvoie vers ses sources (cve.org, Wordfence, Patchstack, WPScan… selon les cas).
Seuls le nom (slug) et la version des extensions et des thèmes et la version de WordPress quittent votre site, vers notre serveur de licences : il vérifie que la licence est active pour ce site, interroge WPVulnerability.net et vous renvoie les failles qui concernent vos versions. Il ne garde aucune liste par site (seulement un cache commun par extension, et la date de la dernière vérification). Le contenu de votre site n’est jamais transmis. Les extensions qui ne sont pas distribuées sur WordPress.org ne sont pas envoyées.
Limites et précautions
- Seules les failles connues et publiées peuvent être signalées. Une faille encore inconnue n’apparaît nulle part : gardez tout à jour, même sans alerte.
- Les extensions et thèmes absents de WordPress.org ne sont pas vérifiés.
- Les données sont fournies telles quelles par WPVulnerability.net, via notre serveur de licences : une licence Pro active est nécessaire. Si le service ne répond pas, le dernier résultat connu de l’élément est conservé et la demande est refaite une heure plus tard.
- Pour ménager le serveur, une vérification s’interrompt au bout de 25 secondes et reprend automatiquement quelques minutes plus tard.
- Les vérifications dépendent de WP-Cron : sur un site peu visité, elles peuvent avoir un peu de retard.
- L’alerte informe, elle ne bloque rien et ne met rien à jour à votre place.
Commencez gratuitement, passez à Pro quand vous êtes prêt
La version gratuite masque déjà WordPress, déplace la page de connexion, bloque XML-RPC et compte les robots. Pro verrouille les connexions, renomme les adresses des fichiers et surveille vos sites pour vous : failles connues, intégrité du cœur, journal d’activité, alertes e-mail et état des mises à jour de tous vos sites dans votre espace membre. Dès 59 € HT par an, bien moins que les offres de nettoyage dont nous avons relevé les prix. Comparer les coûts.


