

Vóór Let's Encrypt kostte een certificaat geld en moest je het met de hand installeren, waardoor veel sites op HTTP bleven. De autoriteit, sinds 2015 open voor het publiek, maakte het TLS-certificaat gratis en vooral automatisch: de meeste hosters schakelen het met één klik in, en het vernieuwen gebeurt zonder dat je iets hoeft te doen.
Hoe Let's Encrypt werkt
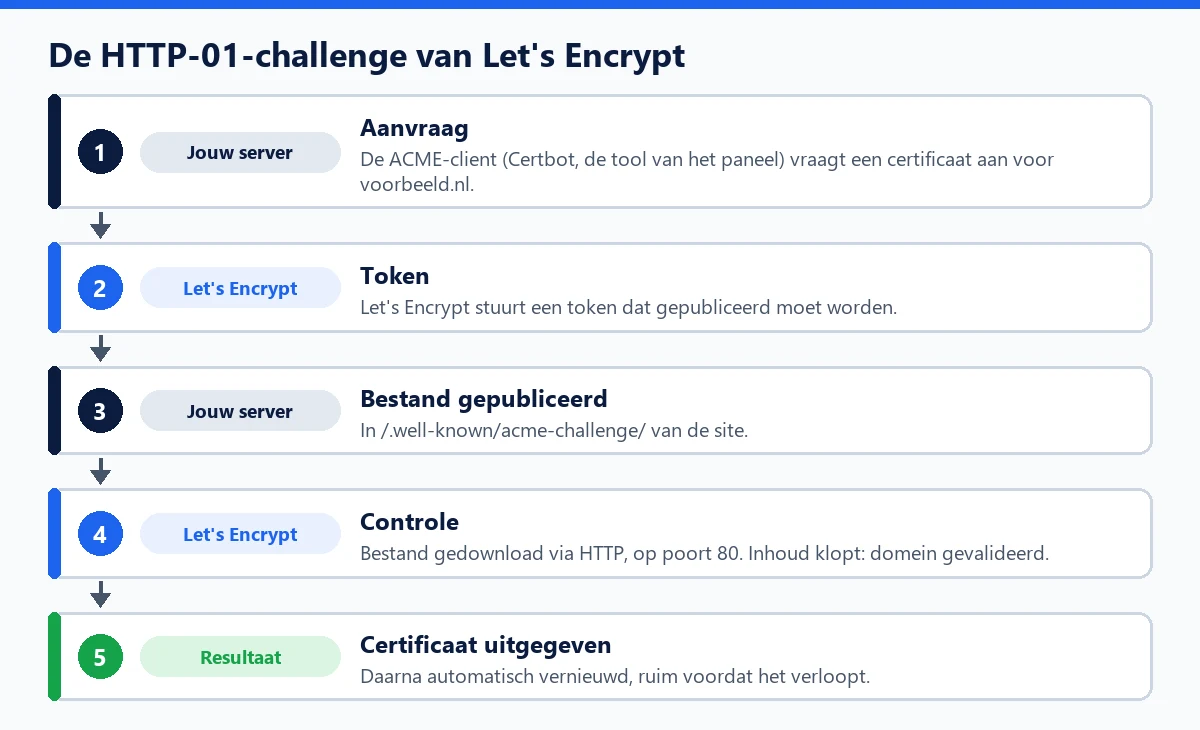
Let's Encrypt geeft alleen domeingevalideerde certificaten uit: het controleert of jij de naam beheert, niet de identiteit van je bedrijf. De communicatie verloopt via het ACME-protocol, gestandaardiseerd door de IETF, dat wordt ondersteund door Certbot, tal van andere clients en de hostingpanelen. De client maakt een sleutel aan, vraagt een certificaat aan, doorstaat een challenge die de controle over het domein bewijst en installeert het certificaat daarna in de webserver.
De drie challenges
- HTTP-01: de client publiceert een bestand onder
/.well-known/acme-challenge/, dat Let's Encrypt alleen via poort 80 downloadt. Redirects worden gevolgd, tot tien keer. Dit is de meest gebruikte challenge, maar wildcardcertificaten kun je er niet mee krijgen. - DNS-01: de client maakt een TXT-record
_acme-challengeaan in de DNS-zone. Dit is verplicht voor een wildcardcertificaat (*.voorbeeld.nl) en werkt ook als de server niet bereikbaar is, ten koste van DNS-API-gegevens die je op de server moet bewaren. - TLS-ALPN-01: een controle op poort 443, bedoeld voor proxy's en grote hosters, die volgens Let's Encrypt voor de meeste gebruikers niet geschikt is.
Een steeds kortere looptijd
Standaardcertificaten zijn 90 dagen geldig, en een optioneel profiel levert certificaten van zes dagen. Let's Encrypt heeft een geleidelijke verkorting aangekondigd, in lijn met de eisen van het CA/Browser Forum: sinds 13 mei 2026 levert het optionele profiel tlsserver certificaten van 45 dagen; op 10 februari 2027 gaat het standaardprofiel naar 64 dagen; op 16 februari 2028 naar 45 dagen. Een vaste vernieuwing om de 60 dagen is dus niet meer genoeg: de autoriteit raadt ACME Renewal Information (ARI) aan, of anders vernieuwen na twee derde van de looptijd.
Voor WordPress
- Laat de hoster of de ACME-client vernieuwen: met kortere looptijden is handmatig vernieuwen niet meer vol te houden. Op een server die je zelf beheert, draait de client via een geplande taak of een cron; bewaak de vervaldatum zodat je een seintje krijgt als het misgaat.
- Blokkeer /.well-known/ niet: een te ruime beveiligingsregel, een redirect naar een inlogpagina of een toegangsbeperking op die map laat HTTP-01 mislukken.
- Na de installatie zet je de adressen van de site op https, los je gemengde content op en overweeg je HSTS: onze gids HTTPS op WordPress beschrijft elke stap, en het artikel over waar Google naar kijkt meet het effect op de vindbaarheid.
Het certificaat versleutelt de verbinding, het beschermt WordPress zelf niet: een site op HTTPS kan net zo goed worden gehackt.