

Computers communiceren met IP-adressen, mensen onthouden namen. Het DNS legt het verband tussen die twee, en doet nog veel meer: het vertelt ook waar de mail van een domein moet worden afgeleverd, welke diensten namens dat domein e-mail mogen versturen en welke certificaatautoriteit er een certificaat voor mag uitgeven. Het wordt sinds 1987 beschreven in RFC 1034 en 1035, die met talloze aanvullingen nog steeds gelden.
Hoe het DNS werkt
De naamruimte vormt een boom, die je van rechts naar links leest: de root, dan het topleveldomein (.nl, .com), dan voorbeeld.nl en dan www.voorbeeld.nl. RFC 1034 onderscheidt twee rollen. Nameservers bevatten de informatie, verdeeld in zones waarvoor ze verantwoordelijk zijn (ze zijn gezaghebbend, authoritative). Resolvers gaan die informatie ophalen voor de clients.
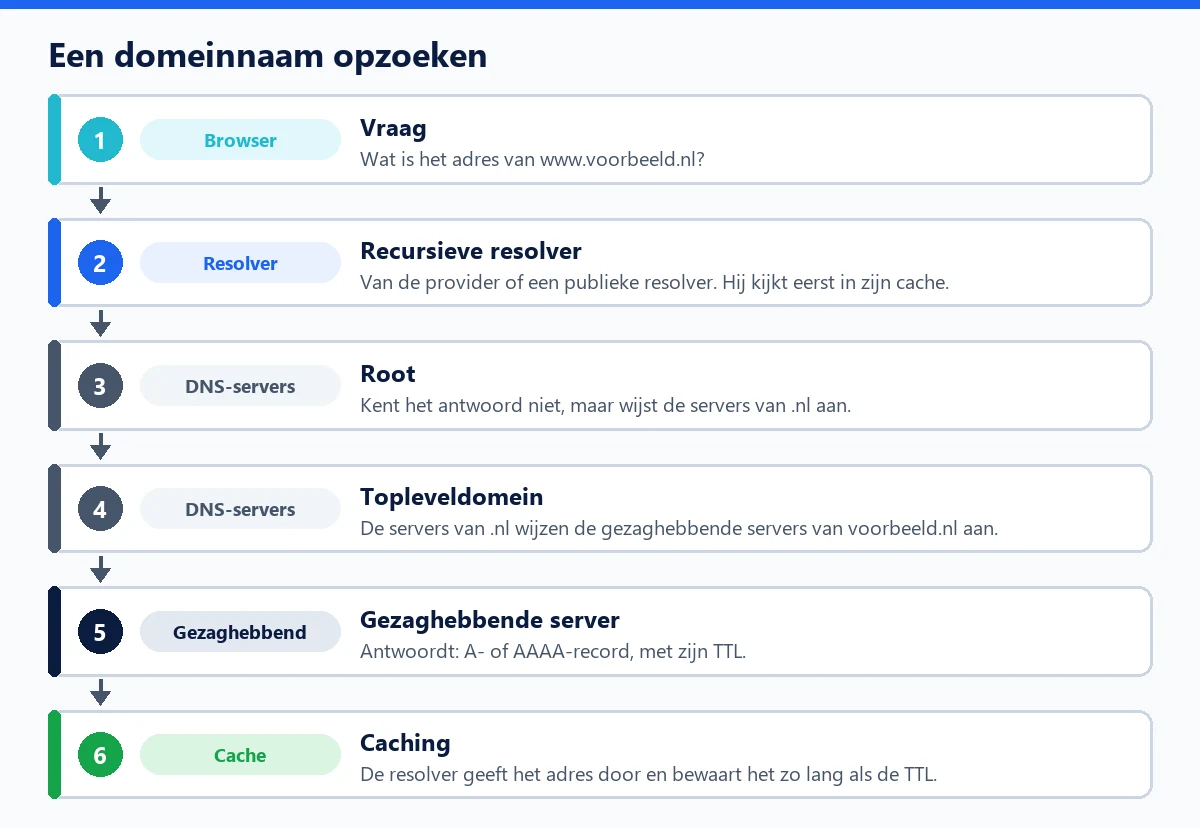
Je computer stelt zijn vraag aan een recursieve resolver, die van je internetprovider of een publieke resolver. Die vraagt de keten van servers af, van verwijzing naar verwijzing, tot hij het antwoord heeft, en bewaart het daarna in zijn cache. Elk record heeft namelijk een TTL, de tijd dat het bewaard mag worden: daardoor is het systeem snel, en daardoor is een wijziging ook niet meteen overal zichtbaar.
De records die je moet kennen
- A en AAAA: het IPv4- en het IPv6-adres van de server waarop de site staat.
- CNAME: een alias naar een andere naam, gebruikelijk voor het subdomein www of voor een content delivery network.
- MX: de servers die de mail voor het domein ontvangen.
- TXT: vrije tekst, gebruikt door SPF, DKIM, DMARC en verificaties van eigendom (Google Search Console bijvoorbeeld).
- NS en SOA: de servers die gezaghebbend zijn voor de zone en de parameters van die zone.
- CAA: de lijst met certificaatautoriteiten die een certificaat voor het domein mogen uitgeven.
Voor WordPress
- Verhuizen naar een andere hoster komt neer op het wijzigen van de A- en AAAA-records. Verlaag de TTL een of twee dagen van tevoren, zodat de overstap snel overal doorkomt.
- Achter een proxy gaan zoals Cloudflare doe je door de zone aan de nameservers van die dienst toe te vertrouwen: het domein verwijst dan naar hun adressen, zoals ons artikel Cloudflare voor WordPress uitlegt.
- Een certificaat aanvragen: Let's Encrypt controleert of het domein echt naar je server wijst, of leest voor wildcardcertificaten een TXT-record in de zone. De volledige overstap naar HTTPS staat in onze gids HTTPS op WordPress.
- Beveilig het account bij je registrar (uniek wachtwoord, tweefactorauthenticatie): wie je DNS kan wijzigen, kan de site en de e-mail kapen zonder WordPress aan te raken.
Veelgemaakte fouten
Na een migratie het AAAA-record van een oude server vergeten, waardoor een deel van de bezoekers via IPv6 bij de oude machine uitkomt; een MX-record kwijtraken bij het wisselen van nameservers; een CNAME laten verwijzen naar een opgezegde dienst, die een derde kan claimen om het subdomein over te nemen.