
Malware is een samentrekking van malicious software. De woordenlijst van het NIST omschrijft het in de kern als software of code die, meestal heimelijk, in een systeem wordt geplaatst om de vertrouwelijkheid, de integriteit of de beschikbaarheid van de gegevens en functies aan te tasten. De term dekt zowel het virus op een thuiscomputer als de paar regels PHP die in een WordPress-thema zijn verstopt.
De belangrijkste soorten
- Virus: code die zich aan een bestand of programma hecht en zich verspreidt zodra dat wordt uitgevoerd.
- Worm: een programma dat zich zelfstandig via het netwerk van machine naar machine verspreidt.
- Trojaans paard: software die nuttig lijkt maar een kwaadaardige functie verbergt. Gekraakte thema's en plugins zijn daar op WordPress het schoolvoorbeeld van.
- Spyware: verzamelt informatie (toetsaanslagen, inloggegevens, surfgedrag) zonder dat de gebruiker het merkt.
- Ransomware: versleutelt of blokkeert de gegevens en eist losgeld.
- Backdoor en webshell: een verborgen toegang waarmee de aanvaller kan terugkomen.
Malware op een website
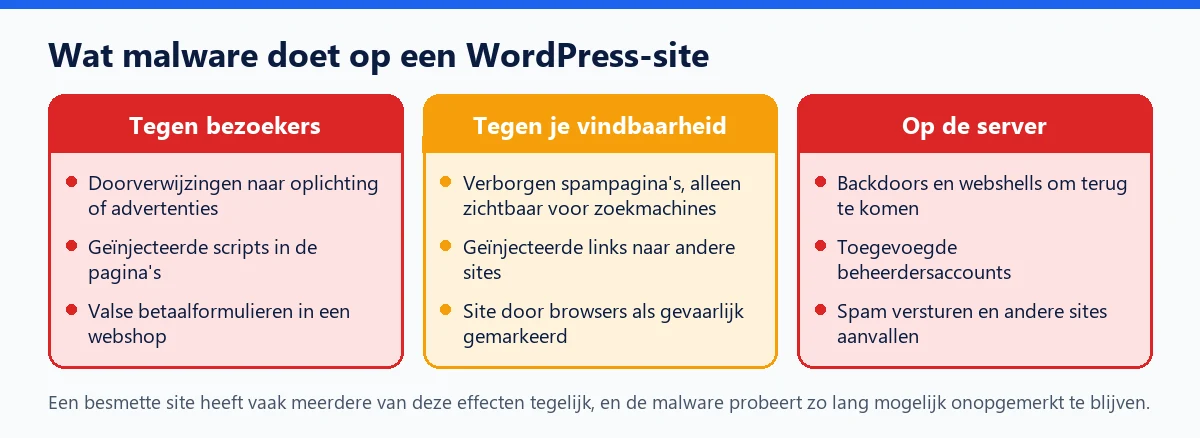
Op een website heeft malware zelden de vorm van een uitvoerbaar bestand. Het gaat om PHP- of JavaScript-code die aan de bestanden is toegevoegd, of om inhoud die in de database is geïnjecteerd. Die komt binnen via een ongepatchte kwetsbaarheid in een plugin, een gestolen wachtwoord, een "nulled" plugin van buiten de officiële kanalen, of soms via een supply-chain-aanval die een legitieme update besmet.
Gekraakte versies van thema's en plugins verdienen een aparte vermelding: ons artikel over "nulled" plugins en hun backdoors vat samen wat onderzoekers erin hebben gevonden.
Signalen van een besmetting
- bezoekers, vooral op mobiel, worden naar een andere site doorgestuurd, terwijl jij niets ziet zolang je bent ingelogd;
- onbekende pagina's in de zoekresultaten, vaak in een andere taal;
- een waarschuwing van de browser of van Search Console;
- een beheerder die niemand heeft aangemaakt, of PHP-bestanden in de map met media.
Onze gids Is mijn WordPress-site gehackt? beschrijft de controles die je kunt doen, en het stappenplan om een site op te schonen legt uit hoe je weer op een gezonde basis begint.
Voor WordPress: het risico verkleinen
- Installeer alleen thema's en plugins uit de officiële directory of van de maker zelf, en houd ze up-to-date.
- Schakel de bestandseditor in het Dashboard uit met
define( 'DISALLOW_FILE_EDIT', true );inwp-config.php. - Gebruik strikte bestandsrechten: de documentatie van WordPress stelt 755 voor mappen en 644 voor bestanden voor.
- Maak regelmatig back-ups van bestanden en database, zodat je een schone versie kunt terugzetten.
WP Masquerade is geen virusscanner en schoont een besmette site niet op. De integriteitscontrole vergelijkt elke dag de bestanden van de WordPress-core met de officiële lijst en meldt gewijzigde bestanden of onbekende PHP-bestanden; plugins, thema's en media worden niet gecontroleerd.