

Cijfers over WordPress-kwetsbaarheden gaan veel rond, vaak uit hun context gehaald. De twee grote gespecialiseerde databanken, Patchstack en Wordfence, publiceren elk jaar een uitgebreid rapport. Dit artikel brengt hun meest recente cijfers samen, legt uit wat ze werkelijk meten en vertaalt ze naar concrete beslissingen voor een site.
Waar de cijfers vandaan komen
Patchstack en Wordfence houden elk een databank van WordPress-kwetsbaarheden bij, gevoed door hun eigen onderzoekers en door beloningsprogramma's (bug bounty). Hun totalen verschillen licht, omdat hun reikwijdte en validatieregels niet identiek zijn: voor 2024 telt Patchstack 7.966 nieuwe kwetsbaarheden en Wordfence 8.223. Wordfence schrijft een groot deel van de stijging in 2024 zelf toe aan zijn beloningsprogramma dat eind 2023 van start ging: er wordt meer gezocht, dus er wordt meer gevonden.
Twee gevolgen voor hoe je de cijfers leest:
- een stijging van het aantal gepubliceerde kwetsbaarheden betekent niet automatisch dat sites vaker worden aangevallen;
- percentages zeggen meer dan totalen, en het is de werkelijke ernst (misbruikbaar zonder account, al misbruikt) die telt voor je beslissingen.
Op het moment van schrijven (oktober 2026) behandelt het meest recente rapport van Patchstack het jaar 2025; het laatste volledige jaarrapport van Wordfence behandelt 2024.
Hoeveel kwetsbaarheden, en waar
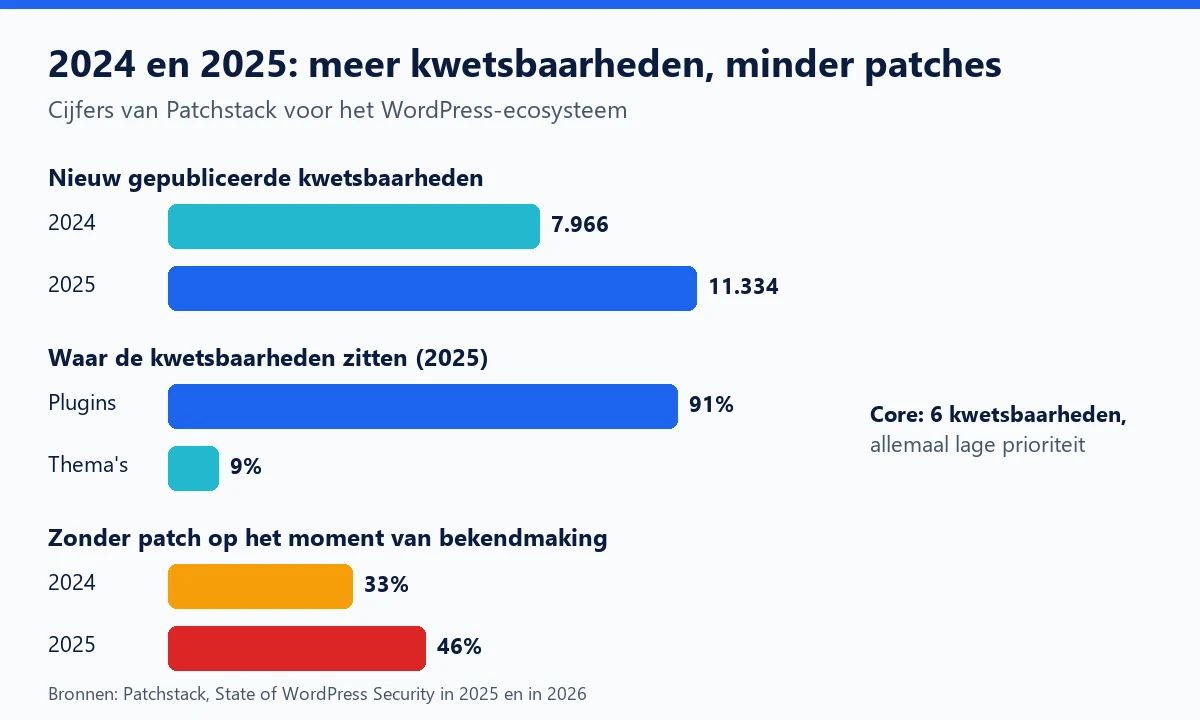
Volgens Patchstack registreerde het WordPress-ecosysteem in 2025 11.334 nieuwe kwetsbaarheden, 42% meer dan in 2024. De verdeling laat geen twijfel:
- 91% in plugins;
- 9% in thema's;
- slechts 6 kwetsbaarheden in de WordPress-core, allemaal met lage prioriteit.
Voor 2024 zijn beide rapporten het eens over 96% kwetsbaarheden in plugins (Patchstack en Wordfence), en over een handvol kwetsbaarheden in de core (7 volgens Patchstack, 5 volgens Wordfence).
Toch is de core niet onkwetsbaar. In juli 2026 verhielp WordPress 7.0.2 een keten van twee core-kwetsbaarheden (CVE-2026-63030 en CVE-2026-60137, bijgenaamd "wp2shell") die code-uitvoering op afstand zonder account mogelijk maakte. Tegelijk verschenen de versies 6.9.5 en 6.8.6, en WordPress.org dwong de automatische update van de getroffen sites af. Deze episode blijft de uitzondering die de regel bevestigt: het statistische risico zit in de plugins, maar core-updates moeten automatisch blijven.
Welke soorten kwetsbaarheden
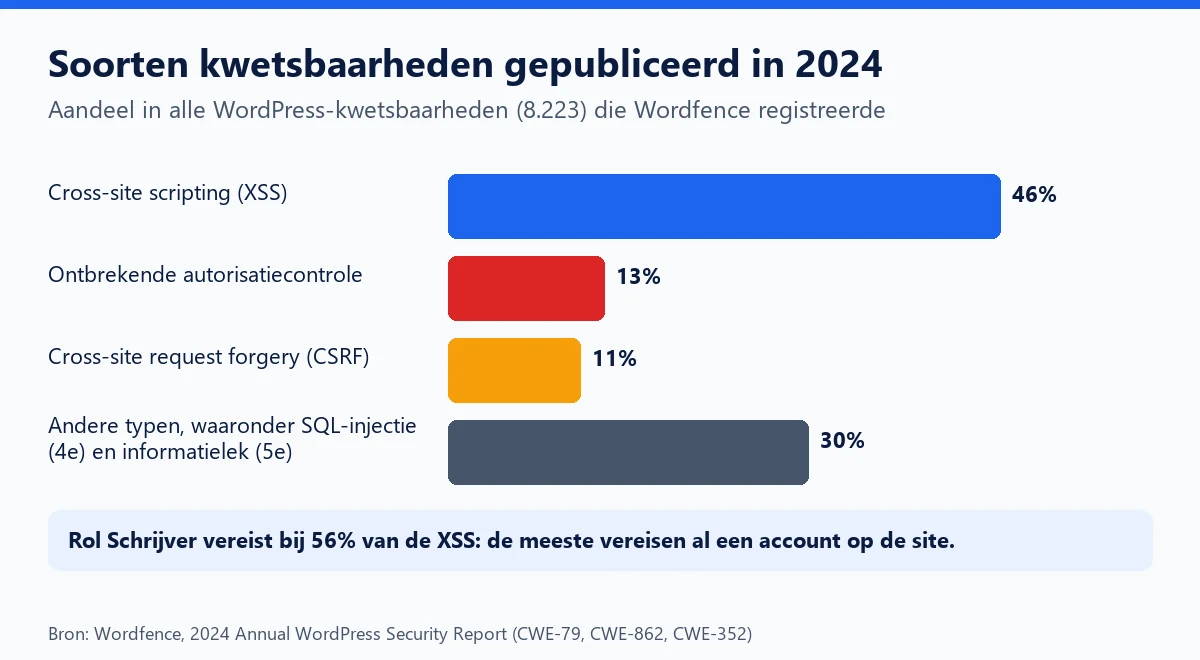
Het jaarrapport 2024 van Wordfence geeft de verdeling per type (CWE-classificatie):
| Rang | Type | Aandeel | Wat het mogelijk maakt |
|---|---|---|---|
| 1 | Cross-site scripting (XSS) | 46% (3.795 kwetsbaarheden) | JavaScript injecteren dat wordt uitgevoerd in de browser van een bezoeker of beheerder |
| 2 | Ontbrekende autorisatiecontrole | 13% (1.178) | Een afgeschermde functie aanroepen zonder de vereiste rol |
| 3 | Cross-site request forgery (CSRF) | 11% (948) | Een ingelogde beheerder ongemerkt een actie laten uitvoeren |
| 4 | SQL-injectie | niet becijferd in de samenvatting | De database lezen of wijzigen |
| 5 | Informatielek | niet becijferd in de samenvatting | Privécontent, bestanden of paden blootleggen |
XSS domineert in volume, maar Wordfence nuanceert dat sterk: 56% van de in 2024 gepubliceerde XSS-kwetsbaarheden vereist een account met minimaal de rol Schrijver, en slechts 5,7% is misbruikbaar met een minimaal toegangsniveau en zonder interactie van een gebruiker. Op een site waar niemand anders dan jij kan publiceren, is de kans klein dat het merendeel van deze kwetsbaarheden wordt misbruikt.
Kwetsbaarheden in toegangscontrole zijn in de praktijk het belangrijkst. Patchstack geeft aan dat "Broken Access Control" in 2025 de meest misbruikte categorie was. Dat is logisch: een beheerfunctie die zonder rechtencontrole kan worden aangeroepen, maakt het vaak mogelijk een account aan te maken, een optie te wijzigen of een bestand te uploaden.
Ernst, patches en snelheid van misbruik
| Indicator | Waarde | Bron |
|---|---|---|
| Kwetsbaarheden die directe bescherming vereisen (2025) | 4.124, oftewel 36% | Patchstack |
| Kwetsbaarheden met hoge ernst, vatbaar voor massaal misbruik (2025) | 1.966, oftewel 17% | Patchstack |
| Kwetsbaarheden zonder patch op het moment van bekendmaking (2025) | 46% | Patchstack |
| Kwetsbaarheden met grote impact die binnen 24 uur worden misbruikt | De helft | Patchstack |
| Gewogen mediane tijd tot het eerste misbruik van de meest gerichte kwetsbaarheden | 5 uur | Patchstack |
| Kwetsbaarheden uit 2024 die zonder enig account misbruikbaar zijn | 19% | Wordfence |
| Kwetsbaarheden uit 2024 in software met minder dan 10.000 installaties | 58% | Wordfence |
| Plugins en thema's verwijderd van wordpress.org wegens niet-gepatchte kwetsbaarheden (2024) | 1.614 | Patchstack |
Er komen drie lessen naar voren.
- De tijd tot je bijwerkt is de doorslaggevende factor. Als het eerste misbruik binnen enkele uren volgt, komt een update "bij het volgende onderhoud" te laat voor ernstige kwetsbaarheden.
- Eén op de twee kwetsbaarheden heeft geen patch op het moment van publicatie (46% in 2025). In die gevallen is de enige optie de plugin uit te schakelen of te vervangen, of in afwachting een regel aan een webapplicatiefirewall toe te voegen.
- Kleine plugins bevatten de meeste kwetsbaarheden (58% onder 10.000 installaties), maar grote plugins trekken de meeste aanvallen, omdat één exploit daar miljoenen sites treft. De meest aangevallen plugin van 2024 volgens de firewallregels van Wordfence was LiteSpeed Cache, met enkele miljoenen installaties.
Patchstack merkt ook op dat betaalde of "freemium"-componenten in 2025 goed waren voor 29% van de geldige meldingen, met een hoger aandeel ernstige kwetsbaarheden en drie keer zoveel actief misbruikte kwetsbaarheden als gratis componenten. Een betaalde plugin is dus niet vanzelf veiliger.
Wat je ermee moet doen
- Inventaris: maak een lijst van je plugins en thema's en verwijder de gedeactiveerde exemplaren (een gedeactiveerde plugin kan misbruikbaar blijven als een van zijn PHP-bestanden rechtstreeks aanroepbaar is).
- Automatische updates voor veelgebruikte en goed onderhouden plugins, op zijn minst voor beveiligingsupdates.
- Monitoring: abonneer je op een bron van kwetsbaarheidsmeldingen (databank van Patchstack, Wordfence Intelligence of WPScan) voor jouw specifieke plugins.
- Accounts: geef de rol Schrijver en hoger alleen aan mensen die hem nodig hebben; daarmee maak je het merendeel van de XSS-kwetsbaarheden onschadelijk.
- Plugins die van wordpress.org zijn verwijderd: een gesloten plugin krijgt geen updates meer via het Dashboard. Vervang hem.
Met WP Masquerade
WP Masquerade verhelpt geen kwetsbaarheden in plugins, en de handleiding zegt dat ook uitdrukkelijk. Wel beperkt het wat een bot over je site te weten komt: de gratis versie maakt de readme-bestanden en vertaalbestanden van plugins onzichtbaar voor scanners (op Apache en LiteSpeed), terwijl die vaak de geïnstalleerde versies verraden. De Pro-versie voegt aliassen voor bestandsadressen van plugins en thema's toe, de integriteitscontrole van de core en e-mailmeldingen. Een bot die de versie van een plugin niet vindt, kan je moeilijker gericht aanvallen, maar alleen een update neemt de kwetsbaarheid weg.
Om te onthouden
- 11.334 nieuwe WordPress-kwetsbaarheden in 2025 (+42%), waarvan 91% in plugins en 6 in de core.
- XSS is het meest gepubliceerde type (46% in 2024), maar de meeste vereisen een account met de rol Schrijver.
- Gebrekkige toegangscontrole is de meest misbruikte categorie.
- 46% van de kwetsbaarheden had bij publicatie in 2025 geen patch; de meest gerichte worden binnen enkele uren misbruikt.
- Prioriteiten: inventaris, snelle updates, gerichte meldingen en het vervangen van verlaten plugins.
Bronnen
- Patchstack: State of WordPress Security in 2026 (gegevens 2025) (opent in een nieuw tabblad)
- Patchstack: State of WordPress Security in 2025 (gegevens 2024) (opent in een nieuw tabblad)
- Wordfence: 2024 Annual WordPress Security Report (PDF, april 2025) (opent in een nieuw tabblad)
- WordPress.org: WordPress 7.0.2 Release (juli 2026) (opent in een nieuw tabblad)
Andere geraadpleegde bronnen: publicaties van beveiligingsonderzoekers.


